

TL;DR
|
Su estrategia de protección de datos dice más que las características de su producto.
Hoy en día, proteger los datos sensibles es un motor directo de la confianza del cliente, la reputación de la marca y la continuidad del negocio. Según el Informe de Privacidad del Consumidor de Cisco, el 68 % de los consumidores afirma que dejaría de hacer negocios con una empresa después de que se produzca una filtración de datos. Esto significa que la privacidad y la confianza son ahora fundamentales para la experiencia del cliente.
Los equipos modernos dependen de los datos para crear productos, realizar pruebas, generar información y tomar decisiones. Los desarrolladores necesitan entornos de prueba. Los analistas necesitan conjuntos de datos reales. Los equipos de atención al cliente necesitan acceso a los sistemas operativos. En todo esto, los datos realistas son esenciales, pero exponer datos sensibles reales es un riesgo que no puede permitirse correr.
Entonces, ¿cómo se asegura de que los equipos puedan trabajar de manera eficiente, sin comprometer la seguridad?
La respuesta está en el enmascaramiento de datos, pero elegir el enfoque correcto es fundamental. ¿Debería enmascarar los datos de forma permanente para el desarrollo y las pruebas? ¿O necesita enmascarar dinámicamente la información sensible en tiempo real, según quién acceda a ella?
Este blog simplifica la elección al comparar dos tipos de enmascaramiento de datos, el enmascaramiento de datos estáticos
(SDM) y el enmascaramiento de datos dinámicos (DDM). Explicaremos dónde encaja cada método en su ciclo de vida de datos y cómo alinearlo con los requisitos de cumplimiento y la confianza del cliente.
Explicación del enmascaramiento de datos estáticos: Datos de prueba seguros sin comprometer la privacidad
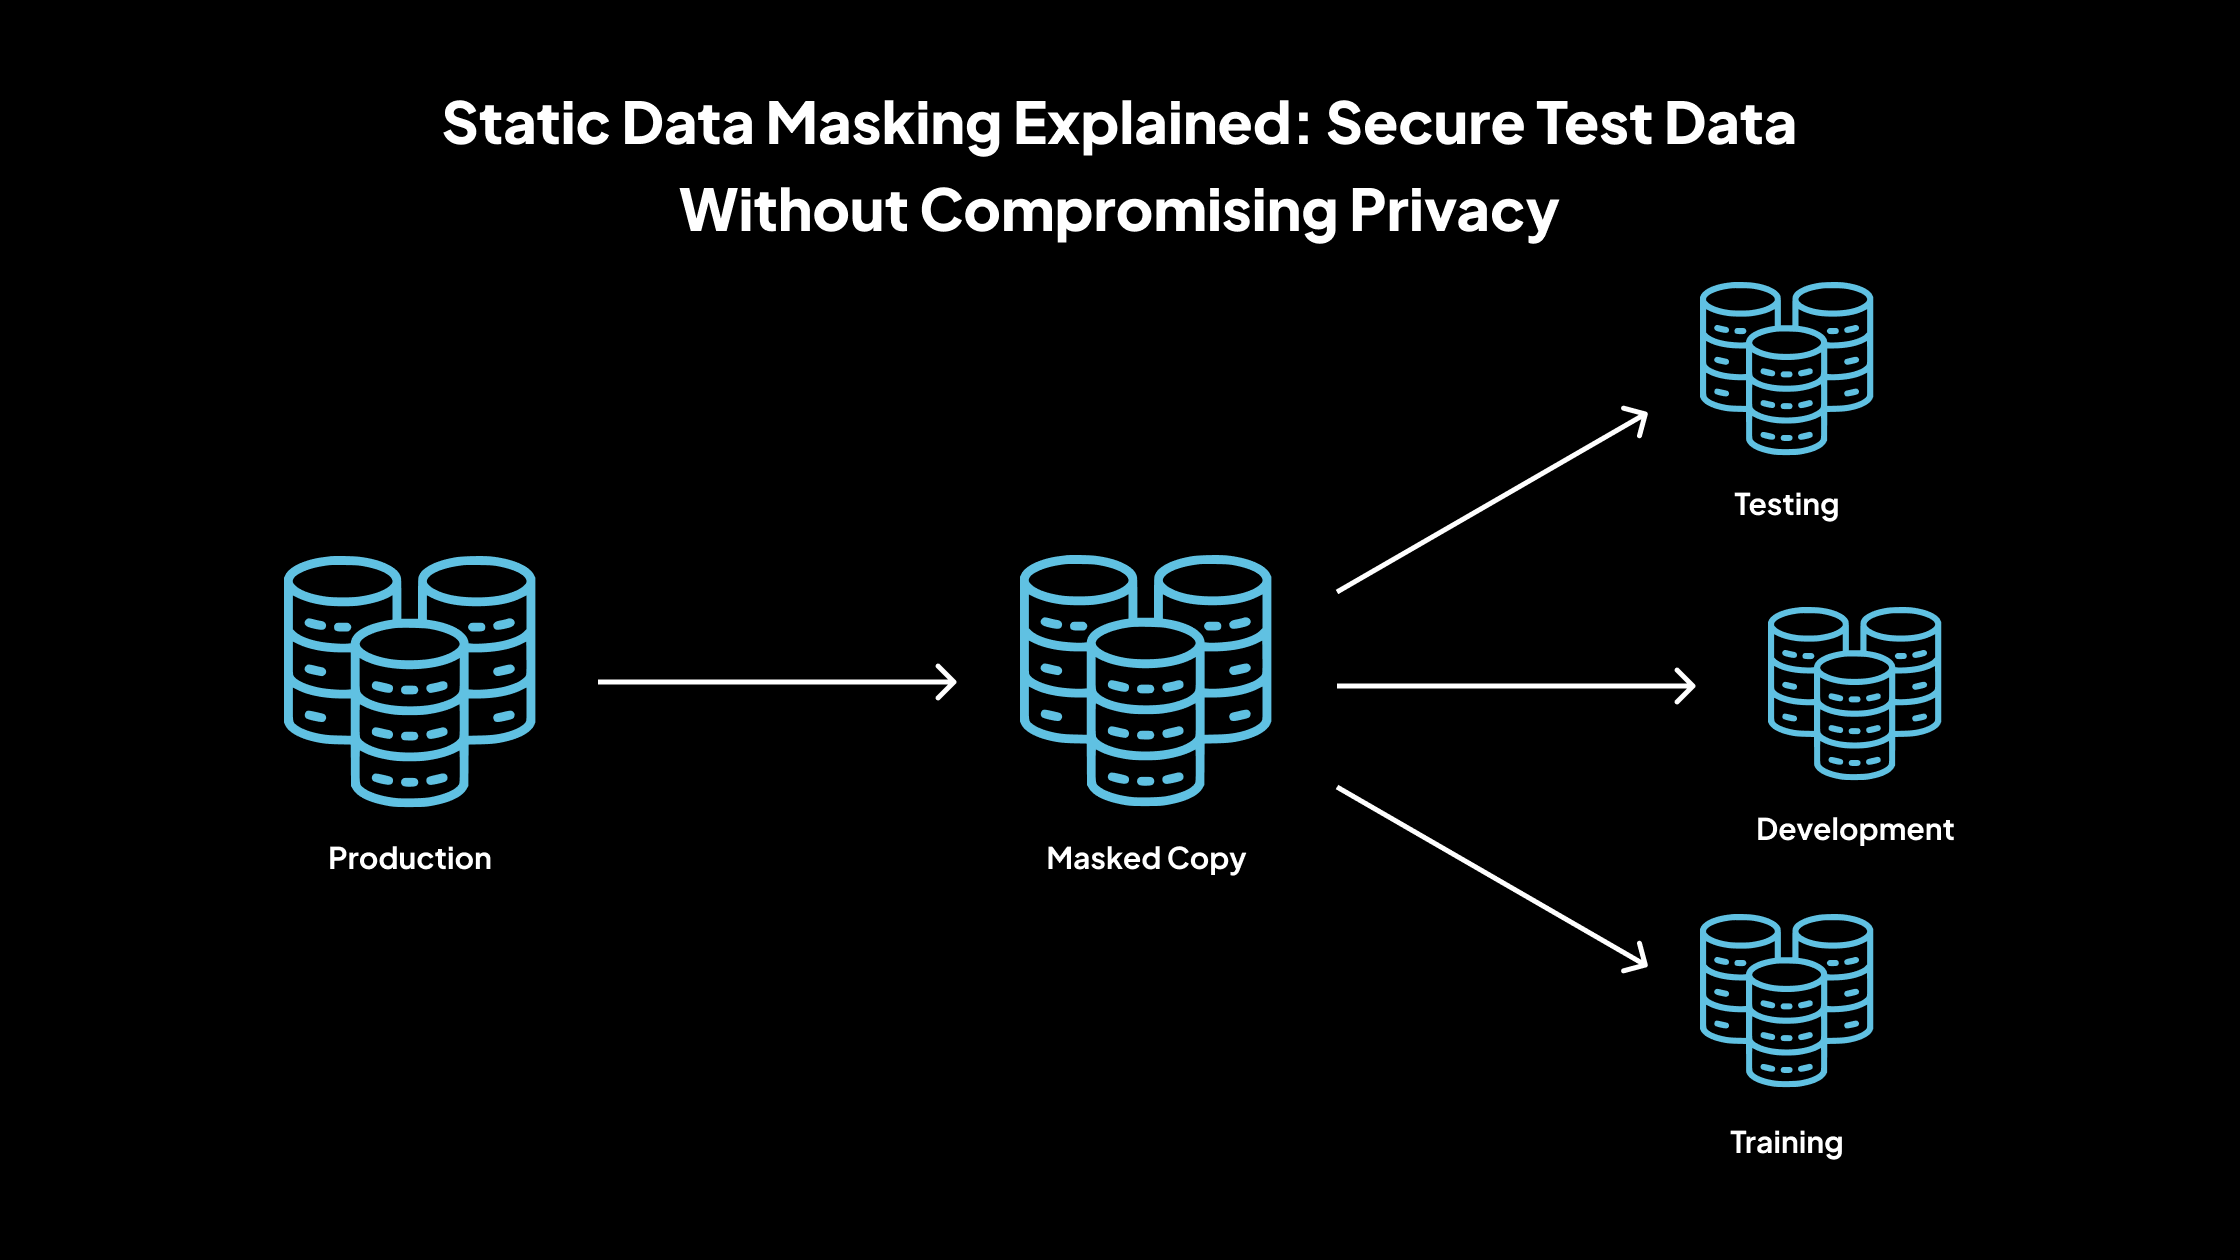
El enmascaramiento de datos estáticos es una técnica de protección de datos en la que la información sensible de un conjunto de datos se reemplaza permanentemente con valores ficticios pero realistas. Esta transformación ocurre en entornos que no son de producción, lo que garantiza que los datos sensibles originales nunca se expongan durante las actividades de desarrollo, prueba o capacitación.
Cómo funciona
1. Identificación de datos
El primer paso consiste en escanear el conjunto de datos para identificar campos sensibles, como información de identificación personal (PII) o datos financieros.
Por ejemplo, las columnas que contienen números de seguro social, direcciones de correo electrónico o detalles de tarjetas de crédito se marcan para su enmascaramiento.
2. Proceso de enmascaramiento
Se aplican algoritmos de enmascaramiento predefinidos o reglas de transformación para reemplazar los valores originales con alternativas ficticias pero realistas.
Por ejemplo, un correo electrónico real como alex.claire@example.com puede enmascararse como usuario123@demo.com.
3. Duplicación de datos
Una vez que los datos están enmascarados, se genera una nueva copia del conjunto de datos para su uso en entornos que no son de producción, como desarrollo o pruebas.
Esto garantiza que los datos sensibles originales permanezcan protegidos mientras se proporcionan datos utilizables para los procesos internos.
4. Sin reversibilidad
El enmascaramiento de datos es irreversible, lo que significa que no se puede volver a transformar a su estado original. Esto garantiza una sólida privacidad y cumplimiento de los datos.
Incluso si alguien obtiene acceso al conjunto de datos enmascarado, no puede recuperar los valores originales, lo que elimina el riesgo de reidentificación.
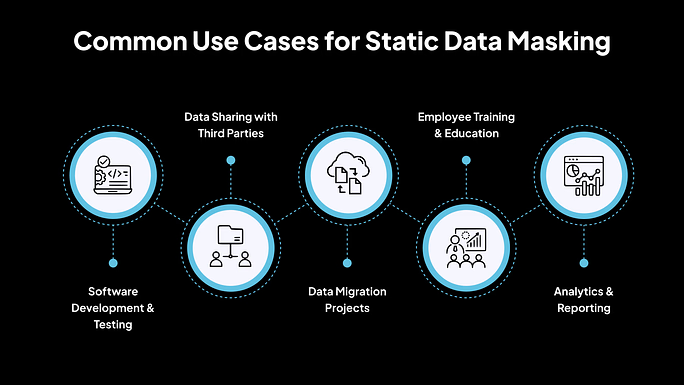
Casos de uso comunes para el enmascaramiento de datos estáticos
1. Desarrollo y pruebas de software
El SDM permite a los desarrolladores y equipos de control de calidad trabajar con datos de prueba realistas sin arriesgar la exposición de información sensible real. Esto garantiza un desarrollo y una depuración seguros en entornos seguros que no son de producción.
2. Intercambio de datos con terceros
Cuando las organizaciones necesitan colaborar con proveedores o consultores externos, el SDM les permite compartir datos que imitan los conjuntos de producción. Esto ayuda a mantener el cumplimiento al tiempo que evita la filtración de datos sensibles o regulados.
3. Proyectos de migración de datos
Durante las actualizaciones o migraciones del sistema, los datos sensibles se pueden enmascarar antes de transferirse entre entornos. Esto garantiza que los datos permanezcan protegidos durante todo el ciclo de vida de la migración y reduce el riesgo de exposición.
4. Capacitación y educación de empleados
El SDM proporciona a los alumnos experiencia práctica utilizando datos realistas y anonimizados en plataformas de capacitación. Esto desarrolla la comprensión operativa sin comprometer la confidencialidad de los usuarios o clientes reales.
5. Análisis e informes
Al anonimizar los campos de datos sensibles, el SDM permite a los analistas obtener información sin infringir los estándares de privacidad. Esto garantiza el uso seguro de las herramientas de inteligencia empresarial al tiempo que mantiene la integridad de los datos.
Ventajas del SDM
1. Seguridad de datos mejorada
Dado que los datos se enmascaran de forma irreversible antes de salir de producción, no hay posibilidad de que se filtre información sensible en entornos de prueba o desarrollo. Esto reduce las amenazas internas y aplica un límite estricto entre el uso de datos reales y simulados.
2. Cumplimiento de las regulaciones
Ayuda a las organizaciones a cumplir con las leyes de protección de datos, como GDPR, HIPAA y CCPA, al garantizar que la información sensible permanezca inaccesible durante las pruebas o el desarrollo. Esto ayuda a reducir los riesgos de auditoría y garantiza que las obligaciones legales se cumplan de manera constante.
3. Sin sobrecarga de rendimiento
Dado que los datos se enmascaran antes de su uso, no se requiere procesamiento adicional durante el acceso a los datos, lo que resulta en un rendimiento constante. Esto mantiene un alto rendimiento del sistema y la productividad del usuario en los entornos de prueba.
4. Preservación de la integridad de los datos
La estructura y las relaciones dentro de los datos se mantienen, lo que permite escenarios de prueba realistas. Esto garantiza que los datos enmascarados se comporten como datos reales para las pruebas, la depuración y la validación de aplicaciones.
5. Gestión de datos simplificada
Con los datos ya anonimizados, los equipos pueden reducir la complejidad de implementar medidas de control de acceso para entornos que no son de producción. Esto reduce la sobrecarga administrativa al tiempo que mejora la gobernanza.
Desventajas del SDM
1. Requisitos de almacenamiento adicionales
El SDM crea nuevas versiones enmascaradas de los conjuntos de datos, lo que aumenta la huella de almacenamiento general en todos los entornos. Esto puede generar costos de infraestructura adicionales, especialmente en organizaciones con gran cantidad de datos.
2. Irreversibilidad
Una vez que los datos se enmascaran mediante SDM, no se pueden volver a convertir a su forma original.
Esto limita la flexibilidad cuando posteriormente se requieren datos reales para casos de uso específicos que no son de producción.
3. No apto para el acceso a datos en tiempo real
El SDM funciona en copias estáticas de datos; es ineficaz para aplicaciones o sistemas en tiempo real que requieren acceso en vivo a datos actualizados con frecuencia. Las organizaciones que necesitan un enmascaramiento de datos instantáneo deben buscar alternativas dinámicas.
4. Reglas de enmascaramiento complejas
Diseñar reglas de enmascaramiento precisas y significativas para preservar la usabilidad mientras se ocultan los valores sensibles puede ser complejo y llevar mucho tiempo. Esto a menudo requiere experiencia en el dominio y actualizaciones continuas para mantener las reglas alineadas con los modelos de datos en evolución.
5. Potencial de inconsistencias en los datos
Si no se implementa correctamente, el SDM puede provocar discrepancias entre los conjuntos de datos enmascarados y los originales, lo que afecta la confiabilidad de los resultados de las pruebas. Esto puede afectar los resultados de las pruebas, la precisión de los datos o incluso inducir a error en los análisis si no se preserva la integridad relacional.
Enmascaramiento de datos dinámicos (DDM): Protección basada en roles sin duplicación de datos
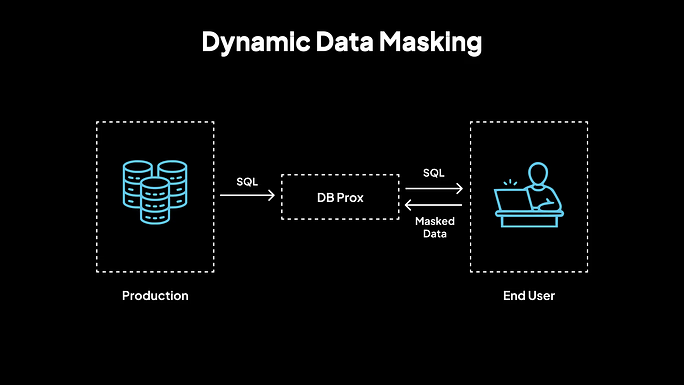
El enmascaramiento de datos dinámicos (DDM) es una técnica de protección de datos que aplica reglas de enmascaramiento a los datos sensibles en tiempo real a medida que se accede a ellos.
A diferencia del enmascaramiento de datos estáticos, que altera los datos de forma permanente, el DDM no cambia los datos subyacentes. En cambio, garantiza que la información sensible se oculte o enmascare solo cuando un usuario la consulta o accede a ella, según su rol y permisos. Esto permite la seguridad de los datos sin modificar ni duplicar los datos originales.
Cómo funciona
1. Consultas de usuario y acceso a datos
Cuando un usuario envía una consulta o solicita acceso a los datos, el sistema procesa la solicitud como de costumbre. Sin embargo, antes de que se muestren los datos, las reglas de DDM entran en vigor. El sistema verifica las credenciales, los permisos y el rol del usuario para determinar qué datos se pueden mostrar.
2. Proceso de enmascaramiento en tiempo real
Dependiendo de las reglas de enmascaramiento definidas, los campos sensibles (por ejemplo, números de seguro social, información de tarjetas de crédito) en los datos solicitados se enmascaran (por ejemplo, se reemplazan con asteriscos o seudónimos) antes de presentarse al usuario.
Por ejemplo, un usuario con acceso limitado solo puede ver una versión enmascarada de los datos sensibles, como un número de tarjeta de crédito truncado (1234****5678) en lugar del número completo.
3. La integridad de los datos permanece intacta
La ventaja del DDM es que los datos subyacentes permanecen inalterados en el sistema. La información sensible original se almacena tal cual en la base de datos, pero solo es visible en su forma enmascarada para aquellos que no tienen los permisos necesarios para verla.
Esto hace que el DDM sea particularmente valioso para el cumplimiento de las regulaciones de protección de datos, como el GDPR, donde la información sensible debe protegerse del acceso no autorizado.
Casos de uso comunes para el enmascaramiento de datos dinámicos
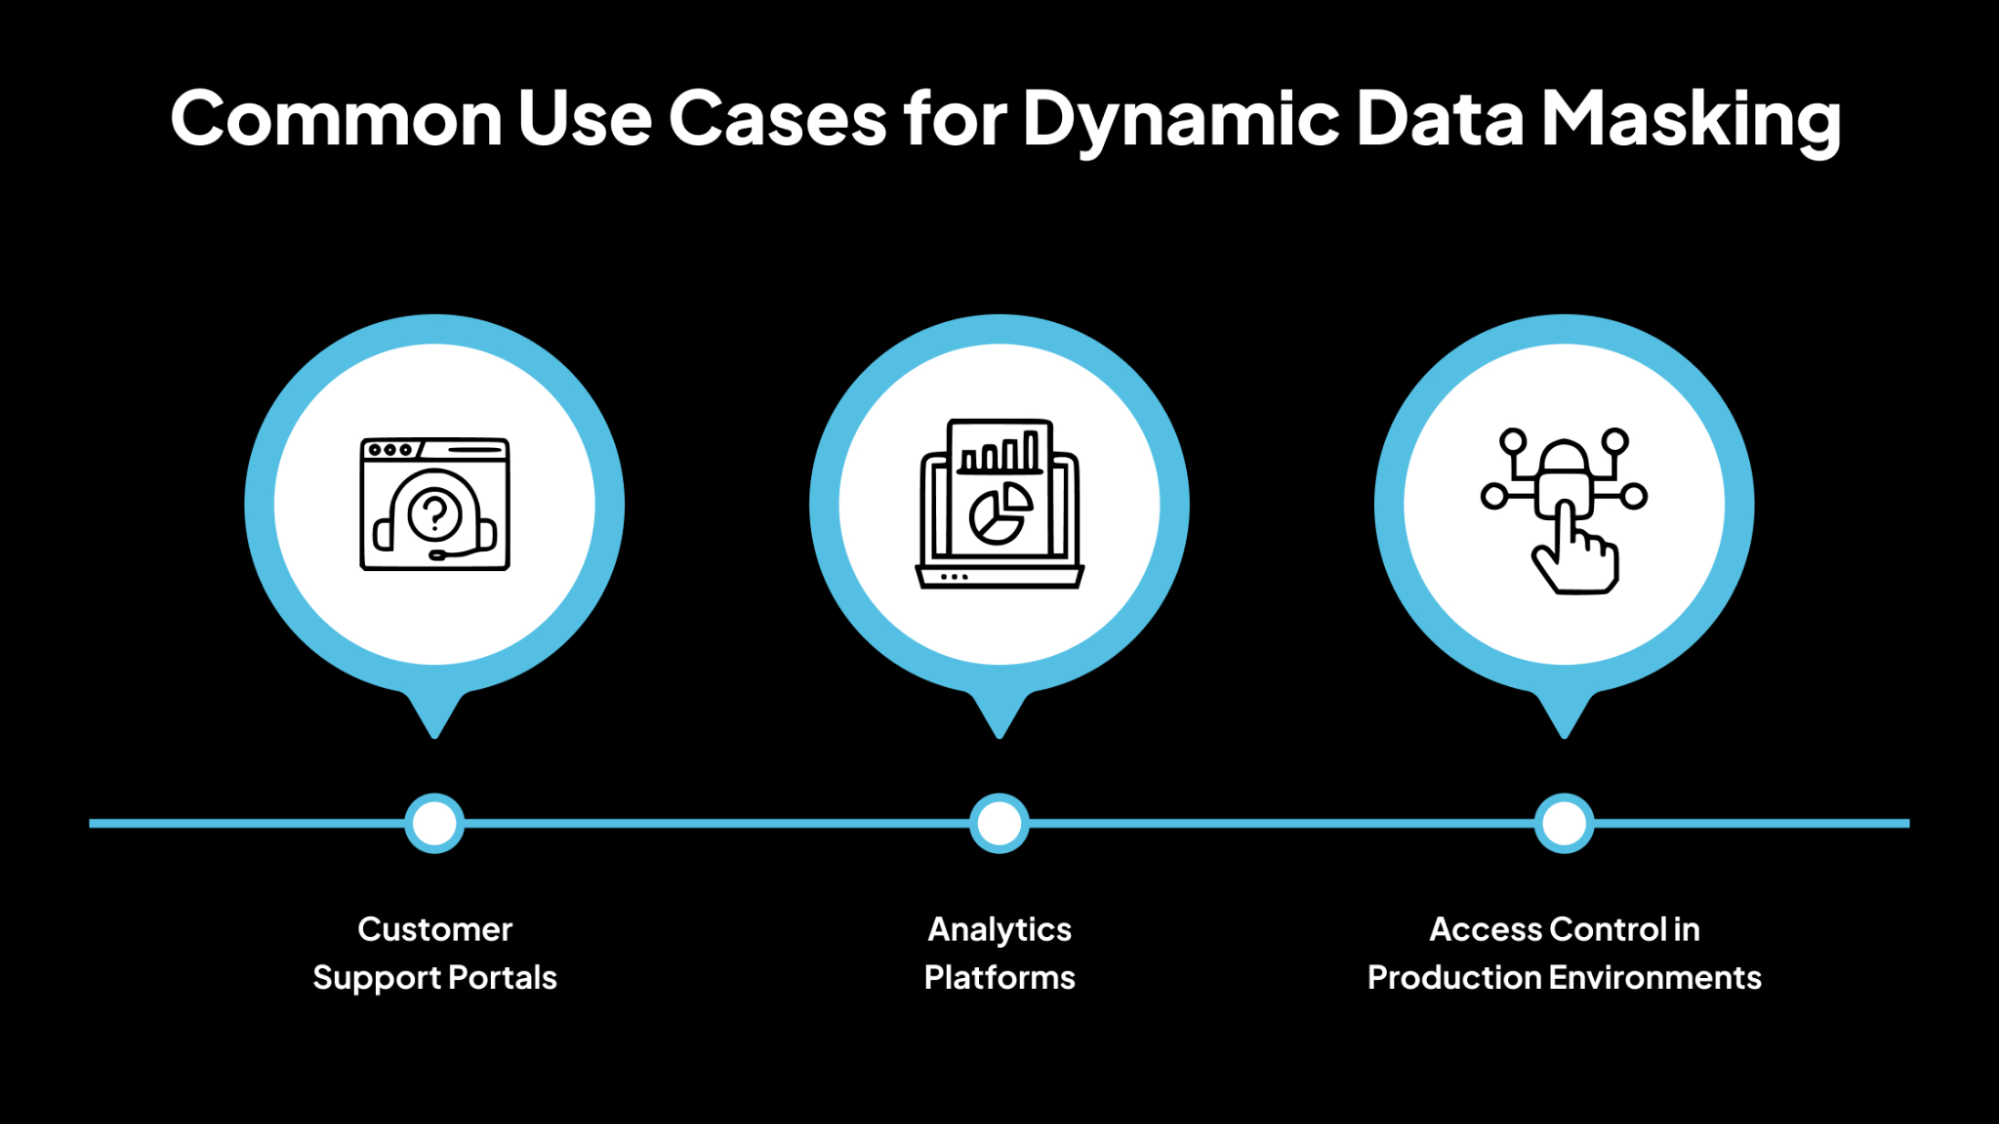
1. Portales de atención al cliente
Es posible que los representantes de servicio al cliente necesiten acceder a los detalles del cliente para resolver problemas o responder preguntas. El DDM garantiza que los agentes puedan acceder a datos no sensibles (como nombres de clientes e historiales de pedidos) sin exponer información sensible, como números de tarjetas de crédito o números de seguro social.
2. Plataformas de análisis
Los analistas de datos trabajan con frecuencia con grandes conjuntos de datos para obtener información valiosa y producir informes. Con el DDM, los analistas pueden acceder a los datos que necesitan para el análisis, al tiempo que garantizan que la información sensible, como los registros médicos o los datos financieros, permanezca protegida y enmascarada.
3. Control de acceso en entornos de producción
El DDM se puede utilizar en sistemas de producción en vivo para controlar quién puede ver qué datos. Por ejemplo, los administradores de bases de datos o los desarrolladores de aplicaciones pueden necesitar interactuar con sistemas en vivo, pero no necesitan acceso a los datos sensibles de los clientes. El DDM garantiza que puedan realizar su trabajo sin ver información protegida.
El sistema enmascara dinámicamente los campos sensibles según el rol del usuario, lo que garantiza el cumplimiento de las políticas de acceso a los datos.
Ventajas del enmascaramiento de datos dinámicos
1. No hay necesidad de duplicación de datos
Dado que el enmascaramiento ocurre en tiempo real, no es necesario almacenar múltiples copias de los datos (una para producción y otra para pruebas o desarrollo). Esto puede ahorrar significativamente en costos operativos y simplificar la gestión de datos.
2. Protección de datos en tiempo real
El DDM ofrece protección en tiempo real de los datos sensibles. Tan pronto como un usuario consulta o accede a los datos, el sistema aplica las reglas de enmascaramiento basadas en los permisos del usuario.
Esto garantiza que los datos sensibles nunca se expongan, incluso en entornos en vivo donde se requiere acceso en tiempo real. Esta capacidad de enmascarar datos sobre la marcha es crucial para entornos que requieren simultáneamente un alto rendimiento y seguridad de los datos.
3. Control granular sobre la visibilidad de los datos
El DDM permite a las organizaciones definir reglas específicas que rigen qué usuarios pueden acceder a los datos sensibles y en qué medida. El sistema utiliza el control de acceso basado en roles (RBAC), que enmascara dinámicamente los datos según el rol, el departamento o el nivel de autorización del usuario.
Por ejemplo, el personal de RR. HH. puede necesitar ver los nombres y salarios de los empleados, pero no la información de sus cuentas bancarias personales, mientras que los gerentes pueden tener acceso a los registros completos de los empleados.
Desventajas del enmascaramiento de datos dinámicos
1. Posible sobrecarga de rendimiento debido al procesamiento en tiempo real
Dado que el DDM funciona interceptando las consultas de los usuarios y aplicando reglas de enmascaramiento en tiempo real, puede introducir cierta sobrecarga de rendimiento, particularmente en sistemas de alto tráfico.
Es posible que cada consulta deba procesarse a través de un motor de enmascaramiento, lo que puede ralentizar los tiempos de respuesta si el sistema no está optimizado. Esta sobrecarga puede ser especialmente notable en bases de datos a gran escala con consultas complejas, por lo que es esencial equilibrar la seguridad con el rendimiento del sistema para garantizar un impacto mínimo en la experiencia del usuario.
2. Configuración y mantenimiento complejos de las reglas de enmascaramiento
La configuración del DDM requiere una configuración cuidadosa de las reglas de enmascaramiento para garantizar que los datos sensibles estén protegidos adecuadamente en todos los roles y escenarios de usuario.
El sistema debe estar configurado para reconocer qué campos de datos deben enmascararse y qué usuarios deben tener acceso a los datos sin enmascarar. Esto puede ser particularmente complejo, especialmente para organizaciones con bases de usuarios grandes y dinámicas o datos altamente sensibles.
3. Riesgo de exposición si las políticas de enmascaramiento no se implementan correctamente
Si las reglas de DDM no se configuran o aplican correctamente, existe el riesgo de exponer información sensible a usuarios no autorizados.
Por ejemplo, un rol de usuario mal configurado puede permitir que un empleado acceda a datos sin enmascarar que no debería poder ver. Además, los errores en los algoritmos de enmascaramiento o las fallas en la implementación del sistema podrían permitir inadvertidamente que los datos sensibles se muestren en una forma no enmascarada.
Enmascaramiento estático vs. enmascaramiento dinámico de datos: Diferencias esenciales que debe conocer
Si bien tanto el enmascaramiento de datos estáticos como el dinámico tienen como objetivo proteger la información sensible, difieren significativamente en cómo, cuándo y dónde se enmascaran los datos, por lo que es esencial comprender sus funciones y aplicaciones únicas. A continuación se presenta una comparación detallada de cada tipo de enmascaramiento de datos:
1. Modificación de datos
Enmascaramiento estático
El enmascaramiento de datos estáticos altera permanentemente los datos originales. Una vez que los datos están enmascarados, ya no están en su forma original y este cambio es irreversible.
El SDM crea una nueva copia de los datos, donde los campos sensibles se reemplazan con valores enmascarados que parecen realistas pero no son los datos reales. Este proceso es útil en entornos que no son de producción donde los datos no necesitan actualizarse ni accederse en tiempo real.
Enmascaramiento dinámico de datos
El enmascaramiento de datos dinámicos, por otro lado, enmascara los datos en tiempo real cuando se accede a ellos. Los datos originales permanecen intactos en la base de datos y solo la versión enmascarada se muestra a los usuarios según sus roles y permisos.
Esto significa que el DDM no altera los datos reales en el sistema, sino que aplica reglas de enmascaramiento en el punto de acceso, lo que lo convierte en una solución más flexible para las operaciones en tiempo real.
2. Impacto en el rendimiento
Enmascaramiento estático
El enmascaramiento de datos estáticos no introduce ninguna sobrecarga de rendimiento durante el acceso a los datos porque el enmascaramiento ocurre en el momento de la creación de los datos.
Una vez que los datos están enmascarados, no requieren ningún procesamiento adicional cuando se accede a ellos. Esto hace que el SDM sea ideal para escenarios donde el rendimiento es crítico y los datos no se consultarán ni actualizarán en tiempo real.
Enmascaramiento dinámico de datos
El enmascaramiento de datos dinámicos puede introducir una sobrecarga de rendimiento porque requiere el procesamiento en tiempo real de las solicitudes de datos. Cada vez que se ejecuta una consulta, el sistema debe aplicar las reglas de enmascaramiento dinámicamente antes de devolver los resultados.
Dependiendo del tamaño de la base de datos y la complejidad de las reglas de enmascaramiento, el procesamiento en tiempo real puede generar tiempos de respuesta más lentos, especialmente en sistemas con altos volúmenes de consultas o conjuntos de datos complejos. Por lo tanto, el DDM debe optimizarse cuidadosamente para lograr un equilibrio entre la seguridad y el rendimiento del sistema.
3. Cumplimiento y seguridad
Enmascaramiento estático
El SDM es más fácil de gestionar en términos de cumplimiento con las regulaciones de protección de datos porque altera permanentemente los datos sensibles antes de que se acceda a ellos o se compartan.
Esto significa que incluso si los datos se exponen en entornos que no son de producción, la información sensible ya está enmascarada, lo que garantiza que la organización cumpla con regulaciones como GDPR, HIPAA o CCPA. Dado que los datos nunca se exponen en su forma original, el SDM es una solución sencilla para cumplir con los requisitos de cumplimiento.
Enmascaramiento dinámico de datos
El enmascaramiento de datos dinámicos proporciona protección de datos en tiempo real, pero requiere una configuración estricta para garantizar el cumplimiento. Debido a que el DDM solo enmascara los datos durante el acceso y deja los datos originales sin cambios, debe implementarse cuidadosamente para garantizar que los usuarios no autorizados no puedan eludir el sistema.
La configuración del DDM requiere definir roles, niveles de acceso y reglas de enmascaramiento adecuados para garantizar que solo el personal autorizado pueda ver los datos sin enmascarar. Si no se configura correctamente, existe el riesgo de incumplimiento, especialmente en entornos con necesidades complejas de acceso a datos.
Tomar la decisión correcta: Cuándo usar el enmascaramiento de datos estáticos vs. dinámicos
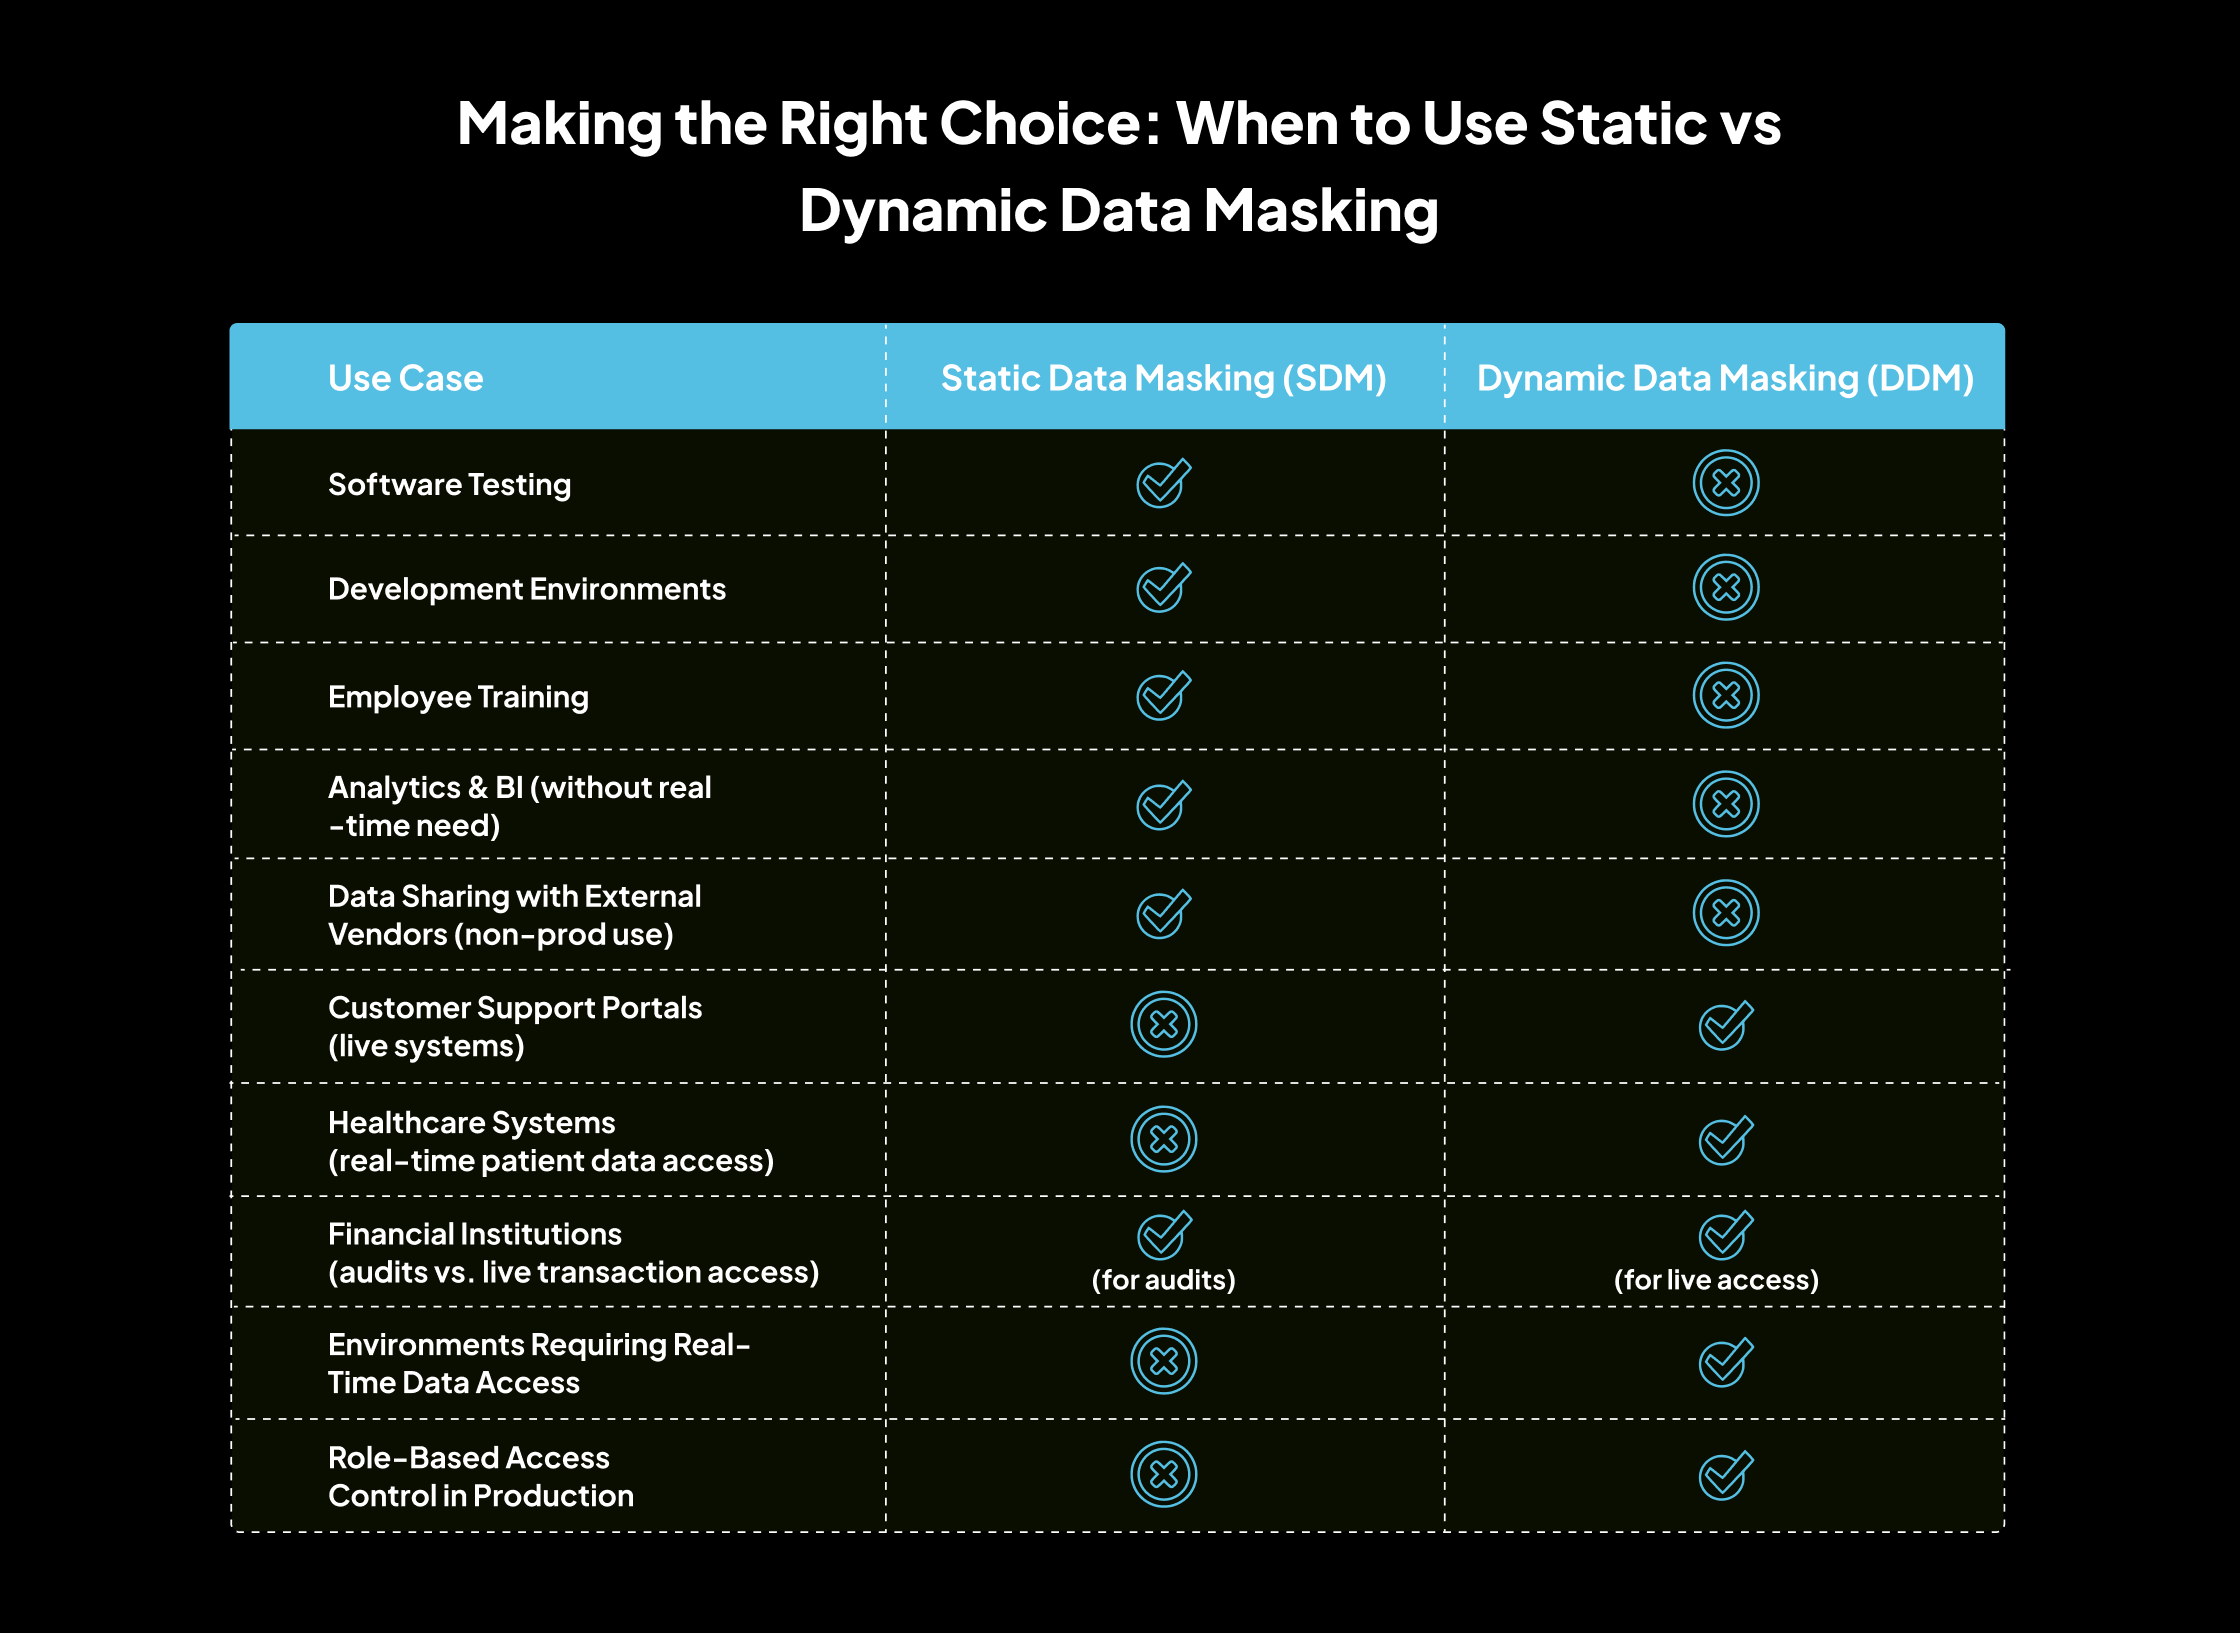
Al decidir entre el enmascaramiento de datos estáticos (SDM) y el enmascaramiento de datos dinámicos (DDM), es esencial considerar cuidadosamente varios factores que influyen en qué técnica se adapta mejor a sus necesidades. Exploremos estos factores:
Factores a considerar
1. Naturaleza de los datos
El tipo de datos que maneja juega un papel crucial en la elección del método de enmascaramiento de datos adecuado.
Información de identificación personal (PII)
Si sus datos contienen PII (como nombres, direcciones o números de teléfono), es vital asegurarse de que estos datos estén enmascarados o protegidos tanto en entornos de producción como en los que no lo son. El SDM puede ser más adecuado en los casos en que los datos sensibles se utilizan fuera de la producción, como en pruebas o desarrollo.
Información de salud protegida (PHI)
La PHI, que incluye información médica sensible, está sujeta a regulaciones estrictas como la HIPAA. El DDM podría ser necesario en entornos de producción donde se requiere acceso en tiempo real a la PHI para usuarios autorizados, manteniendo el cumplimiento mediante el enmascaramiento de datos para el personal no autorizado.
Datos financieros
Los datos financieros, incluidos los números de tarjetas de crédito, la información de las cuentas y los detalles de las transacciones, requieren una protección sólida. Si los datos se comparten con proveedores externos o se utilizan para fines ajenos a la producción, el SDM puede ser preferible para garantizar que los datos sensibles nunca se expongan en una forma no protegida.
2. Requisitos reglamentarios
El cumplimiento de regulaciones como GDPR, HIPAA o CCPA requiere la protección de datos sensibles. Dependiendo de la industria en la que se encuentre, su estrategia de protección de datos debe alinearse con las leyes pertinentes.
GDPR (Reglamento General de Protección de Datos)
El GDPR exige que los responsables y encargados del tratamiento de datos garanticen la confidencialidad y seguridad de los datos personales. El DDM podría ser necesario para garantizar que los datos estén protegidos en tiempo real mientras están en producción, particularmente si se necesita acceder a los datos personales para fines operativos.
HIPAA (Ley de Portabilidad y Responsabilidad de Seguros de Salud)
La HIPAA exige protecciones estrictas para los datos de atención médica. Las organizaciones que trabajan con PHI pueden usar DDM en entornos de producción para restringir el acceso según los roles, garantizando que solo los usuarios autorizados puedan ver información de salud sensible.
CCPA (Ley de Privacidad del Consumidor de California)
La CCPA enfatiza los derechos de privacidad del consumidor en California. El DDM puede ayudar a garantizar que solo el personal autorizado tenga acceso a la información personal, ayudando así a las empresas a cumplir con esta regulación.
3. Necesidades operativas
La elección entre SDM y DDM debe alinearse con sus flujos de trabajo específicos y requisitos operativos.
Acceso en tiempo real
Si sus operaciones requieren acceso a datos en tiempo real, como atención al cliente o procesamiento de transacciones, el DDM es la opción más adecuada. El DDM le permite acceder a datos en vivo sin exponer información sensible, lo que garantiza el cumplimiento y la seguridad durante el uso en producción.
Procesamiento por lotes y pruebas
Para entornos donde los datos se procesan en lotes o se utilizan para pruebas y desarrollo (como el desarrollo de software o el análisis), el SDM es una mejor opción. El SDM enmascara los datos de forma permanente, lo cual es adecuado cuando no se requiere acceso a los datos en tiempo real y las necesidades de rendimiento no son tan altas.
Considere un enfoque híbrido para una protección de datos integral
En muchos casos, las organizaciones pueden beneficiarse de un enfoque híbrido que combine tanto el SDM como el DDM para lograr una protección de datos integral. Un modelo híbrido permite a las organizaciones utilizar el SDM para entornos que no son de producción (donde los datos se pueden enmascarar permanentemente por seguridad) y el DDM para entornos de producción (donde los datos deben enmascararse dinámicamente según los roles de usuario). Esta combinación garantiza que los datos sensibles estén protegidos durante todo su ciclo de vida, ya sea en desarrollo, pruebas u operaciones en vivo.
Por ejemplo, una organización de atención médica puede usar SDM para entornos de prueba y capacitación, donde no se requiere acceso en tiempo real a los datos médicos, y DDM en producción para registros de pacientes en vivo. Una institución financiera puede usar SDM para los datos utilizados en las auditorías y DDM para el personal que accede a la información de las transacciones en tiempo real.
Data Masker de Avahi: Una solución inteligente para proteger la información confidencial
Como parte de su compromiso con operaciones de datos seguras y compatibles, la plataforma de IA de Avahi ofrece herramientas que permiten a las organizaciones gestionar información sensible con precisión y exactitud. Una de sus funciones destacadas es el Data Masker, diseñado para proteger datos financieros y de identificación personal mientras respalda la eficiencia operativa.
Descripción general del Data Masker de Avahi
El Data Masker de Avahi es una herramienta versátil de protección de datos diseñada para ayudar a las organizaciones a manejar de forma segura información sensible en diversas industrias, incluidas salud, finanzas, retail y seguros.
¿Por qué elegir la herramienta inteligente de enmascaramiento de datos de Avahi?
- Protege la información sensible en todas las industrias
Diseñado para proteger los datos financieros, de atención médica, minoristas y de seguros, sin interrumpir las operaciones diarias.
- Respalda el cumplimiento normativo
Ayuda a cumplir con los requisitos de GDPR, HIPAA y PCI DSS al anonimizar y enmascarar los datos personales y transaccionales.
- Permite el intercambio seguro de datos
Garantiza que solo los usuarios autorizados, internos o externos, puedan acceder a los datos reales a través de controles de acceso basados en roles.
- Preserva la eficiencia operativa
Permite que los equipos de desarrollo, análisis y detección de fraudes trabajen con formatos de datos realistas y no sensibles.
- Reduce el riesgo de filtraciones de datos
Minimiza la exposición de datos reales en entornos de prueba, interacciones con proveedores y flujos de trabajo entre departamentos.
- Se integra a la perfección con los flujos de trabajo empresariales
Aplica el enmascaramiento sin interrumpir los procesos de backend, lo que garantiza la continuidad del negocio y la productividad.
Simplifique la protección de datos con la solución de enmascaramiento de datos impulsada por IA de Avahi
En Avahi, reconocemos la importancia crucial de salvaguardar la información sensible mientras se mantienen flujos de trabajo operativos sin interrupciones.
Con el Enmascarador de Datos de Avahi, su organización puede proteger fácilmente los datos confidenciales, desde la atención médica hasta las finanzas, mientras mantiene el cumplimiento normativo con estándares como HIPAA, PCI DSS y GDPR.
Nuestra solución de enmascaramiento de datos combina técnicas avanzadas impulsadas por IA con control de acceso basado en roles para mantener sus datos seguros y utilizables para el desarrollo, el análisis y la detección de fraudes.
Ya sea que necesite anonimizar registros de pacientes, transacciones financieras o identificadores personales, el Enmascarador de Datos de Avahi ofrece un enfoque intuitivo y seguro para la protección de datos.
¿Listo para proteger sus datos y garantizar el cumplimiento? ¡Comience con el Enmascarador de Datos de Avahi!
Programar una llamada de demostración
Preguntas frecuentes
1. ¿Cuáles son los principales tipos de técnicas de enmascaramiento de datos?
Los dos tipos principales de técnicas de enmascaramiento de datos son el enmascaramiento de datos estáticos (SDM) y el enmascaramiento de datos dinámicos (DDM). El SDM reemplaza permanentemente los datos sensibles en entornos que no son de producción, mientras que el DDM aplica el enmascaramiento en tiempo real basado en los roles de usuario sin alterar los datos subyacentes. Ambos ayudan a proteger la información sensible y a cumplir con las regulaciones de privacidad como GDPR, HIPAA y CCPA.
2. ¿Cuándo debo usar el enmascaramiento de datos estáticos en lugar del dinámico?
Utilice el enmascaramiento de datos estáticos (SDM) cuando trabaje en entornos que no son de producción, como desarrollo, pruebas o capacitación de empleados. Es ideal para escenarios donde no se necesita acceso en tiempo real, pero se requiere una ofuscación permanente de los datos para mantener la privacidad y la seguridad de la PII.
3. ¿Cuáles son los beneficios del enmascaramiento de datos dinámicos en entornos de producción?
El enmascaramiento de datos dinámicos (DDM) proporciona protección de datos en tiempo real al enmascarar la información sensible sobre la marcha según los permisos del usuario. Es ideal para sistemas de producción donde el control de acceso a los datos y el impacto mínimo en el rendimiento son esenciales. El DDM es especialmente útil en industrias como las finanzas, la atención médica y el servicio al cliente.
4. ¿El enmascaramiento de datos ayuda con los requisitos de cumplimiento como GDPR o HIPAA?
Sí. Tanto el SDM como el DDM ayudan a las organizaciones a cumplir con los requisitos de cumplimiento bajo leyes como GDPR, HIPAA y CCPA al garantizar que la información de identificación personal (PII) y la información de salud protegida (PHI) permanezcan inaccesibles para los usuarios no autorizados, incluso en entornos internos.
5. ¿Es reversible el enmascaramiento de datos?
En el enmascaramiento de datos estáticos, el enmascaramiento es irreversible, lo que significa que los datos originales no se pueden recuperar una vez enmascarados, lo que mejora la privacidad de los datos. Por el contrario, el enmascaramiento de datos dinámicos no es destructivo, lo que significa que los datos subyacentes permanecen sin cambios y solo aparecen enmascarados durante el acceso.