

La voz se está convirtiendo rápidamente en la nueva interfaz de la atención sanitaria, más rápida, más natural y siempre disponible. Pero a medida que los agentes de voz de IA comienzan a interactuar directamente con los pacientes, no solo responden preguntas o programan citas. Están manejando información médica protegida (PHI), y eso hace que el cumplimiento de la HIPAA sea un tema central.
En los últimos años, el sector sanitario ha experimentado un cambio significativo hacia la automatización y la comunicación impulsada por la IA. Los agentes de voz de IA se utilizan ahora para todo, desde la clasificación de los síntomas y la programación de citas hasta el seguimiento posterior a la visita y la documentación clínica. La promesa es clara: reducción de la carga administrativa, mejora de la experiencia del paciente y aumento de la eficiencia operativa.
Según Gartner, el 80% de los proveedores de atención sanitaria invertirán en tecnologías de IA conversacional para 2026. Pero junto con este impulso existe un riesgo creciente. En 2024, se informó de que más de 276 millones de registros sanitarios fueron expuestos, robados o divulgados de forma no permitida, un aumento del 64,1% con respecto a 2023. A diferencia de otras formas de automatización, los agentes de voz de IA operan en tiempo real, interpretan la entrada hablada y, a menudo, se integran directamente con sistemas de back-end como los EHR o las plataformas de farmacia.
Este blog explora lo que se necesita para implementar agentes de voz de IA en el sector sanitario, manteniendo al mismo tiempo el pleno cumplimiento de la HIPAA. Analizaremos ejemplos reales de agentes de voz de IA que cumplen con la HIPAA, describiremos los requisitos legales implicados, identificaremos los riesgos comunes y proporcionaremos estrategias claras para construir sistemas seguros y fiables.
TL;DR
|
Agentes de voz de IA conformes con HIPAA: lo que debe saber
Cualquier audio grabado de un paciente que hable de su salud, síntomas o tratamientos se considera Información Sanitaria Protegida (PHI). Si la grabación incluye identificadores como el nombre, la fecha de nacimiento o el número de teléfono, está bajo la protección de la HIPAA.
Las transcripciones de texto generadas a partir de interacciones de voz también son PHI cuando contienen información relacionada con la salud vinculada a un individuo. Los metadatos como las marcas de tiempo de las llamadas, los ID de los asistentes de voz o la ubicación de la persona que llama pueden calificarse como PHI cuando se combinan con detalles médicos o identificadores.
Reglas esenciales de HIPAA implicadas en los agentes de voz de IA conformes con HIPAA
1. Regla de privacidad
Esta regla regula cómo se puede usar y divulgar la PHI. Para los agentes de voz de IA, esto significa asegurar que la información del paciente se use solo para tratamiento, facturación u operaciones de atención médica, a menos que se dé un consentimiento explícito.
2. Regla de seguridad
La Regla de Seguridad exige salvaguardias administrativas, físicas y técnicas para proteger la PHI electrónica (ePHI). Los datos de voz, incluidos los archivos de audio almacenados y las transcripciones, deben cifrarse y protegerse del acceso no autorizado.
3. Regla de notificación de incumplimiento
Si la PHI se expone a través de un acceso no autorizado, se debe informar de una infracción a las personas afectadas, al Departamento de Salud y Servicios Humanos (HHS) y, en algunos casos, a los medios de comunicación. Los sistemas de voz deben ser capaces de detectar y registrar dichas infracciones.
4. Acuerdo de asociado comercial (BAA)
Cualquier proveedor o tercero que maneje PHI en nombre de una entidad cubierta (por ejemplo, proveedores de la nube, proveedores de IA) debe firmar un BAA. Esto garantiza la responsabilidad compartida del cumplimiento de la HIPAA, incluida la protección de datos y el manejo de infracciones.
Errores comunes y riesgos de cumplimiento en las implementaciones de voz con IA
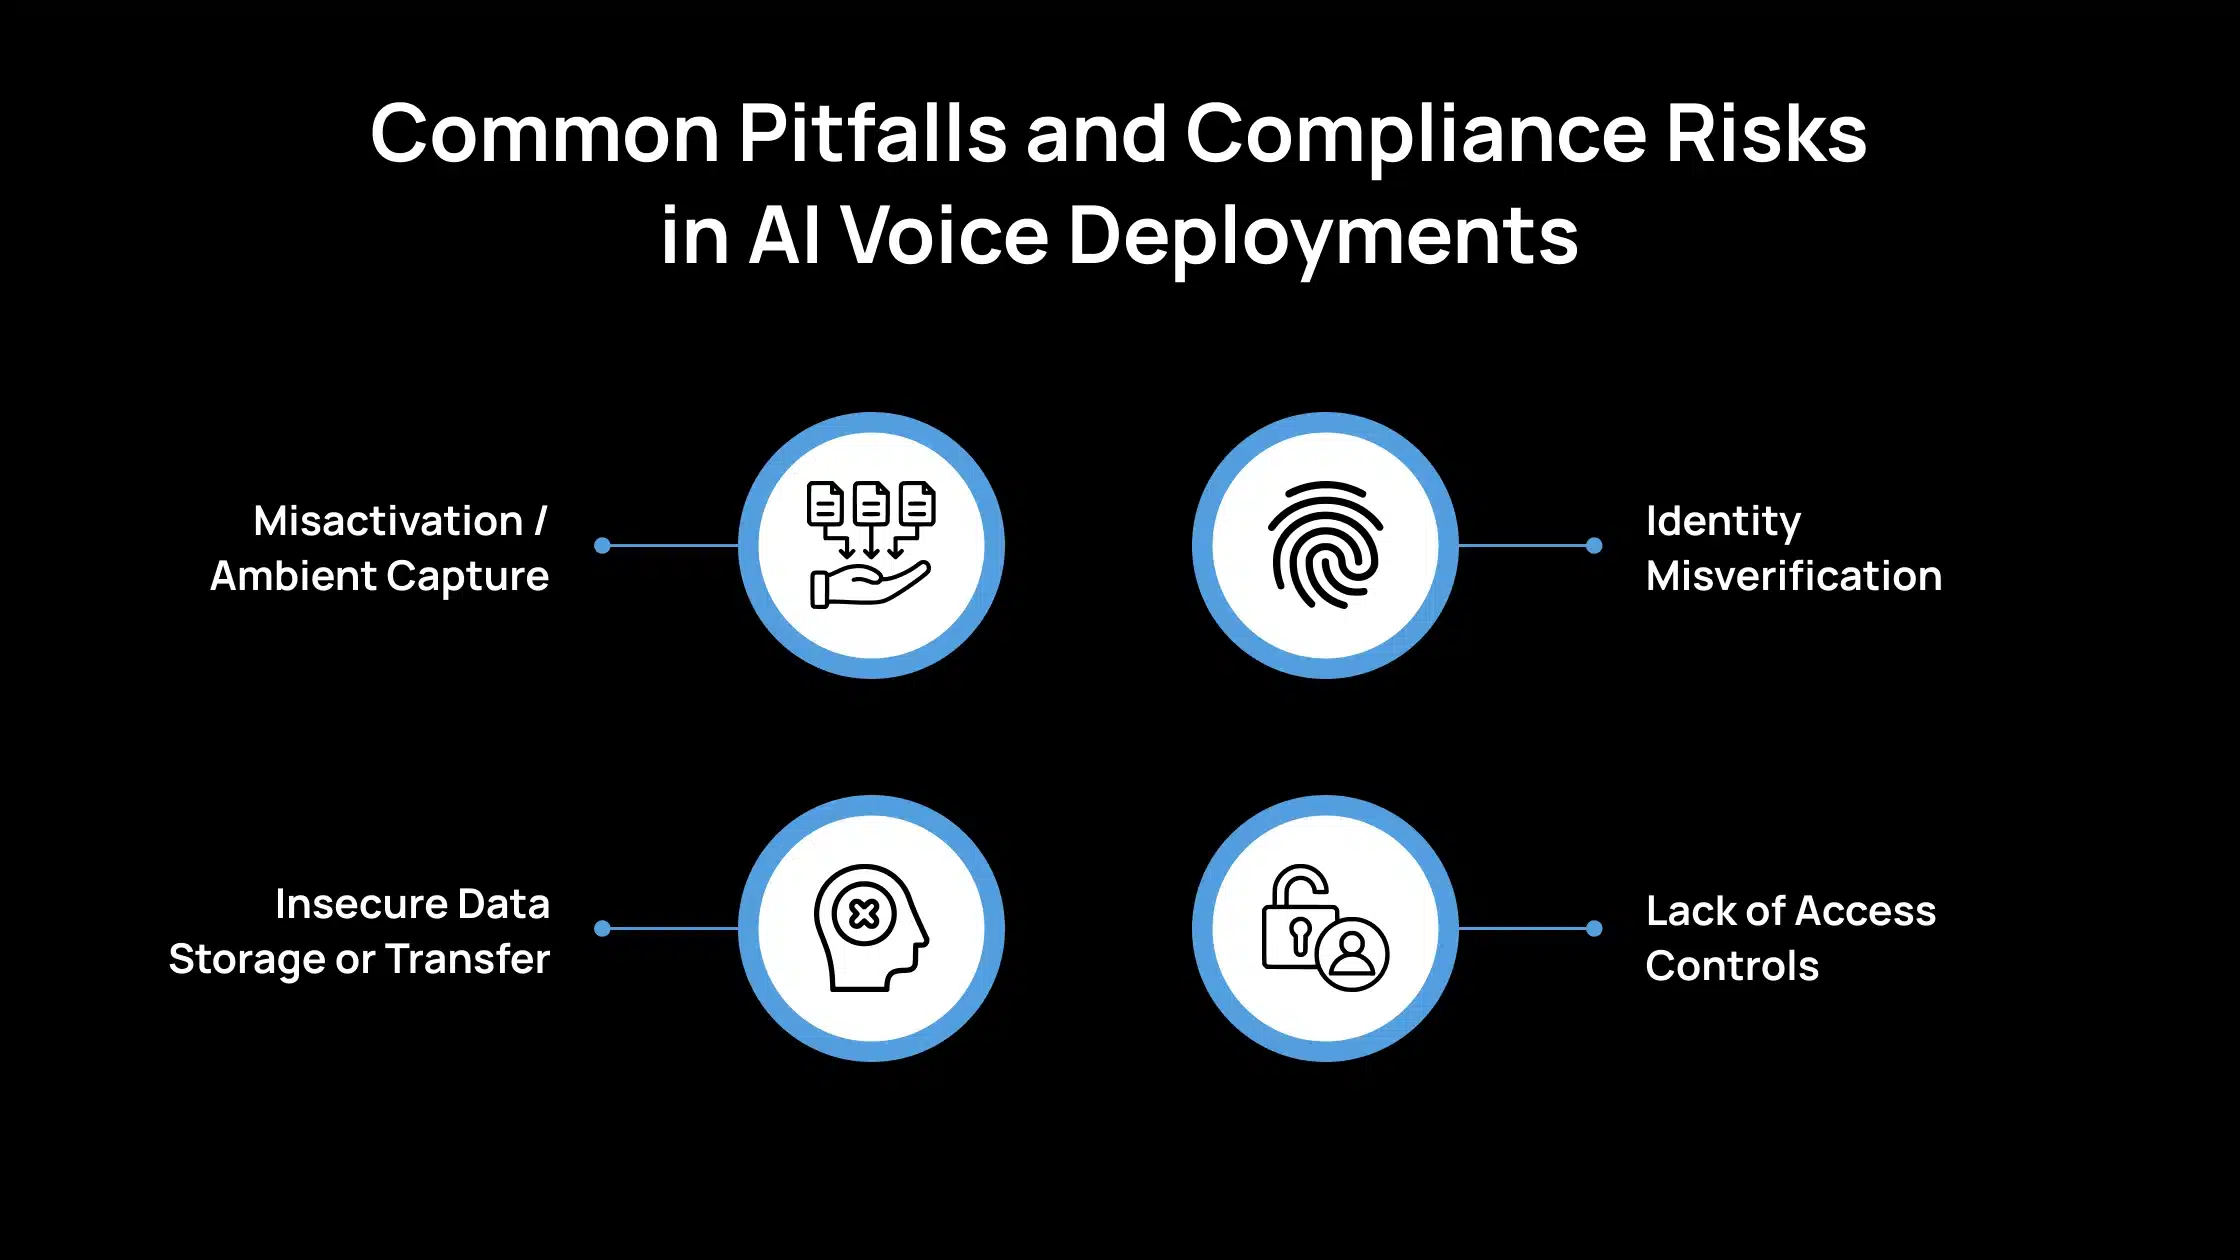
Si bien los agentes de voz de IA aportan eficiencia y comodidad a la atención sanitaria, también introducen riesgos únicos de privacidad, seguridad y cumplimiento que deben abordarse de forma proactiva para garantizar la seguridad del paciente y la adhesión a la HIPAA.
1. Activación errónea / Captura ambiental
Los agentes de voz pueden activarse y empezar a grabar por error debido a palabras que suenan de forma similar. Esto puede llevar a la captura de conversaciones no intencionadas que contengan PHI, violando el principio de recopilación mínima de datos necesarios.
2. Verificación de identidad errónea
Si el sistema no confirma correctamente la identidad del hablante, la PHI puede divulgarse a personas no autorizadas. Esto puede ocurrir en hogares compartidos o entornos públicos sin los pasos de autenticación adecuados.
3. Almacenamiento o transferencia de datos inseguros
Si las grabaciones de voz o las transcripciones se almacenan sin cifrar o se transmiten a través de redes no seguras, son vulnerables a la interceptación o al acceso no autorizado. Esto viola directamente la Regla de Seguridad de la HIPAA.
4. Falta de controles de acceso
Sin un estricto control de acceso basado en roles, el personal no autorizado puede acceder a datos sensibles de pacientes procesados por el sistema de IA. Esto puede dar lugar a filtraciones de datos internas y fallos de auditoría.
De la programación al diagnóstico: ejemplos reales de agentes de voz de IA conformes con HIPAA
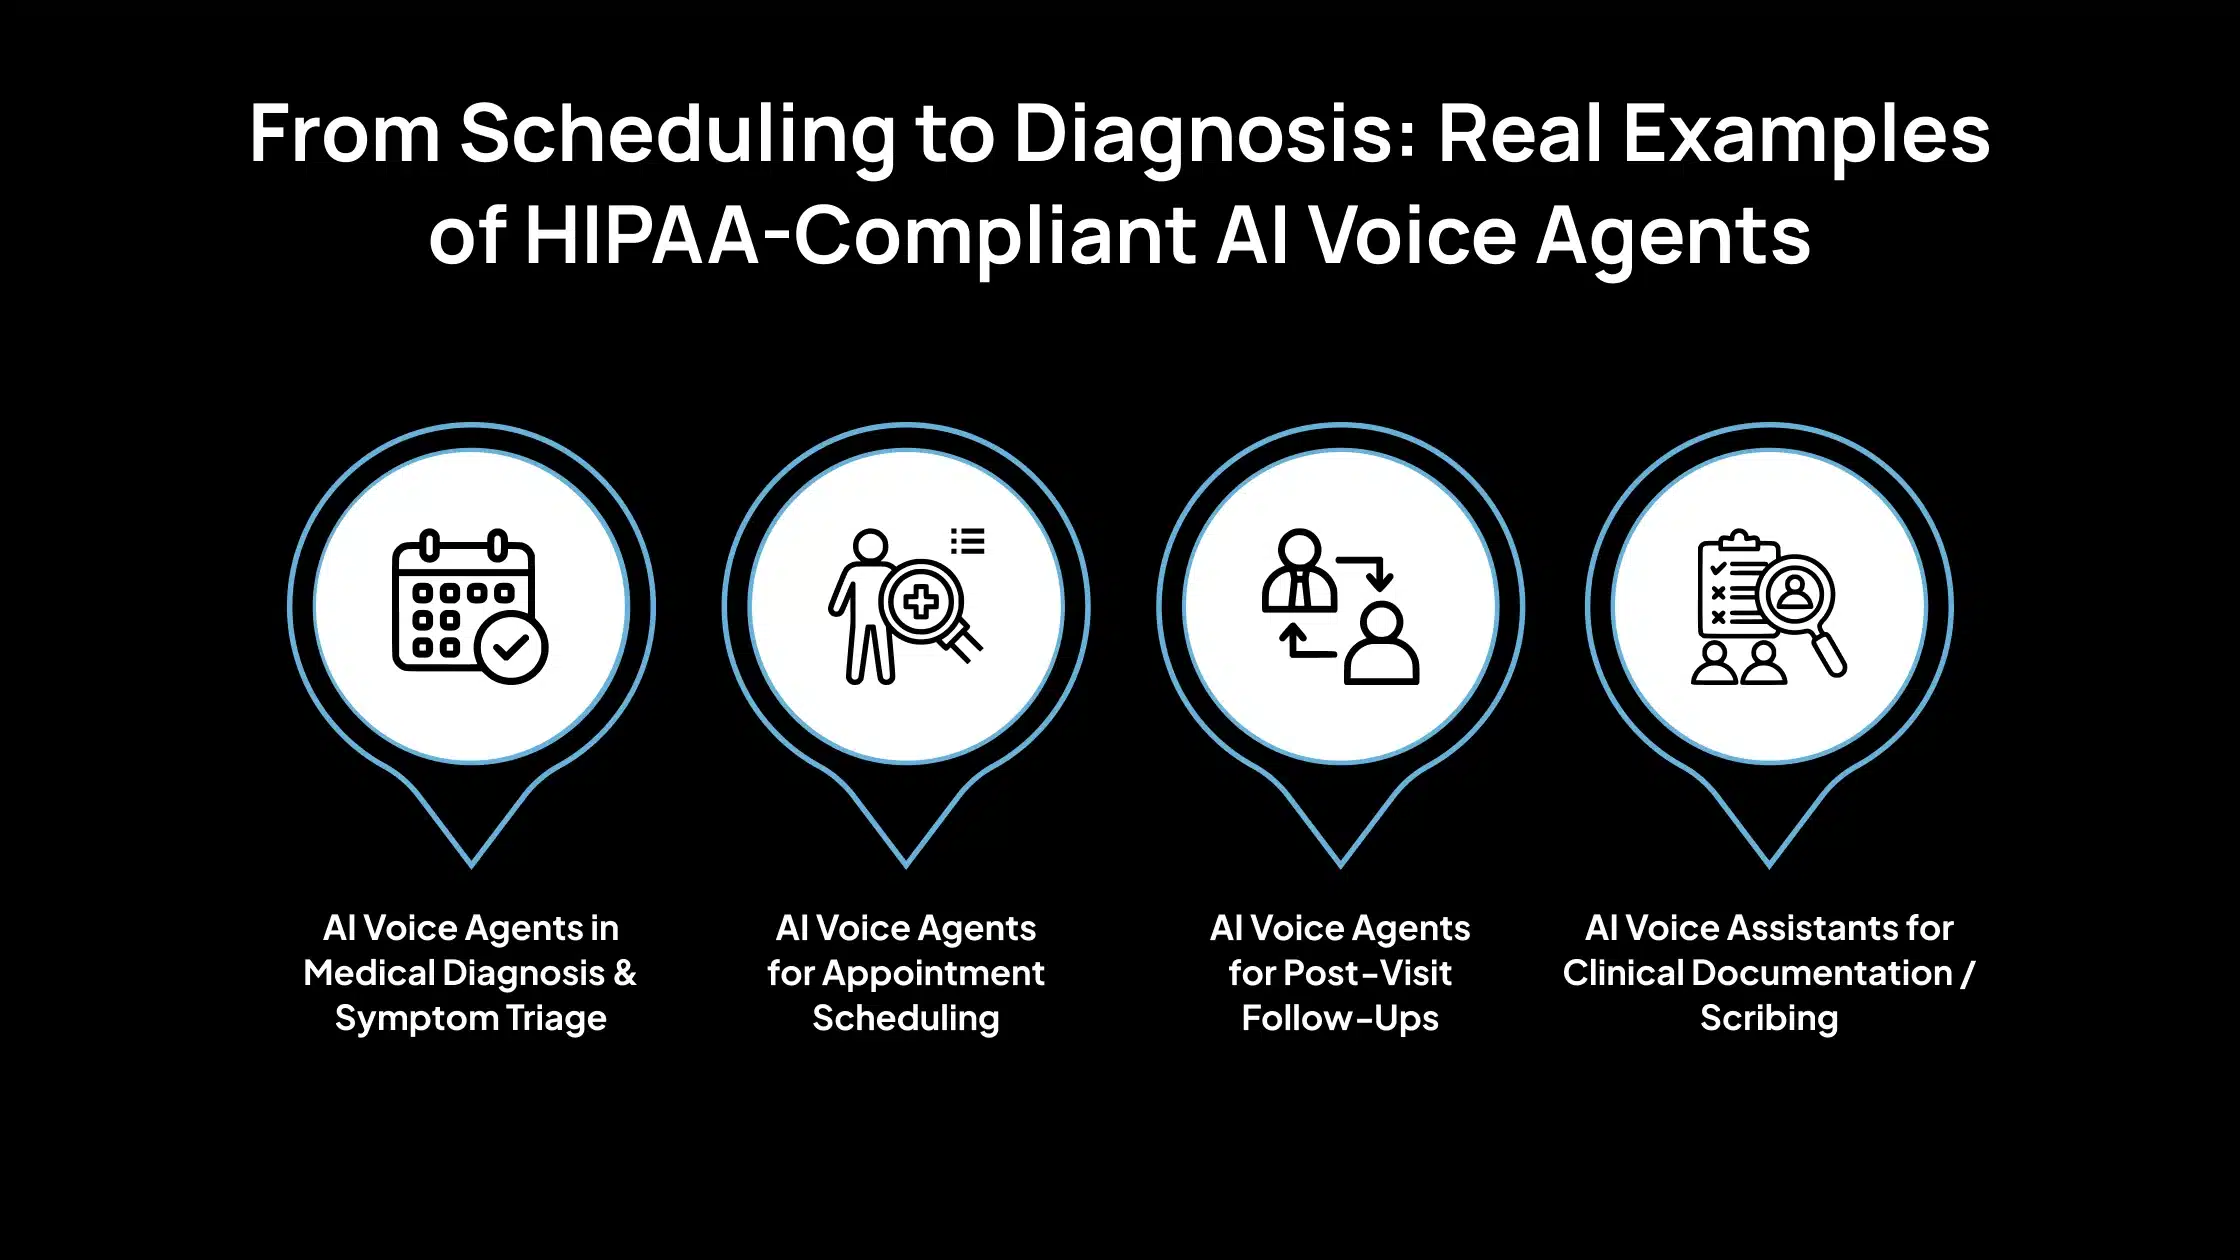
En esta sección, cada subcaso destaca ejemplos de agentes de voz de IA conformes con HIPAA, mostrando implementaciones reales o basadas en investigación en todo el sector sanitario.
1. Agentes de voz de IA en el diagnóstico médico y el triaje de síntomas
VOICE (Voice-guided Orchestrated Intelligence for Clinical Evaluation): Un sistema de IA de voz creado para la evaluación prehospitalaria de accidentes cerebrovasculares. Guía a los usuarios (por ejemplo, paramédicos o familiares) a través de la evaluación de síntomas hablados, captura audio y entradas relacionadas, y apoya la revisión de expertos.
CLARITY (Clinical Assistant for Routing, Inference, and Triage): Un sistema híbrido de IA conversacional que combina flujos de diálogo estructurados e inferencia de LLM, utilizado en hospitales para decisiones de enrutamiento, inferencia y triaje. arXiv
Triage basado en voz para la diabetes tipo 2: Un asistente virtual que extrae características acústicas para ayudar a preseleccionar el estado de la diabetes a través de la voz en un entorno doméstico.
Las decisiones de triaje incorrectas por parte de los agentes de voz de IA pueden retrasar la atención crítica, lo que lleva a un posible daño al paciente a través de falsos negativos o falsos positivos. Además, las interacciones basadas en voz plantean riesgos de privacidad como la fuga de PHI, donde los síntomas hablados o los identificadores del paciente pueden grabarse o almacenarse de forma insegura de forma inadvertida.
Otra preocupación es el exceso del sistema, cuando un agente va más allá de su alcance clínico previsto y proporciona consejos inapropiados o inseguros. Estos desafíos subrayan la importancia de diseñar sistemas de triaje de IA que prioricen la seguridad, la precisión y los estrictos protocolos de manejo de datos.
Para garantizar el cumplimiento y la protección del paciente, los agentes de voz de IA conformes con HIPAA deben incorporar fuertes salvaguardias. Esto incluye restringir el dominio del agente a flujos médicos específicos y bien definidos y rechazar consultas fuera de tema o ambiguas.
2. Agentes de voz de IA para la programación de citas
El programador de voz de IA de ScienceSoft, conforme con HIPAA, automatiza la reserva, reprogramación y cancelación a través de la interacción de voz conversacional. El sistema se integra con los sistemas de programación de hospitales o clínicas en tiempo real utilizando API basadas en FHIR.
El agente de voz responde llamadas entrantes o realiza llamadas salientes para programar, reprogramar o cancelar citas de pacientes. Durante la llamada, comprueba la disponibilidad del médico, confirma con los sistemas de calendario y actualiza las citas sobre la marcha.
Para mantener el cumplimiento, el sistema de programación de voz de IA se aloja en un entorno de nube compatible con HIPAA, como Amazon VPC, lo que garantiza la protección de datos mediante estrictas salvaguardias de seguridad. Antes de hacer o modificar citas, el agente realiza una verificación de identidad utilizando preguntas de desafío, escalando al personal si la verificación falla.
La solución opera bajo Acuerdos de Asociado Comercial (BAA) con todos los proveedores de la nube y de IA, lo que garantiza la responsabilidad compartida del cumplimiento. Todas las comunicaciones, registros y transferencias de datos internos están cifrados, y los controles de acceso basados en roles restringen quién puede ver o modificar la información de programación.
3. Agentes de voz de IA para seguimientos posteriores a la visita
Agentes de voz de IA utilizados para enviar recordatorios o realizar controles (adherencia a la medicación, seguimiento de síntomas) a través de llamadas de voz. Por ejemplo, las plataformas de voz anuncian módulos de “seguimiento post-atención”.
Algunas implementaciones personalizadas para llamadas de recordatorio automatizadas en entornos ambulatorios. (Menos documentado en la literatura pública).
Para garantizar el cumplimiento, el sistema de seguimiento de voz de IA comienza obteniendo el consentimiento explícito del paciente antes de realizar cualquier llamada que haga referencia a condiciones de salud o medicamentos personales. Se ofrece a los pacientes una opción clara de exclusión voluntaria para rechazar futuros recordatorios, lo que garantiza el respeto por las preferencias de privacidad.
El sistema aplica límites de retención de datos, almacenando los registros de voz solo durante el período necesario antes de eliminarlos o archivarlos de forma segura de acuerdo con los requisitos de HIPAA. Todos los mensajes salientes se diseñan con un contenido mínimo de PHI, evitando detalles sensibles a menos que se haya verificado la identidad del paciente. Además, un cifrado sólido y controles de acceso protegen los registros almacenados, las transcripciones y los metadatos del acceso no autorizado.
Respete las preferencias del paciente (exclusión voluntaria) y la privacidad, no recopile más datos de los necesarios. Utilice un diseño cuidadoso para que los recordatorios sean genéricos o estén enmascarados a menos que se reconfirme la identidad.
4. Asistentes de voz de IA para documentación clínica / transcripción
AWS HealthScribe: La IA generativa elegible para HIPAA de Amazon transcribe las conversaciones entre médico y paciente y produce resúmenes y borradores de notas. Investopedia Asistentes de documentación clínica habilitados por voz de proveedores como Nuance, o Suki, (estos combinan reconocimiento de voz y resumen de IA) se utilizan en entornos clínicos.
La documentación clínica generada por IA conlleva riesgos como errores de transcripción que podrían dar lugar a registros médicos inexactos, la inclusión involuntaria de PHI sensible y posibles fugas de datos si las notas se almacenan de forma insegura o son accedidas por usuarios no autorizados. Para mitigar estos riesgos, el sistema debe operar en una infraestructura segura, ya sea local o dentro de una nube compatible con HIPAA, con un cifrado sólido y controles de acceso.
Nunca envíe automáticamente la documentación generada por IA al EHR; siempre debe estar sujeta a supervisión humana. Limite qué partes del borrador se pueden insertar automáticamente; algunas secciones pueden requerir edición manual. Utilice controles de seguridad sólidos en torno al almacenamiento del borrador, especialmente durante la fase de revisión.
Cómo construir sistemas de voz de IA conformes con HIPAA que protejan los datos del paciente
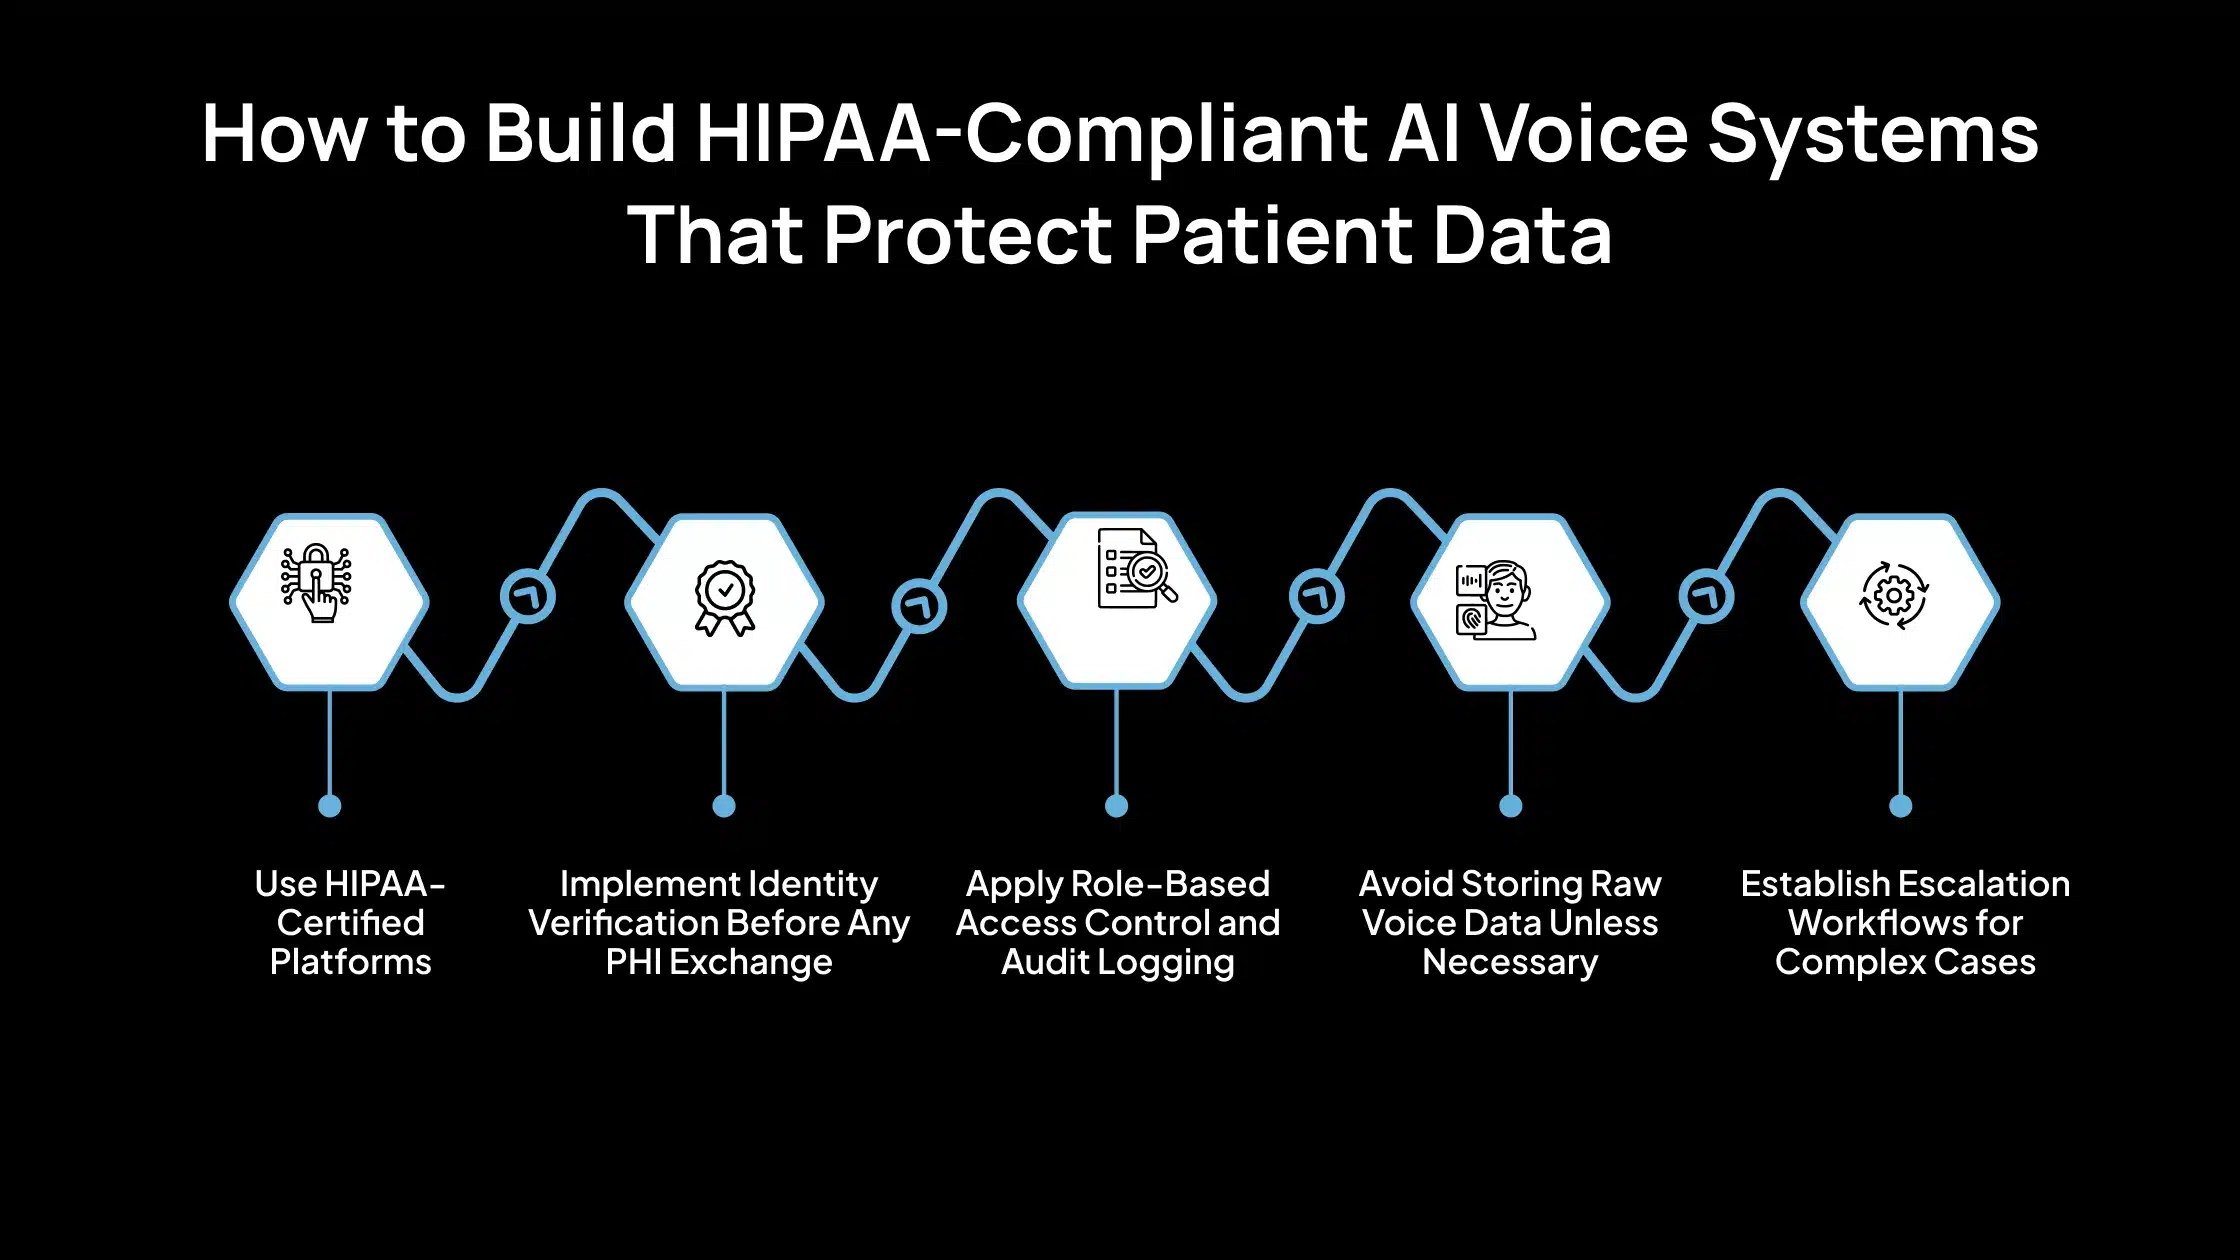
Para garantizar que los agentes de voz de IA en el sector sanitario operen dentro de las directrices de HIPAA, el diseño del sistema debe incorporar la seguridad, la privacidad y el cumplimiento normativo desde el principio. Las siguientes prácticas forman la base de una arquitectura de IA de voz compatible con HIPAA.
1. Utilice plataformas certificadas por HIPAA
Implemente sistemas de voz de IA solo en infraestructuras que ofrezcan funciones de cumplimiento de HIPAA y estén dispuestas a firmar un Acuerdo de Asociado Comercial (BAA).
Los proveedores de la nube como AWS, Microsoft Azure y Google Cloud Platform (GCP) ofrecen servicios elegibles para HIPAA. Estas plataformas incluyen cifrado integrado, gestión de acceso y herramientas de auditoría requeridas por la Regla de Seguridad de HIPAA. Antes de la implementación, asegúrese de que el proveedor firme un BAA y de que todos los servicios utilizados estén dentro de su alcance compatible con HIPAA.
2. Implemente la verificación de identidad antes de cualquier intercambio de PHI
Confirme la identidad de los usuarios antes de acceder o compartir Información Sanitaria Protegida (PHI). Los agentes de voz no deben divulgar ni actuar sobre PHI a menos que se verifique la identidad de la persona que llama.
Esto se puede hacer utilizando preguntas de desafío, PIN, autenticación multifactor o biometría de voz (si se demuestra que es fiable). Sin la verificación de identidad, existe el riesgo de exposición no autorizada de PHI, lo que sería una violación de HIPAA.
3. Aplique el control de acceso basado en roles y el registro de auditoría
Limite el acceso a la PHI en función de los roles de usuario y mantenga registros detallados de todas las interacciones de datos. No todos los componentes o usuarios del sistema deben tener el mismo acceso a la PHI.
Implemente el Control de Acceso Basado en Roles (RBAC) para que solo el personal autorizado o los módulos del sistema puedan manejar datos específicos. Además, habilite el registro de auditoría para rastrear quién accedió a qué datos, cuándo y por qué. Estos registros son fundamentales para las auditorías de cumplimiento y las investigaciones de infracciones.
4. Evite almacenar datos de voz sin procesar a menos que sea necesario
Minimice el almacenamiento de grabaciones de voz originales a menos que exista una necesidad operativa o clínica clara. El almacenamiento de datos de voz sin procesar aumenta la superficie de riesgo. Si la transcripción o el procesamiento se pueden realizar en tiempo real, es mejor evitar almacenar el audio.
Si el almacenamiento es necesario (por ejemplo, para revisión o capacitación), asegúrese de que esté cifrado, con acceso controlado y retenido solo durante el período legalmente requerido. Además, informe a los usuarios de que se está realizando la grabación.
5. Establezca flujos de trabajo de escalada para casos complejos
Diseñe flujos de trabajo que transfieran interacciones complejas o inciertas de la IA a agentes humanos.
Los agentes de voz de IA pueden no ser siempre capaces de comprender los matices médicos o las solicitudes ambiguas.
En tales casos, el sistema debe escalar automáticamente a un agente humano en vivo o a un proveedor de atención médica. Esto garantiza la seguridad, evita errores y mantiene el cumplimiento al evitar el procesamiento no autorizado o incorrecto de la PHI.
El futuro de los agentes de voz de IA conformes con HIPAA: tendencias y perspectivas
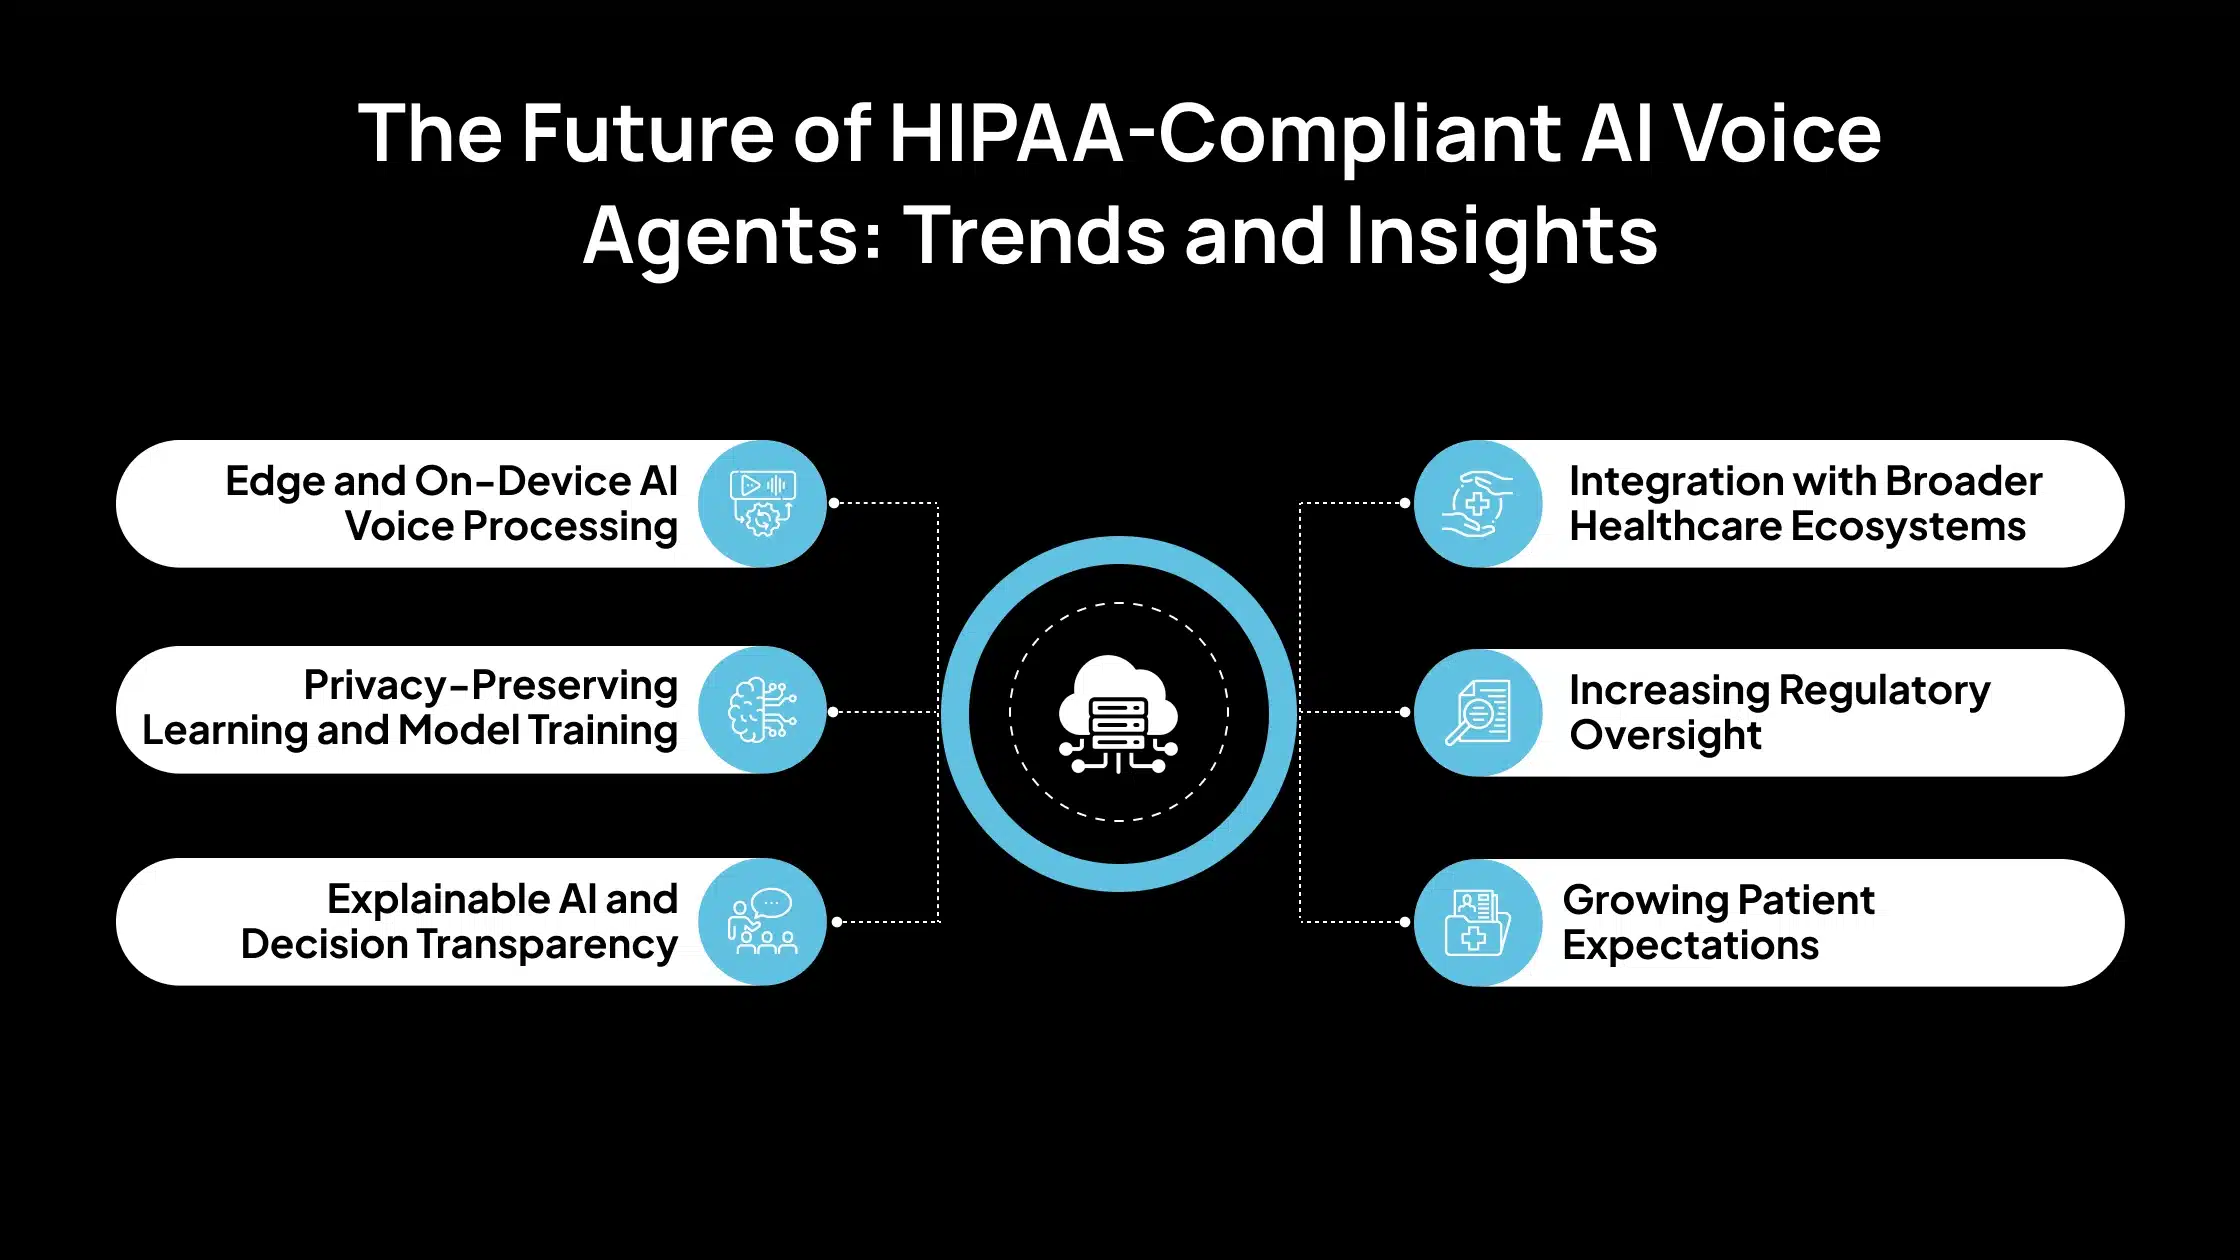
Los agentes de voz de IA están evolucionando rápidamente, y se espera que su papel en la atención sanitaria se expanda. Sin embargo, a medida que aumenta la adopción, también lo hacen las expectativas en torno al cumplimiento, la precisión y la confianza. A continuación, se presentan las tendencias que darán forma al futuro de los sistemas de voz de IA conformes con HIPAA.
1. Procesamiento de voz de IA en el borde y en el dispositivo
Para reducir el riesgo de exposición de PHI, las organizaciones de atención médica están avanzando hacia el procesamiento de datos de voz localmente, en el dispositivo, en lugar de enviarlos a servidores en la nube. Este enfoque, conocido como computación de borde, minimiza la transferencia de datos, mejora la privacidad y reduce la latencia. También admite la funcionalidad sin conexión en entornos clínicos con conectividad limitada.
2. Aprendizaje y entrenamiento de modelos que preservan la privacidad
El aprendizaje federado y la privacidad diferencial están ganando atención como métodos para entrenar modelos de IA sin centralizar datos sensibles de pacientes. Estas técnicas permiten a los agentes de voz aprender de las interacciones del usuario mientras mantienen los datos sin procesar en el dispositivo del usuario. Esto reduce el riesgo de fuga de PHI y se alinea más estrechamente con los principios de minimización de datos de HIPAA.
3. IA explicable y transparencia en la toma de decisiones
A medida que los sistemas de IA se vuelven más complejos, los proveedores de atención médica y los reguladores exigen explicaciones más precisas sobre cómo se toman las decisiones. Las herramientas de IA explicable (XAI) ayudan a rastrear por qué un agente de voz hizo una recomendación o respuesta específica. Esto es especialmente importante en los flujos de trabajo clínicos, donde la responsabilidad y la confianza son fundamentales.
4. Integración con ecosistemas de atención médica más amplios
Los futuros agentes de voz de IA no operarán de forma aislada. Se integrarán con sistemas de registros médicos electrónicos (EHR), plataformas de telesalud, herramientas de monitoreo remoto de pacientes y sistemas de apoyo a la decisión clínica. La integración perfecta mejorará la eficiencia del flujo de trabajo y la coherencia de los datos, al tiempo que aumentará la superficie de riesgo, lo que hará que las API seguras y los marcos de gobernanza sean esenciales.
5. Mayor supervisión regulatoria
Se espera que los organismos reguladores, como el Departamento de Salud y Servicios Humanos de EE. UU. (HHS) y la Oficina de Derechos Civiles (OCR), introduzcan una guía más detallada sobre el uso de la IA en la atención médica. Esto incluye requisitos de transparencia, equidad y responsabilidad algorítmica. Las organizaciones que implementen agentes de voz deben estar preparadas para auditorías, requisitos de documentación y controles de cumplimiento.
6. Crecientes expectativas del paciente
Los pacientes son cada vez más conscientes de cómo se utilizan sus datos y esperan transparencia, control e interacciones respetuosas. Los agentes de voz deben ofrecer una comunicación precisa, empática y consciente de la privacidad. Satisfacer estas expectativas será tan importante como cumplir con los estándares técnicos o regulatorios.
Agente de voz de IA de Avahi: una solución compatible con HIPAA para una comunicación sanitaria más inteligente
En la atención sanitaria, el tiempo y la capacidad de respuesta son fundamentales. Cada llamada perdida podría significar una cita perdida, un tratamiento retrasado o incluso una pérdida de confianza del paciente. El Agente de voz de IA de Avahi aborda estos desafíos de frente al garantizar que ninguna llamada de paciente quede sin respuesta, ya sea fuera del horario laboral, los fines de semana o durante las horas pico de llamadas, todo mientras mantiene el pleno cumplimiento de HIPAA.
Construido sobre una infraestructura segura de AWS, el Agente de voz de IA de Avahi está diseñado específicamente para proveedores de atención médica que necesitan confiabilidad, protección de datos y comunicación centrada en el paciente. Su arquitectura garantiza el cifrado de extremo a extremo, el control de acceso y las auditorías completas, cumpliendo con las salvaguardias técnicas descritas en la Regla de Seguridad de HIPAA. Esta base permite a las organizaciones automatizar con confianza las interacciones con los pacientes sin comprometer el cumplimiento o la privacidad de los datos.
El sistema funciona como una recepción virtual 24/7, gestionando una variedad de interacciones con los pacientes:
- Programación, confirmación o reprogramación de citas
- Verificación de la información del paciente antes de compartir datos sensibles
- Enrutamiento inteligente de llamadas al departamento correcto
- Escalada de casos complejos sin problemas al personal en vivo
Al hacerlo, el Agente de voz de IA de Avahi no solo reduce la carga administrativa, sino que también garantiza una comunicación consistente y compatible en todos los puntos de contacto con el paciente.
El Agente de voz de IA de Avahi es un excelente ejemplo de cómo la tecnología puede modernizar la comunicación sanitaria manteniendo el cumplimiento de HIPAA. Cierra la brecha entre la automatización y la empatía del paciente, ofreciendo eficiencia operativa, una mayor garantía de cumplimiento y una mejor experiencia general para el paciente.
Descubra la plataforma de IA de Avahi en acción
En Avahi, empoderamos a las empresas para que implementen IA generativa avanzada que agiliza las operaciones, mejora la toma de decisiones y acelera la innovación, todo con cero complejidad.
Como tu socio de confianza de consultoría cloud en AWS, ayudamos a las organizaciones a aprovechar todo el potencial de la IA, garantizando seguridad, escalabilidad y cumplimiento con soluciones cloud líderes en la industria.
Nuestras soluciones de IA incluyen
- Adopción e integración de IA – Utilice Amazon Bedrock y GenAI para mejorar la automatización y la toma de decisiones.
- Desarrollo de IA personalizada – Cree aplicaciones inteligentes adaptadas a las necesidades de su negocio.
- Optimización del modelo de IA – Cambie sin problemas entre modelos de IA con comparaciones automatizadas de costes, precisión y rendimiento.
- Automatización de IA – Automatice tareas repetitivas y libere tiempo para el crecimiento estratégico.
- Seguridad avanzada y gobernanza de IA – Asegure el cumplimiento, detecte fraudes e implemente modelos seguros.
¿Quiere liberar el poder de la IA con seguridad y eficiencia de nivel empresarial? ¡Comience su transformación de IA con Avahi hoy mismo!
Programe una llamada de demostración
Preguntas frecuentes
1. ¿Qué hace que un agente de voz de IA sea compatible con HIPAA?
Un agente de voz de IA compatible con HIPAA debe implementar salvaguardias técnicas y administrativas como cifrado, control de acceso, verificación de identidad y registro de auditoría para proteger los datos del paciente durante el procesamiento, almacenamiento y transmisión.
2. ¿Se pueden utilizar los agentes de voz de IA para flujos de trabajo clínicos como el diagnóstico o la documentación?
Sí, los agentes de voz de IA se utilizan cada vez más para ayudar en la documentación clínica, el triaje de síntomas y la coordinación de la atención. Sin embargo, deben operar dentro de alcances claramente definidos y siempre incluir supervisión humana para la precisión clínica y la seguridad.
3. ¿Cuáles son los riesgos de usar agentes de voz de IA en entornos sanitarios?
Los riesgos incluyen el acceso no autorizado a la PHI, respuestas inexactas, alucinaciones del modelo y almacenamiento de datos inseguro. Estos pueden mitigarse con una autenticación sólida, casos de uso limitados y protocolos de respaldo para agentes humanos.
4. ¿Existen ejemplos reales de agentes de voz de IA compatibles con HIPAA?
Sí, proveedores como ScienceSoft y AWS HealthScribe ofrecen soluciones de agentes de voz de IA compatibles con HIPAA para tareas como la programación de citas y la generación de notas clínicas, lo que demuestra aplicaciones seguras y prácticas en la atención médica.
5. ¿Cómo pueden las organizaciones de atención médica comenzar a implementar agentes de voz de IA de forma segura?
Comience con casos de uso de bajo riesgo como recordatorios de citas o automatización de admisiones, utilice infraestructura elegible para HIPAA y trabaje con proveedores que comprendan los requisitos de cumplimiento para garantizar una implementación segura.