

TL;DR
|
Dirigir un negocio minorista hoy en día significa gestionar algo más que ventas; está gestionando datos confidenciales de clientes a cada minuto.
Desde compras en línea y programas de fidelización hasta transacciones en tienda y aplicaciones móviles, los minoristas recopilan grandes cantidades de información personal.
Pero esta es la realidad: Según el Identity Theft Resource Center (ITRC), en 2023, se reportaron públicamente 3.205 compromisos de datos en Estados Unidos, lo que representa un aumento del 72% respecto al máximo anterior. Y el sector minorista sigue siendo uno de los más atacados por los ciberdelincuentes.
Eso significa que una fuga de datos no es solo un problema técnico; es un riesgo empresarial que puede costarle ventas, lealtad y reputación.
Las herramientas de seguridad de datos convencionales no pueden seguir el ritmo de las amenazas actuales. Se enfrenta a sistemas complejos, datos fragmentados en múltiples plataformas y crecientes demandas de cumplimiento de leyes como el RGPD y la CCPA. La utilización de marcos integrados para la seguridad y el cumplimiento de AWS permite a los minoristas alinear automáticamente su infraestructura en la nube con estas estrictas normas internacionales.
Para los minoristas modernos, la IA ofrece detección de amenazas en tiempo real, clasificación inteligente de datos, cumplimiento automatizado y respuesta rápida a las brechas a una escala que los sistemas manuales no pueden igualar.
En este blog, explicaremos por qué la privacidad de los datos en el sector minorista está bajo presión, cómo la IA resuelve los mayores desafíos y analizaremos lo que las marcas líderes están haciendo ahora mismo para adelantarse a los riesgos y a la competencia.
Comprendiendo los datos minoristas: Tipos, fuentes e implicaciones para la privacidad
Las empresas minoristas operan hoy en un entorno rico en datos. Comprender los tipos de datos recopilados, su origen, cómo añaden valor y sus riesgos asociados es esencial para construir estrategias eficaces de privacidad de datos.
Tipos de datos recopilados
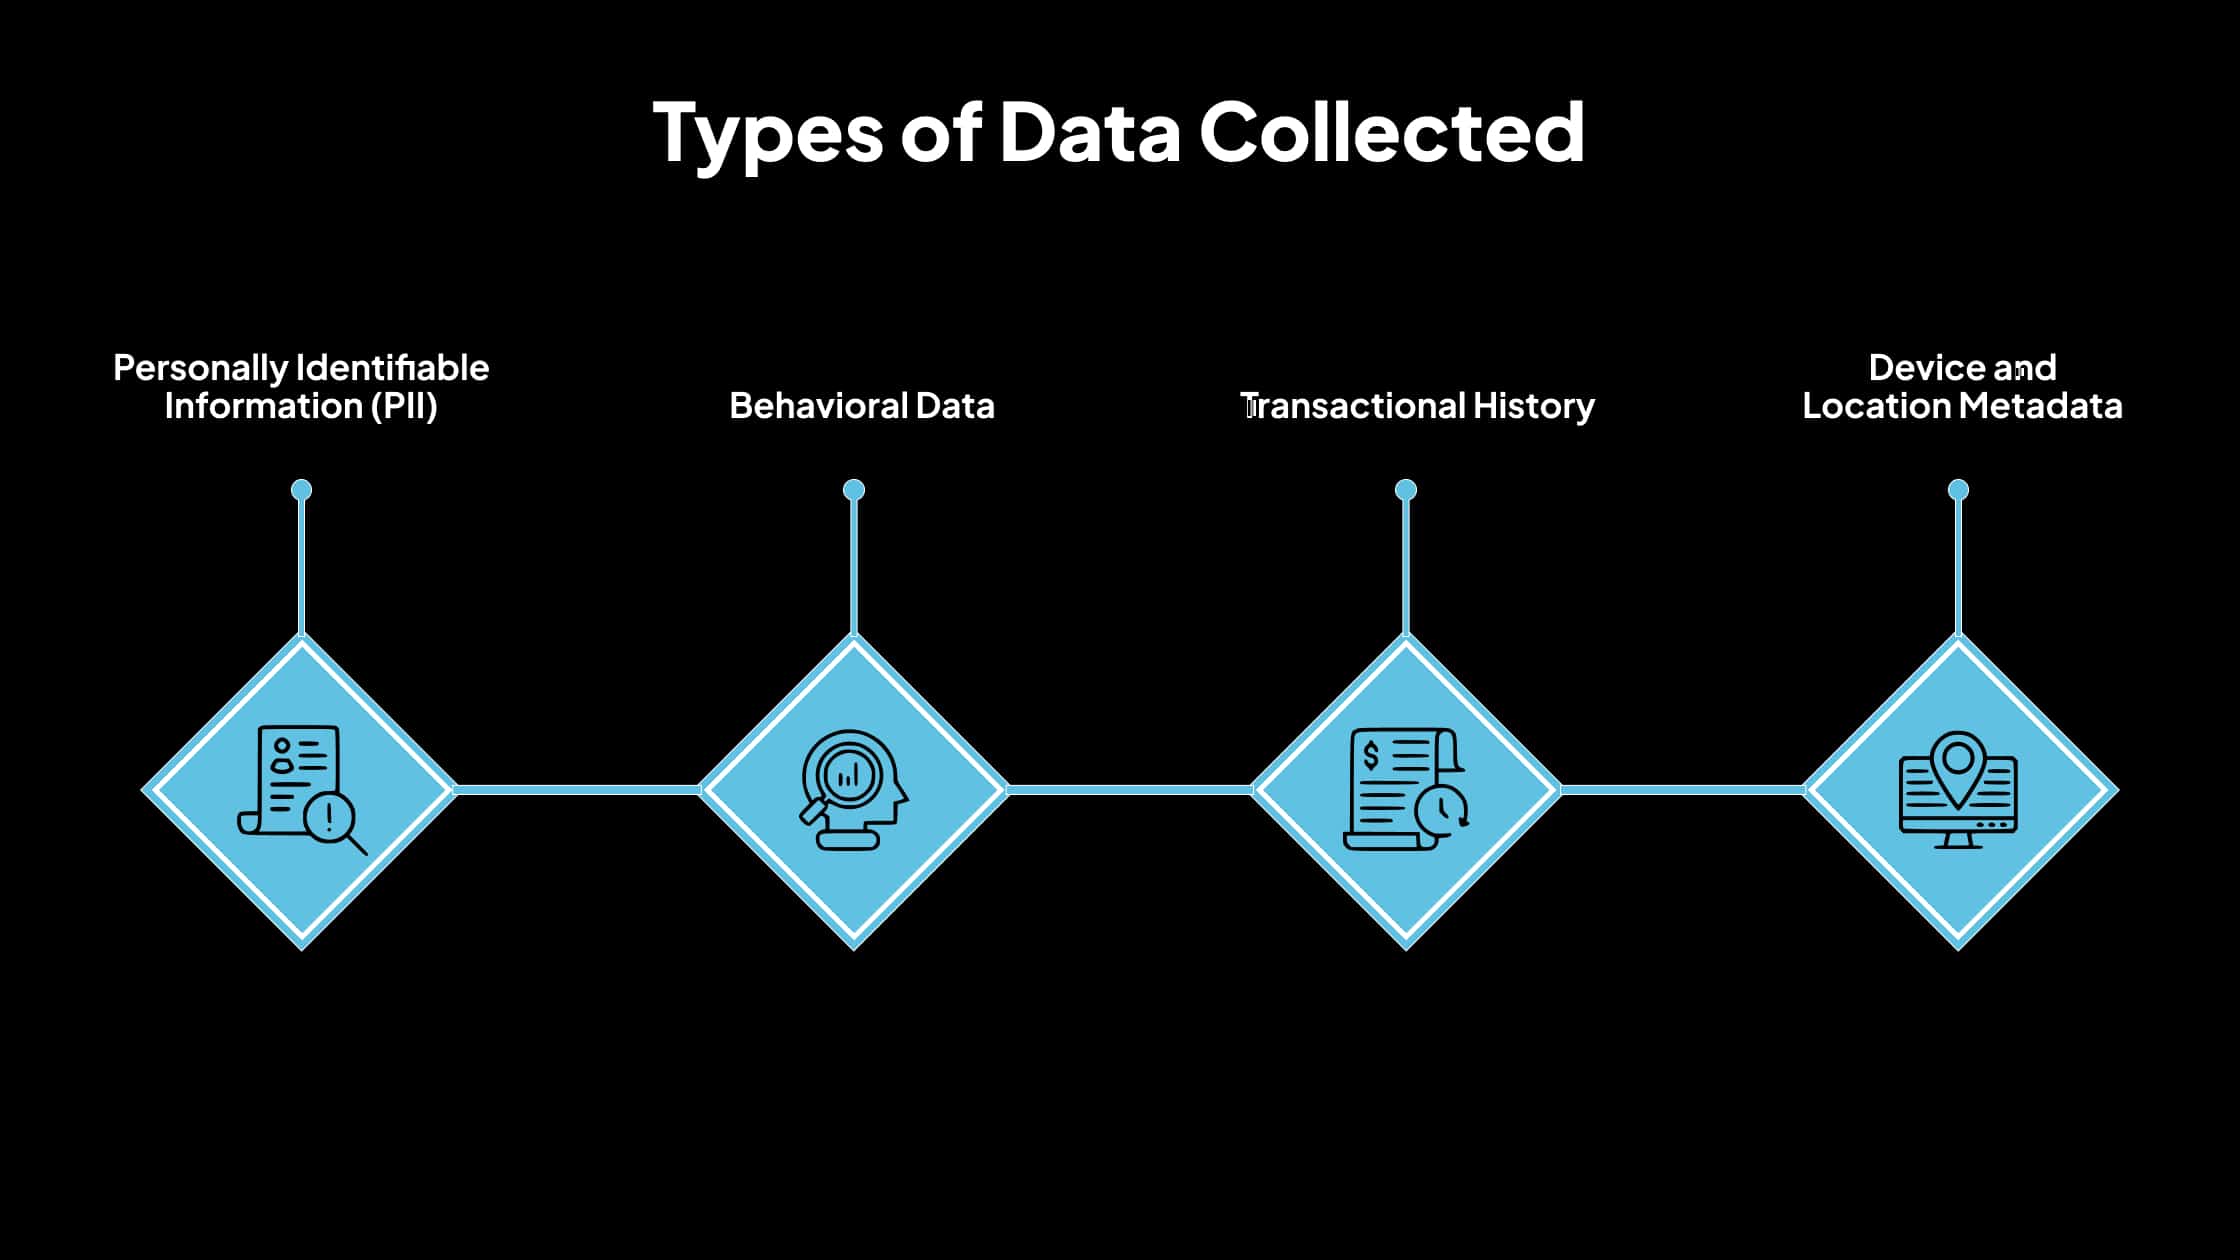
1. Información de identificación personal (PII)
Los minoristas recopilan PII como nombres, números de teléfono, direcciones de correo electrónico, direcciones de envío y detalles de pago. Estos datos son fundamentales para las transacciones, la creación de cuentas y la comunicación con el cliente. Sin embargo, si se manejan mal, plantean altos riesgos de privacidad, ya que pueden vincularse directamente a un individuo.
2. Datos de comportamiento
Esto incluye información sobre cómo los clientes interactúan con los activos digitales de una marca, como las páginas visitadas, el tiempo de permanencia en el sitio, las rutas de clics, la actividad del carrito y las tasas de rebote. Los datos de comportamiento ayudan a los minoristas a comprender las preferencias del usuario, la intención de compra y los puntos de fricción a lo largo del recorrido de compra.
3. Historial de transacciones
Los minoristas registran cada compra, incluidos los tipos de artículos, los precios, la frecuencia de compra y los métodos de pago. Estos datos históricos respaldan las recomendaciones personalizadas, los cálculos de recompensas por fidelidad y el análisis de tendencias.
4. Metadatos de dispositivo y ubicación
Los datos sobre el dispositivo utilizado (por ejemplo, móvil frente a escritorio), el sistema operativo, el tipo de navegador, la dirección IP y la geolocalización se recopilan pasivamente durante las interacciones digitales. Estos metadatos mejoran la detección de fraudes, ayudan con la huella digital del dispositivo y permiten ofertas o servicios basados en la ubicación.
Fuentes de datos minoristas
1. Sistemas de punto de venta (POS)
Las compras en tienda procesadas a través de sistemas POS generan valiosos registros de transacciones y los vinculan con cuentas de fidelidad o de clientes. Estos sistemas también suelen rastrear la actividad del cajero, las devoluciones y el uso de cupones.
2. Herramientas de gestión de relaciones con el cliente (CRM)
Las plataformas CRM consolidan la PII, el historial de comunicaciones, los tickets de soporte y el comportamiento de compra. Este centro central es esencial para el alcance personalizado y las campañas dirigidas.
3. Plataformas de comercio electrónico
Las tiendas en línea recopilan una gran cantidad de datos, desde el comportamiento del carrito de compras hasta los intentos de pago, el uso de la lista de deseos y la información del carrito abandonado. Estas plataformas a menudo se integran con herramientas de análisis y publicidad para construir perfiles de usuario.
4. Programas de fidelización
Estos programas incentivan el intercambio de datos a cambio de recompensas. Capturan el comportamiento de compra frecuente, los productos preferidos, la frecuencia de visitas y el valor de vida del cliente.
5. Canales de redes sociales
Los minoristas monitorean las métricas de participación en plataformas como Instagram, Facebook y X (anteriormente Twitter), como me gusta, acciones, comentarios y análisis de sentimientos. Las funciones de inicio de sesión social también importan datos de usuario directamente a las bases de datos minoristas.
Desafíos que afectan la privacidad de los datos en el sector minorista
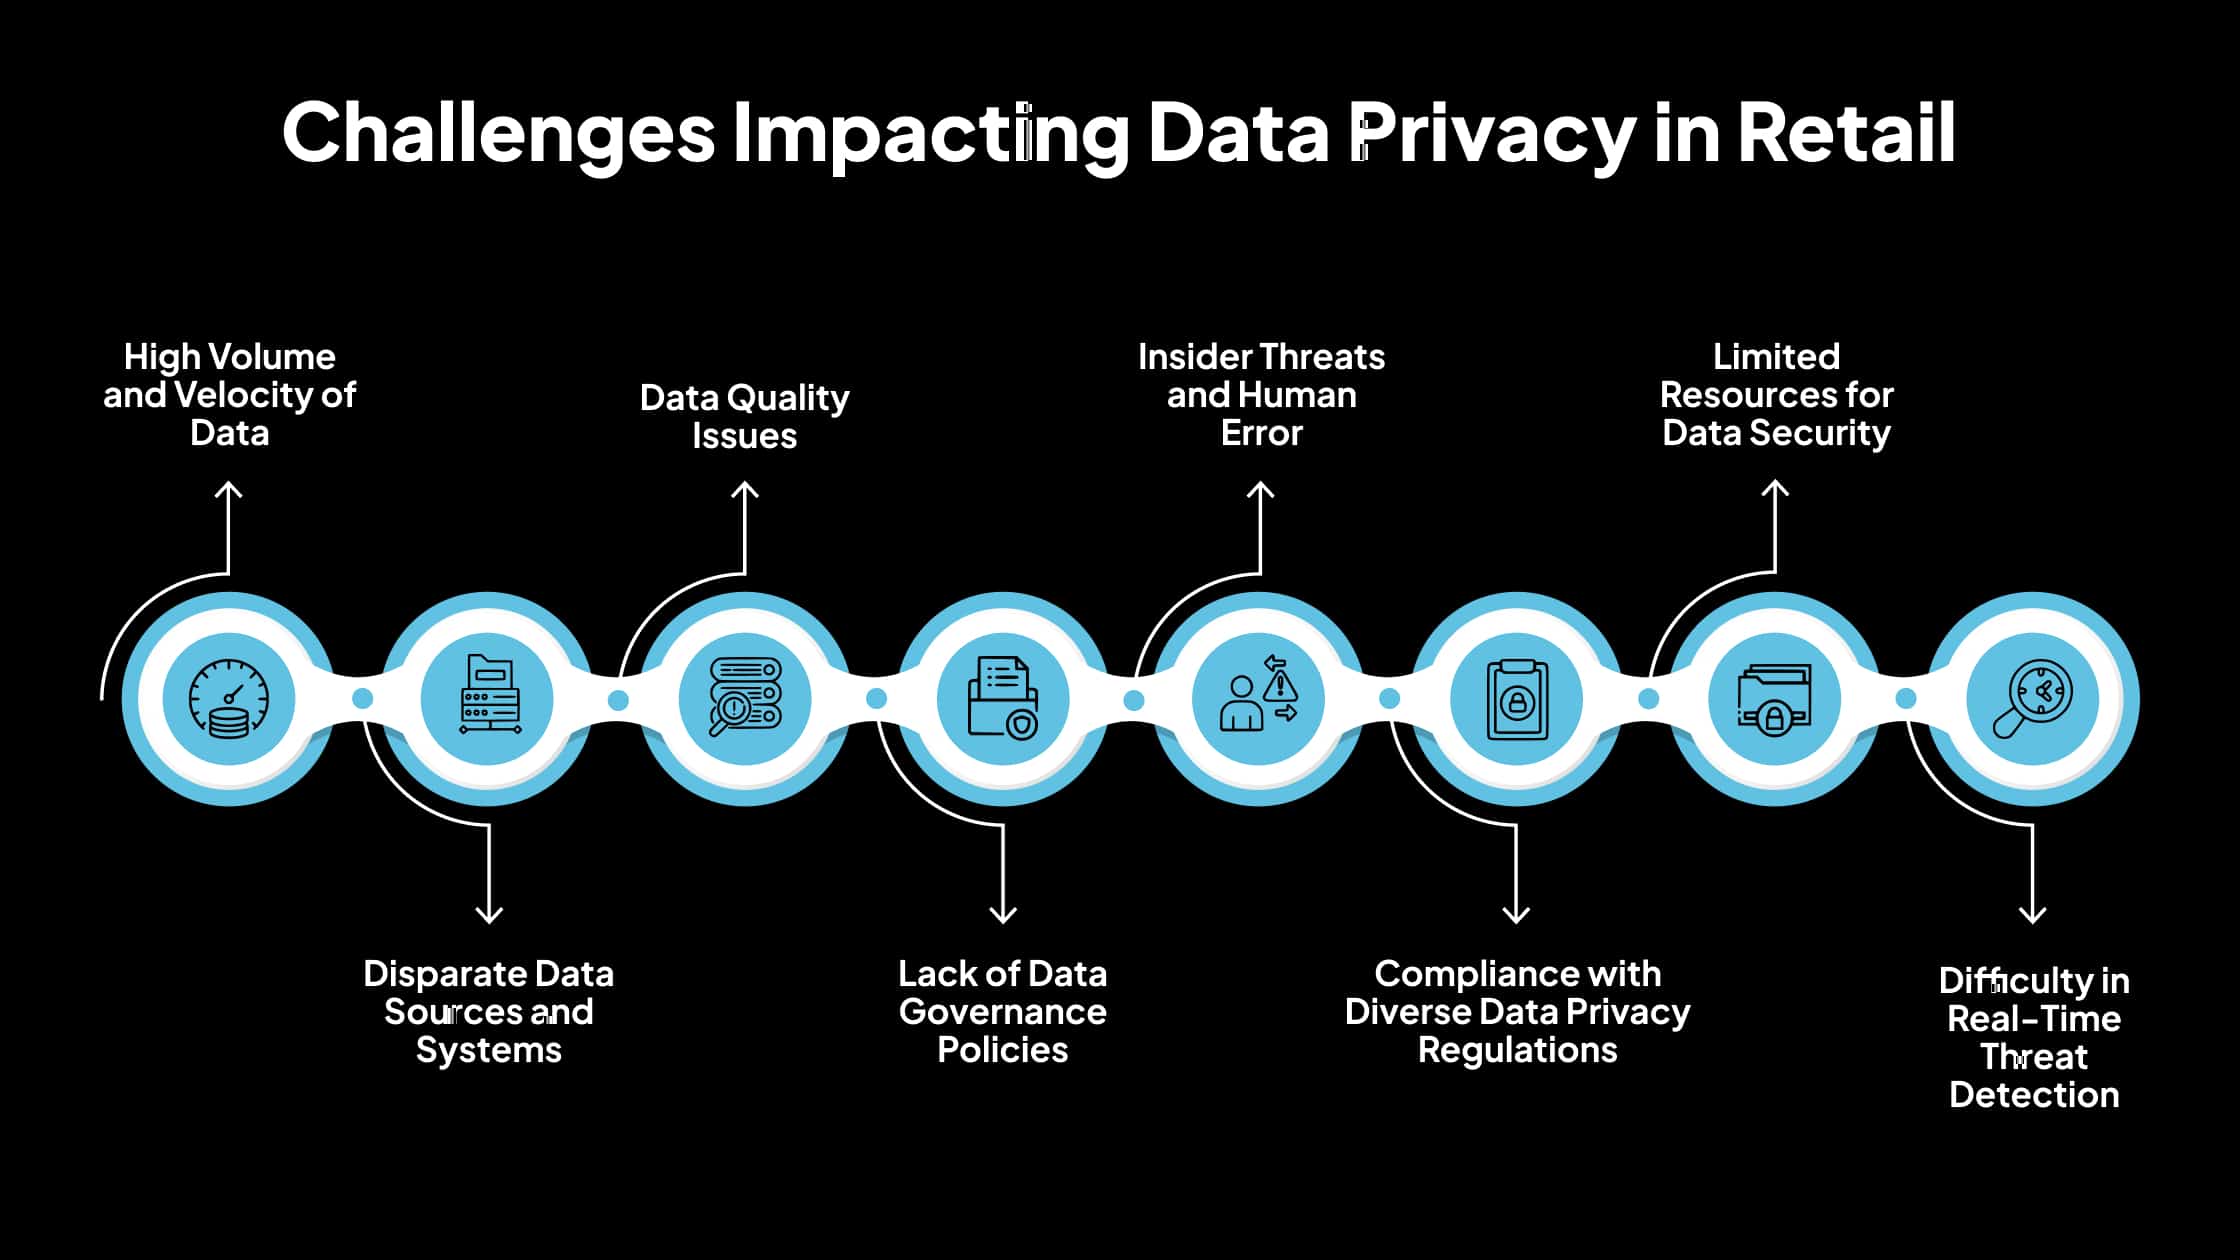
Las empresas minoristas manejan grandes volúmenes de datos de diversas fuentes. Los siguientes desafíos afectan directamente la capacidad de las organizaciones para mantener la privacidad de los datos en el sector minorista, proteger la información confidencial y mantener la confianza mientras operan de manera eficiente.
1. Alto volumen y velocidad de los datos
Los minoristas recopilan datos de tiendas en línea, aplicaciones móviles, puntos de venta físicos e interacciones de servicio al cliente.
Este flujo continuo crea grandes volúmenes de datos en tiempo real que son difíciles de procesar, monitorear y almacenar de manera eficiente. Sin sistemas escalables y automatización, la gestión de estos datos se vuelve inmanejable.
2. Fuentes y sistemas de datos dispares
Los datos minoristas a menudo están dispersos en sistemas desconectados como terminales POS, CRM, software de inventario y plataformas de marketing.
Esta fragmentación conduce a la duplicación, la inconsistencia y las lagunas en la visibilidad de los datos. Obtener una visión unificada del comportamiento del cliente o garantizar políticas de seguridad de datos consistentes en todos los sistemas se vuelve difícil.
3. Problemas de calidad de los datos
Los datos incompletos, desactualizados o incorrectos reducen la eficacia de la personalización, la previsión de inventario y los esfuerzos de marketing.
La mala calidad de los datos también aumenta el riesgo de incumplimiento de las regulaciones de datos, ya que los registros incorrectos pueden retenerse o usarse indebidamente.
4. Falta de políticas de gobernanza de datos
Las empresas se enfrentan a confusión e inconsistencia sin políticas claras sobre quién posee los datos, quién puede acceder a ellos y cuánto tiempo deben almacenarse.
Esta falta de gobernanza puede conducir a accesos no autorizados, exposición involuntaria de datos confidenciales y el incumplimiento de los requisitos reglamentarios.
5. Amenazas internas y error humano
Los empleados, contratistas o proveedores externos con acceso a los sistemas minoristas pueden comprometer los datos de forma involuntaria o intencionada.
Ejemplos incluyen permisos mal configurados, compartir archivos confidenciales sin cifrado o caer en intentos de phishing. Estos riesgos internos suelen ser más difíciles de detectar que los ataques externos.
6. Cumplimiento de diversas regulaciones de privacidad de datos
Los minoristas de diferentes estados o países deben cumplir con múltiples leyes de privacidad de datos, como el RGPD, la CCPA/CPRA, etc.
Cada ley tiene diferentes requisitos de recopilación, procesamiento, retención y consentimiento del usuario. Garantizar el cumplimiento en todas las jurisdicciones es complejo y requiere una supervisión legal y técnica continua.
7. Recursos limitados para la seguridad de los datos
Muchos minoristas pequeños o medianos carecen del presupuesto o la experiencia para implementar medidas avanzadas de seguridad de datos.
Esta limitación los expone a mayores riesgos de brechas, sanciones y daños a la reputación. Las protecciones básicas como el cifrado, la autenticación multifactor y las auditorías regulares a menudo se subutilizan.
8. Dificultad en la detección de amenazas en tiempo real
Las herramientas de monitoreo tradicionales pueden no estar equipadas para identificar actividades sospechosas rápidamente. Los minoristas necesitan sistemas que detecten anomalías en tiempo real, como ubicaciones de inicio de sesión inusuales o picos de transferencia de datos, para prevenir brechas antes de que escalen. Sin automatización e IA, la detección oportuna de amenazas es difícil.
De la conformidad a la confianza: Cómo la IA está cambiando la privacidad de los datos en el sector minorista
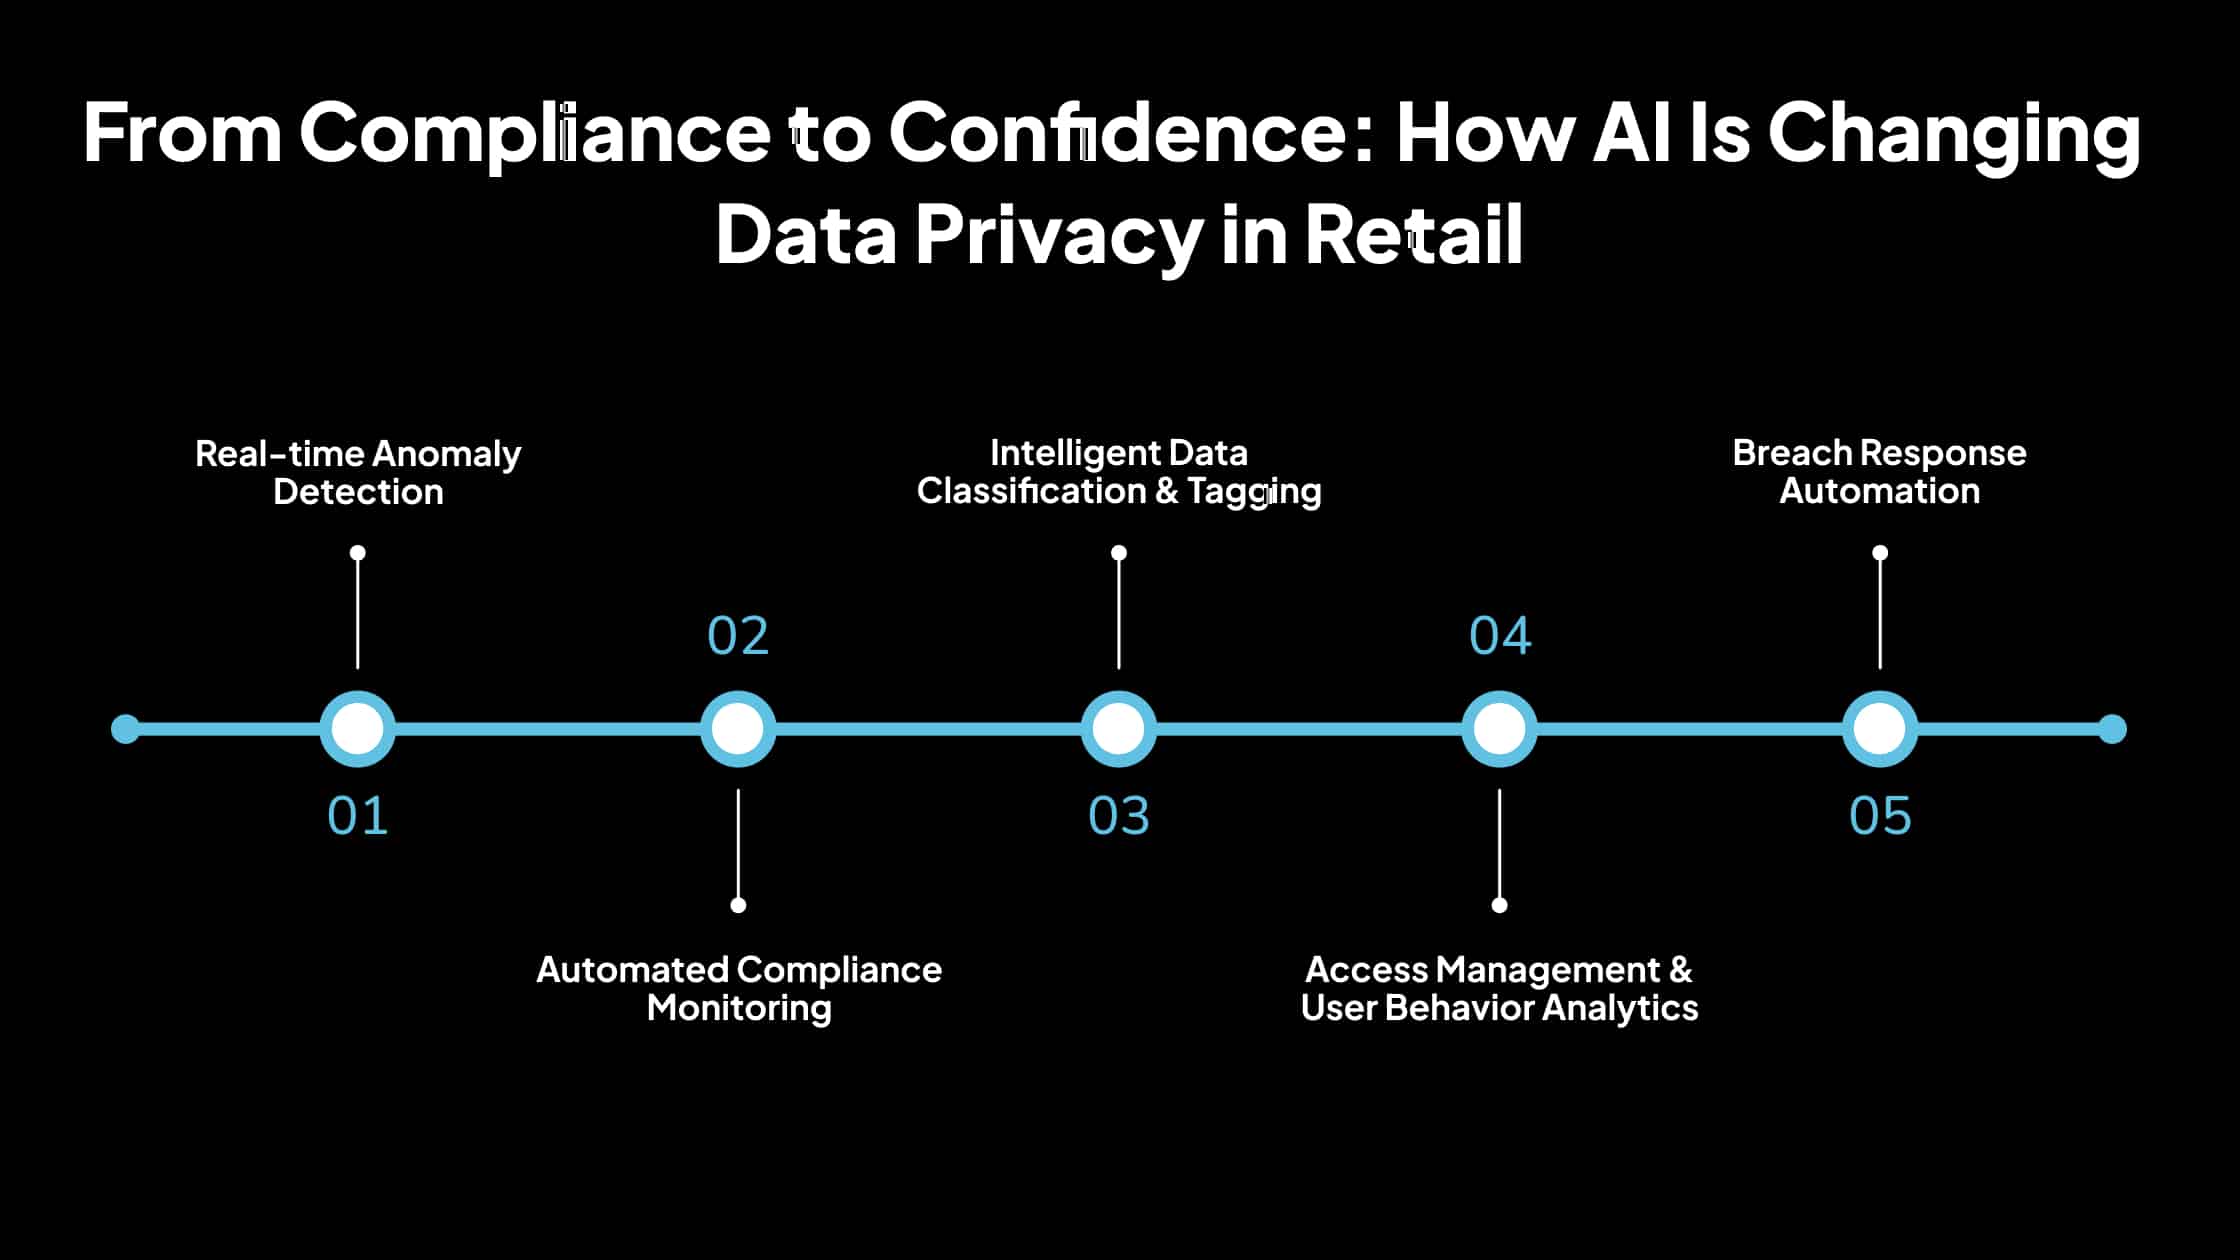
La Inteligencia Artificial (IA) está transformando la forma en que las empresas minoristas gestionan la privacidad de los datos. Ofrece soluciones escalables e inteligentes para detectar riesgos, aplicar políticas y garantizar el cumplimiento normativo. A continuación, se explica cómo la inteligencia artificial desempeña un papel en la prevención y mitigación de riesgos en tiempo real:
1. Detección de anomalías en tiempo real
Los sistemas de IA monitorean continuamente los flujos de datos, la actividad del usuario y el comportamiento del sistema para detectar patrones anormales. Por ejemplo, si un empleado inicia sesión desde una ubicación inusual o transfiere una gran cantidad de datos, la IA lo marca instantáneamente.
Los algoritmos de aprendizaje automático utilizan datos históricos de incidentes para refinar lo que califica como sospechoso, mejorando la detección con el tiempo. Esto es fundamental para identificar tomas de control de cuentas, ataques de bots, acceso no autorizado a API y otros indicadores de compromiso antes de que causen daños significativos.
2. Monitoreo automatizado del cumplimiento
La IA ayuda a los minoristas a cumplir con las regulaciones de privacidad de datos como el RGPD, la CCPA y la CPRA. Automatiza el escaneo de documentos y bases de datos para detectar y clasificar datos personales, asegurando que se procesen legalmente.
Los modelos de PNL extraen y validan el lenguaje de consentimiento en los avisos de privacidad, mientras que los motores basados en reglas aplican protocolos de minimización de datos, limitación de almacenamiento y caducidad del consentimiento. Esto reduce el esfuerzo manual y garantiza la aplicación consistente del control de cumplimiento en todos los sistemas y regiones.
3. Clasificación y etiquetado inteligente de datos
Los algoritmos de IA clasifican los datos según la sensibilidad, la fuente y el formato. Esto se aplica a datos estructurados (por ejemplo, registros de CRM, registros de transacciones) y datos no estructurados (por ejemplo, correos electrónicos, tickets de soporte, PDF).
Los motores de clasificación utilizan el reconocimiento de patrones y el análisis contextual para aplicar etiquetas de seguridad, como “Confidencial”, “PII” o “Información de pago”. Esto permite a los equipos de protección de datos priorizar el cifrado, el control de acceso y las reglas de retención según el nivel de riesgo, mejorando la precisión de las inversiones en seguridad.
4. Gestión de acceso y análisis del comportamiento del usuario
Los sistemas de Gestión de Identidad y Acceso (IAM) impulsados por IA analizan el comportamiento del usuario para garantizar un acceso adecuado a los datos confidenciales. Estos sistemas rastrean quién accede a qué datos, en qué momento, desde qué dispositivo y con qué propósito.
El sistema activa alertas o bloquea el acceso cuando el comportamiento se desvía de la línea base establecida, como un empleado junior que accede a datos de nómina. Esto reduce las amenazas internas y aplica los principios de acceso de mínimo privilegio en toda la organización.
5. Automatización de la respuesta a las brechas
Las herramientas de IA pueden aislar inmediatamente los puntos finales afectados en una brecha de datos, revocar las credenciales comprometidas e iniciar procesos de restauración de copias de seguridad. Estas acciones automatizadas reducen significativamente el tiempo de respuesta a incidentes y evitan una mayor propagación de la brecha.
La IA también apoya el análisis forense al mapear la línea de tiempo de la brecha, identificar los datos afectados y generar informes de auditoría. Esto permite una notificación más rápida a los reguladores y las partes interesadas, limitando la interrupción operativa y el daño a la reputación.
Cómo las tecnologías de mejora de la privacidad (PET) impulsadas por IA construyen sistemas de datos minoristas más seguros
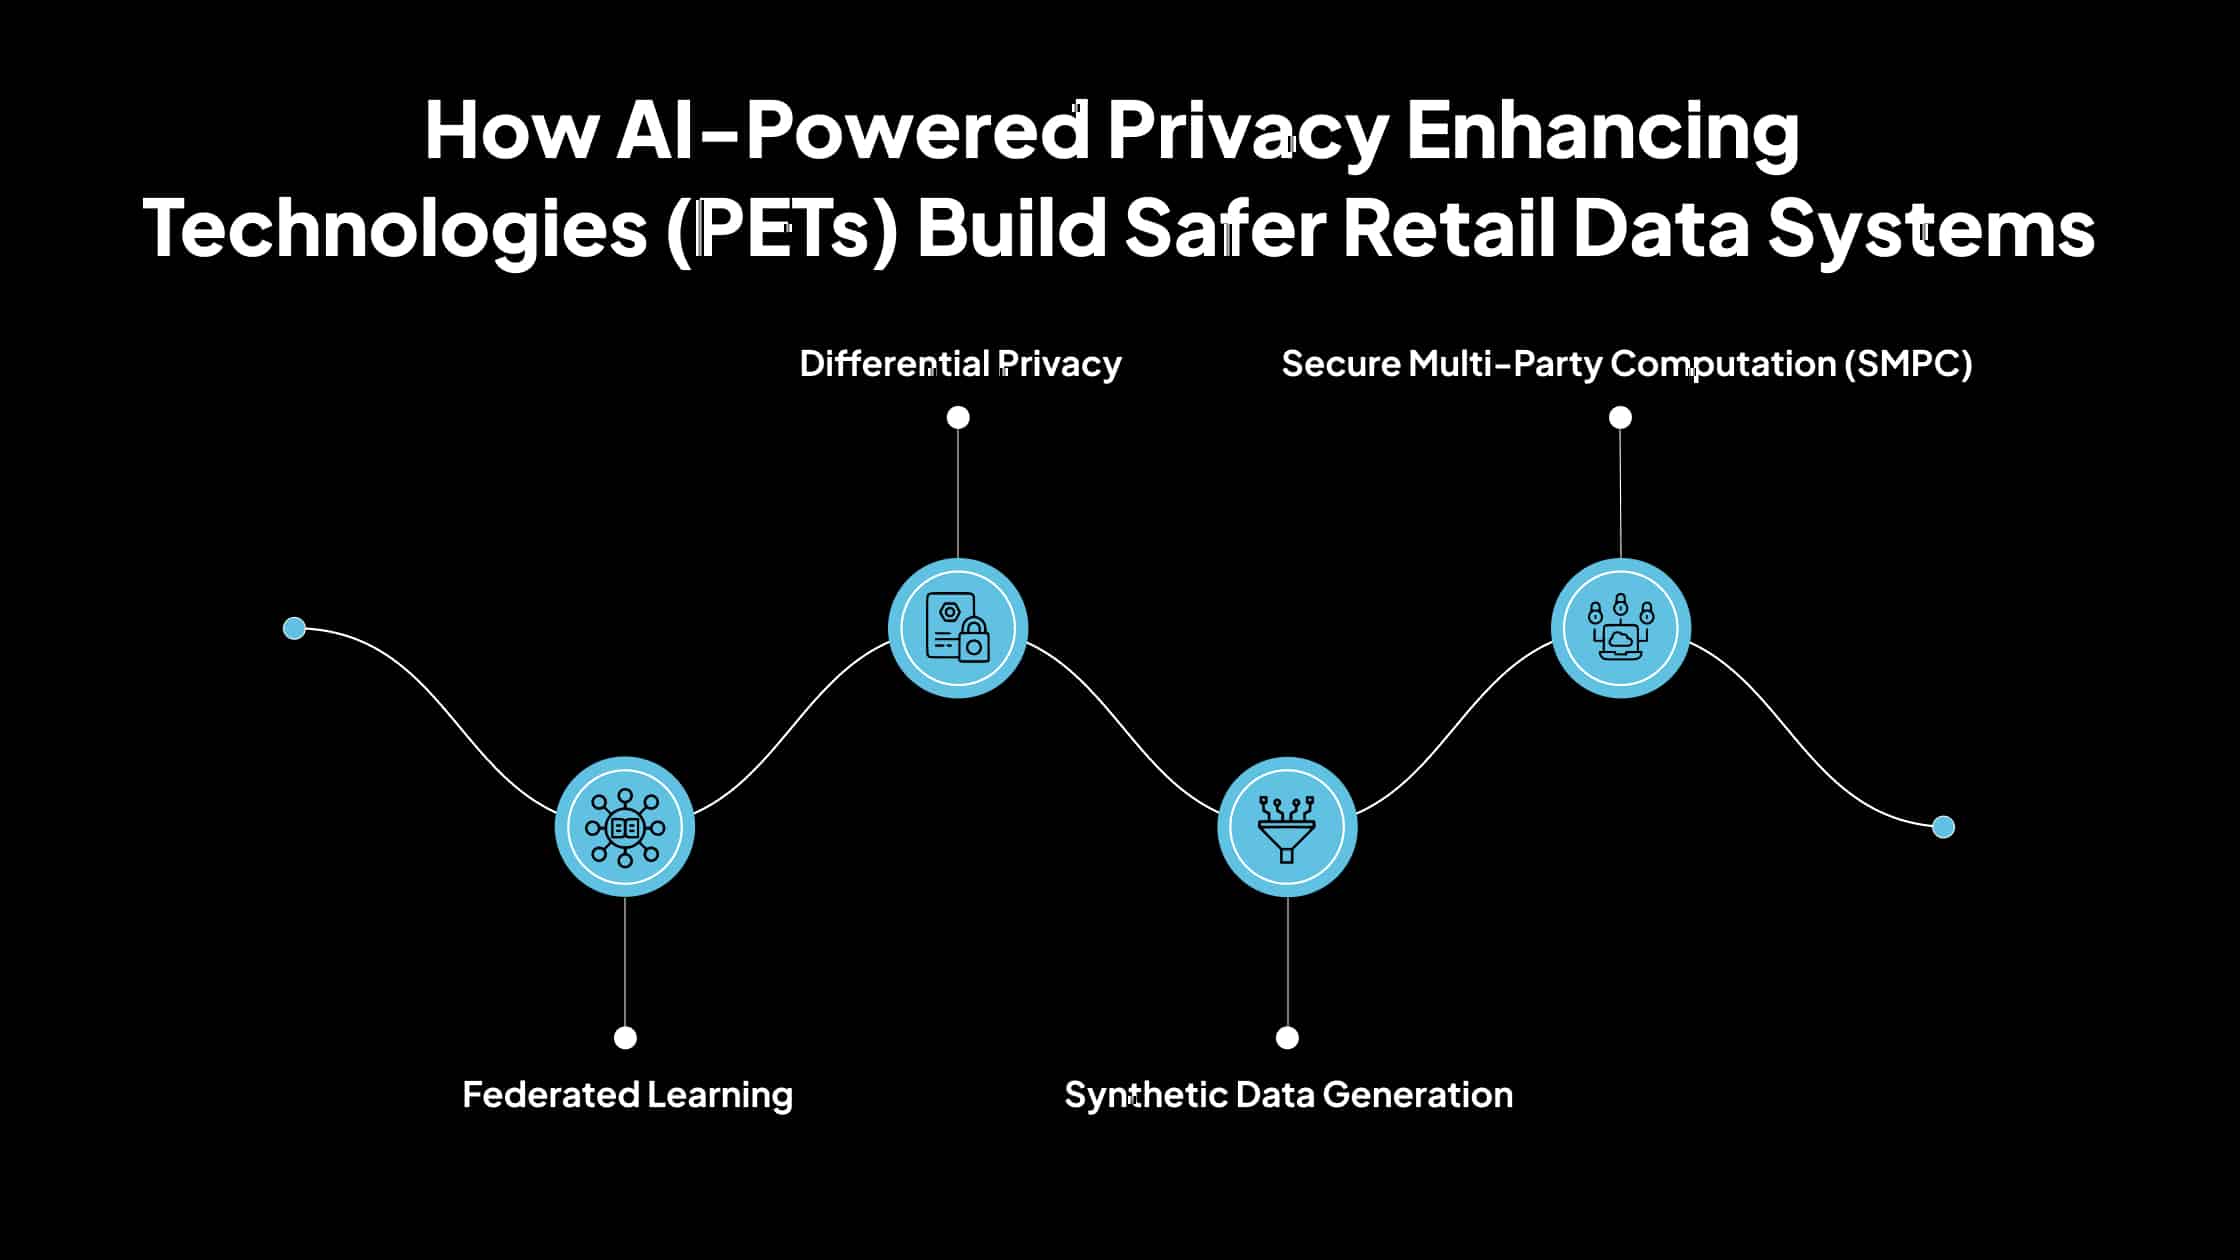
Las Tecnologías de Mejora de la Privacidad (PET) son herramientas y marcos diseñados para proteger los datos personales y sensibles, al tiempo que permiten su uso para el análisis y la toma de decisiones.
Cuando se combinan con la IA, estas tecnologías permiten a los minoristas extraer información sin exponer las identidades de los clientes ni violar las regulaciones de privacidad. Las siguientes son PET clave impulsadas por IA utilizadas en entornos de datos minoristas modernos:
1. Aprendizaje federado
El aprendizaje federado es un enfoque de aprendizaje automático en el que el modelo se entrena en múltiples dispositivos o servidores descentralizados que contienen muestras de datos locales sin transferirlos nunca. Solo las actualizaciones del modelo, como los pesos y los gradientes, se comparten con un servidor central para su agregación.
Por ejemplo, una gran cadena minorista con cientos de tiendas puede entrenar un modelo de previsión de ventas utilizando datos de cada tienda sin transmitir registros transaccionales sensibles a una ubicación central.
Google ha aplicado el aprendizaje federado en dispositivos Android para la predicción de la siguiente palabra, preservando la privacidad de la entrada del usuario. Esta técnica minimiza la exposición de datos y cumple con las leyes regionales de residencia de datos.
2. Privacidad diferencial
La privacidad diferencial introduce aleatoriedad controlada o “ruido” en los conjuntos de datos para garantizar que los registros individuales no puedan identificarse, incluso cuando el conjunto de datos se consulta o analiza. La pérdida de privacidad se mide utilizando épsilon (ε), que define el equilibrio entre precisión y privacidad.
Por ejemplo, Apple utiliza la privacidad diferencial para recopilar información sobre el comportamiento del usuario de los iPhones mientras protege las identidades individuales de los usuarios.
Los minoristas pueden utilizar métodos similares para analizar las preferencias de los clientes para la colocación de productos o promociones sin arriesgar la exposición de los comportamientos individuales. Esto es particularmente útil para el análisis estadístico y la elaboración de informes agregados sin comprometer la privacidad a nivel de usuario.
3. Generación de datos sintéticos
Los datos sintéticos son datos generados artificialmente que imitan las propiedades estadísticas de los conjuntos de datos reales. Los modelos de IA, especialmente las redes generativas antagónicas (GAN), se entrenan con datos reales de clientes para crear datos similares pero completamente falsos que preservan los patrones estructurales.
Un minorista puede entrenar algoritmos de detección de fraude utilizando registros de transacciones sintéticos que replican patrones de compra sin usar detalles reales de los clientes. Las instituciones financieras y los proveedores de atención médica ya utilizan datos sintéticos para pruebas de software y entrenamiento de modelos, manteniendo el cumplimiento de las leyes de protección de datos. Esto permite compartir de forma segura conjuntos de datos para investigación, pruebas o desarrollo de modelos de terceros.
4. Computación multipartita segura (SMPC)
La Computación Multipartita Segura permite que múltiples partes calculen conjuntamente una función sobre sus entradas mientras las mantienen privadas. Los datos de cada parte permanecen cifrados o divididos en acciones, y solo se revela el resultado del cálculo.
Por ejemplo, dos cadenas minoristas competidoras podrían analizar conjuntamente las tendencias del mercado o comparar la eficacia de los programas de fidelización sin exponer sus bases de datos de clientes entre sí. Otro caso de uso es el de los procesadores de pagos que ejecutan algoritmos de detección de fraude en señales compartidas de múltiples minoristas sin revelar datos de pago sensibles. SMPC es especialmente valioso en escenarios colaborativos donde el intercambio de datos es sensible o está legalmente restringido.
¿Por qué la IA se está volviendo crucial para la privacidad de los datos en el sector minorista?
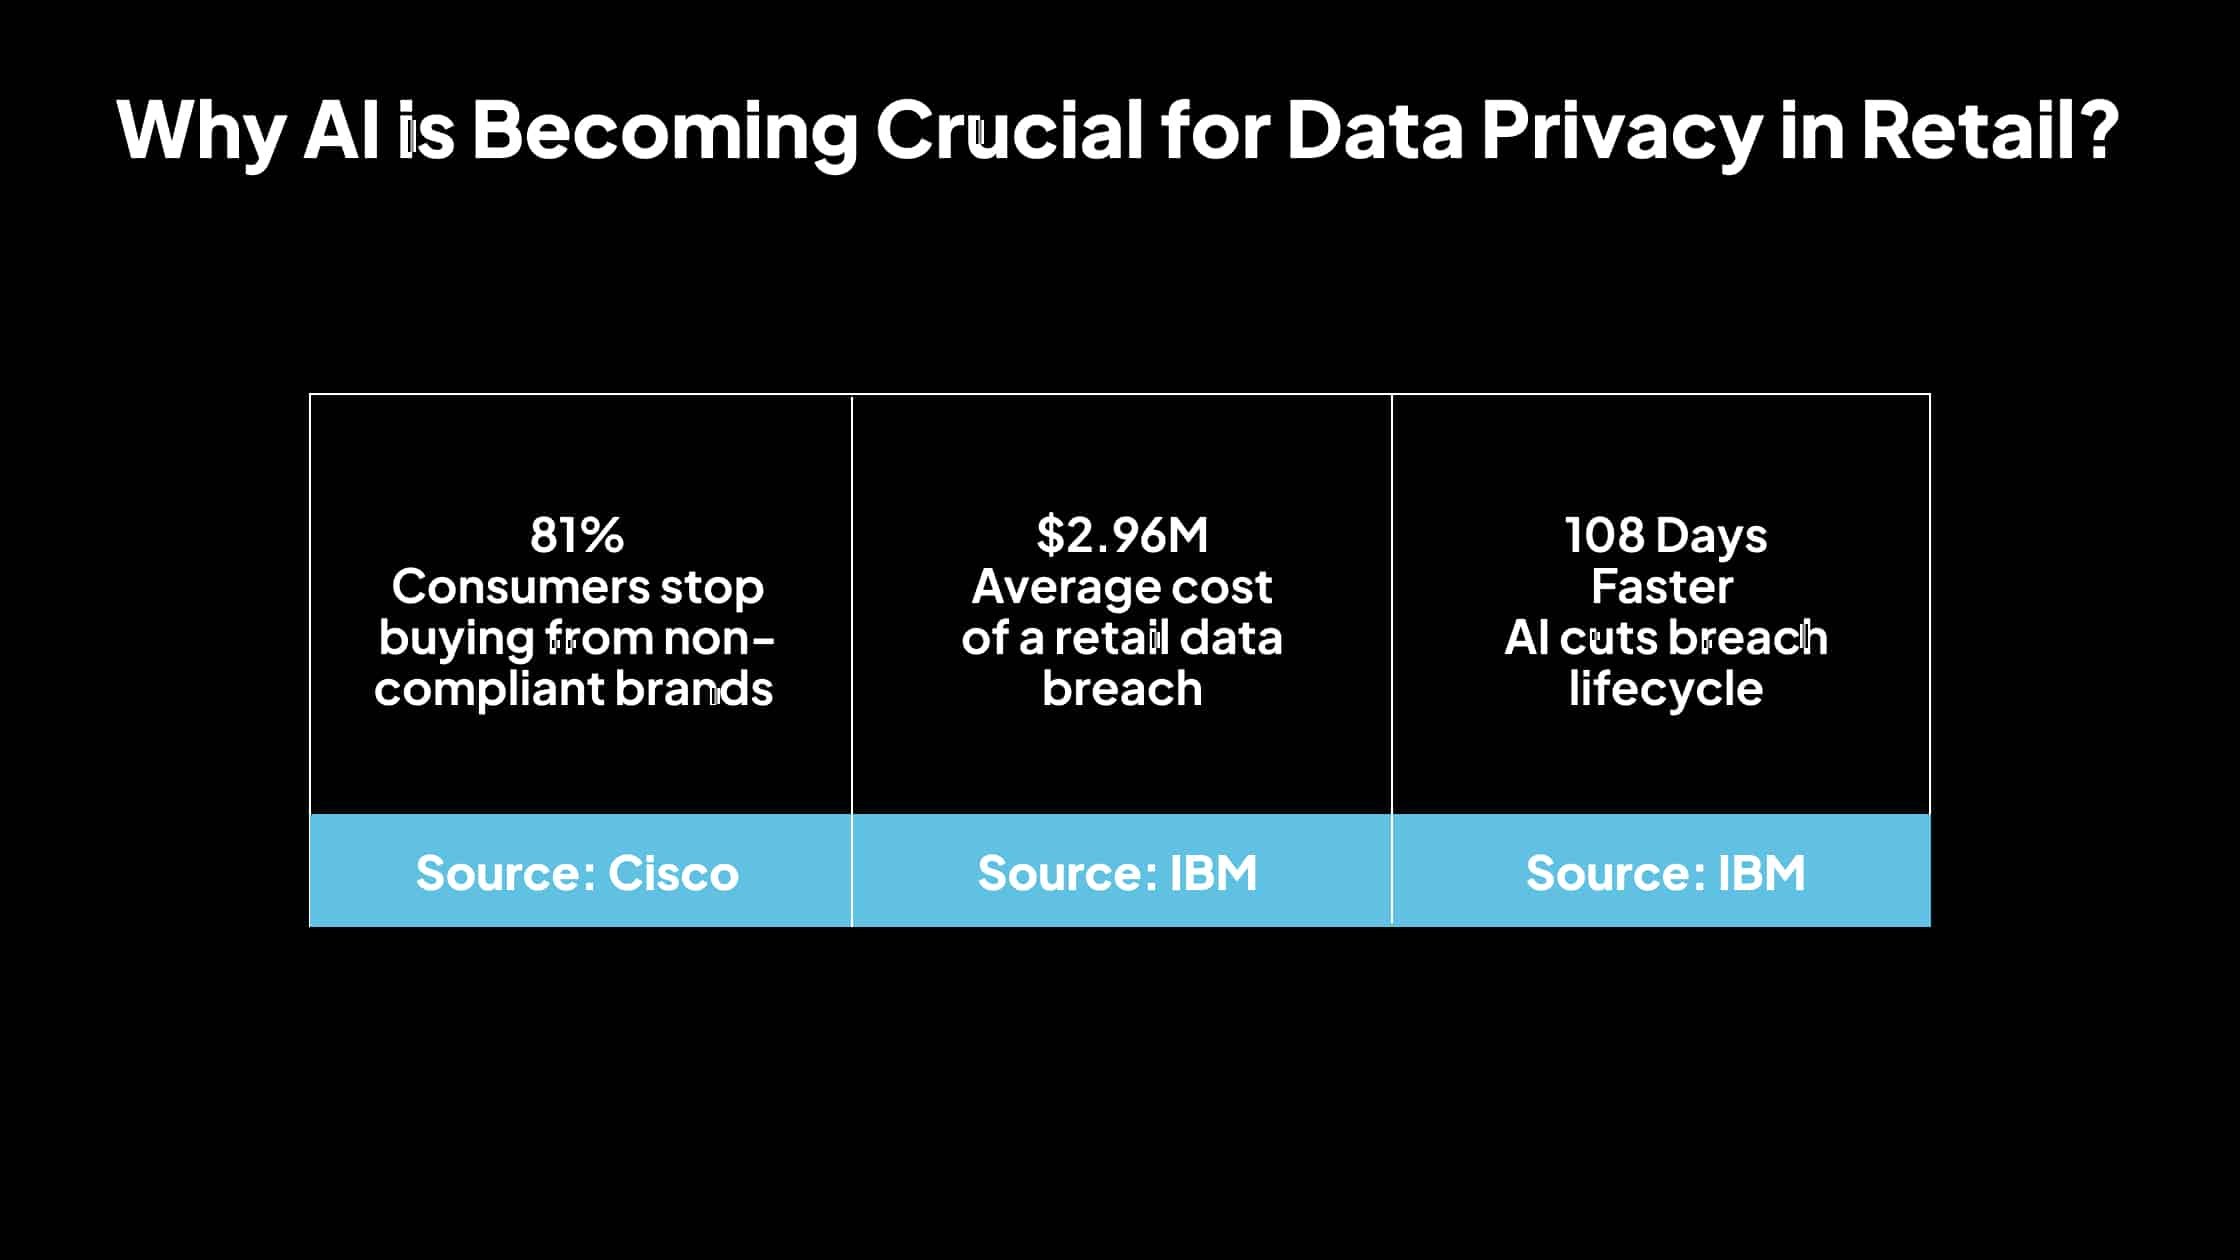
A medida que las transacciones digitales, la personalización y el intercambio de datos se aceleran en todo el sector minorista, la complejidad y la escala de la privacidad de los datos en el sector minorista han aumentado significativamente. He aquí por qué la IA se está volviendo esencial en la industria minorista:
1. Aumento de las ciberamenazas dirigidas a los datos minoristas
El sector minorista sigue siendo una de las industrias más atacadas por los ciberataques. Según el informe Cost of a Data Breach Report 2023 de IBM, el costo promedio de una brecha en el sector minorista alcanzó los 2,96 millones de dólares, y el 45% fueron basadas en la nube. Con más datos de clientes almacenados en plataformas de comercio electrónico, aplicaciones móviles y servicios de terceros, los actores de amenazas tienen más puntos de entrada que nunca.
La IA proporciona capacidades de monitoreo continuo y detección de anomalías que los sistemas tradicionales no tienen. Por ejemplo, la IA puede detectar ataques de relleno de credenciales impulsados por bots en segundos y activar contramedidas automatizadas, reduciendo significativamente el tiempo de exposición.
2. La presión regulatoria está aumentando
Los gobiernos están endureciendo las regulaciones de privacidad de datos. Leyes como el RGPD y la CCPA/CPRA exigen una gestión del consentimiento en tiempo real, controles de acceso a los datos del usuario e informes de brechas. Los sistemas manuales no pueden escalar para cumplir con estos requisitos de cumplimiento en múltiples jurisdicciones.
La IA ayuda a automatizar estas tareas. Los sistemas impulsados por IA pueden clasificar datos sensibles, señalar prácticas de datos no conformes y automatizar las solicitudes de acceso y eliminación de datos del usuario.
3. Los consumidores esperan experiencias que prioricen la privacidad
La privacidad se ha convertido en un factor clave en la confianza del consumidor. Una encuesta de Cisco encontró que el 81% de los consumidores dejaría de hacer negocios con una marca que maneja mal sus datos. En el sector minorista, donde la lealtad del cliente es fundamental, la falta de protección de los datos personales puede afectar directamente los ingresos.
La IA permite experiencias de privacidad por diseño. Por ejemplo, iOS de Apple utiliza IA en el dispositivo y aprendizaje federado para procesar las preferencias del usuario y la actividad de la aplicación localmente, limitando la exposición de datos. Los minoristas que adoptan enfoques similares pueden ofrecer servicios personalizados sin centralizar los datos brutos del usuario.
4. Los volúmenes de datos superan la gestión manual
Los minoristas recopilan volúmenes masivos de datos de compras en línea, programas de fidelización, sensores en tiendas, chatbots y marketing por correo electrónico. La gestión manual de esta escala de datos introduce retrasos, errores y riesgos.
Los sistemas de IA están diseñados para procesar grandes conjuntos de datos a gran velocidad. Herramientas como Microsoft Purview y la API DLP de Google Cloud utilizan IA para escanear petabytes de datos, clasificarlos por sensibilidad y aplicar controles de acceso automáticamente. Esto garantiza una aplicación consistente de las políticas sin depender de la intervención manual.
5. La IA mejora la detección y respuesta a las brechas
El tiempo es crítico en una brecha. Cuanto más tiempo se tarde en detectar y responder, mayor será el costo. Según IBM, las organizaciones que utilizan IA y automatización detectan y contienen las brechas 108 días más rápido que las que no lo hacen.
Por ejemplo, Target utiliza IA para detectar accesos no autorizados a sus sistemas de fidelización y para automatizar
acciones de contención como la revocación de credenciales y el bloqueo de cuentas afectadas. Estas capacidades reducen el daño financiero y reputacional durante un incidente.
Ejemplos reales de IA impulsando la privacidad de los datos en el sector minorista
Minoristas de todos los tamaños están implementando IA para fortalecer sus marcos de privacidad de datos. Los ejemplos a continuación destacan cómo las empresas líderes y emergentes utilizan tecnologías de IA para proteger los datos de los clientes, detectar amenazas y garantizar el cumplimiento de las regulaciones de privacidad.
1. Walmart: IA para la protección de datos y el monitoreo de riesgos de comportamiento
Walmart utiliza inteligencia artificial para proteger los datos de los clientes en todas sus operaciones globales. La empresa aplica IA y aprendizaje automático para monitorear el comportamiento del usuario, detectar anomalías y prevenir el acceso no autorizado a las cuentas de los clientes.
Por ejemplo, los sistemas de IA analizan los patrones de compra y el comportamiento de inicio de sesión para identificar actividades sospechosas en tiempo real. Walmart también utiliza IA para la gobernanza interna de datos, asegurando que la información sensible, como los identificadores personales y los detalles de pago, solo sea accesible para el personal autorizado.
Estas herramientas ayudan a las empresas a cumplir con las regulaciones de privacidad como la CCPA y a garantizar la confianza del cliente a través de prácticas transparentes de manejo de datos.
2. Amazon: Detección de fraude en tiempo real mediante aprendizaje automático
Amazon depende en gran medida de los sistemas de detección de fraude impulsados por IA para proteger los datos de los consumidores y los detalles de pago. Los modelos de aprendizaje automático evalúan continuamente los datos transaccionales, los intentos de inicio de sesión y los metadatos del dispositivo para señalar comportamientos fraudulentos.
Estos sistemas están diseñados para funcionar en tiempo real, lo que permite a Amazon intervenir antes de que ocurran brechas de datos o tomas de control de cuentas. Además, Amazon utiliza IA para controles de acceso internos, asegurando que los empleados accedan solo a los datos necesarios para sus funciones. Estas prácticas se alinean con los principios de minimización de datos y apoyan las operaciones compatibles con el RGPD en todas las regiones.
3. Target: Protección de datos del programa de fidelización con análisis de comportamiento
Target utiliza análisis de comportamiento basados en IA para salvaguardar su programa de fidelización y los datos del perfil del cliente. El minorista recopila y analiza datos de comportamiento como la actividad en la aplicación, la frecuencia de compra y el uso del dispositivo para detectar inconsistencias que puedan indicar un uso indebido de la cuenta o un robo de identidad.
Los sistemas de IA evalúan estos patrones y activan alertas o bloquean automáticamente las cuentas cuando se detecta un comportamiento sospechoso. Target también utiliza IA para clasificar y etiquetar datos personales, lo que ayuda a aplicar controles de acceso y políticas de retención según las leyes de protección de datos.
Descubra la plataforma de IA de Avahi en acción
En Avahi, capacitamos a las empresas para implementar IA generativa avanzada que agiliza las operaciones, mejora la toma de decisiones y acelera la innovación, todo sin complejidad.
Como su socio de consultoría de AWS Cloud de confianza, capacitamos a las organizaciones para aprovechar todo el potencial de la IA, al tiempo que garantizamos la seguridad, la escalabilidad y el cumplimiento con soluciones en la nube líderes en la industria.
Nuestras soluciones de IA incluyen
- Adopción e integración de IA – Utilice Amazon Bedrock y GenAI para mejorar la automatización y la toma de decisiones.
- Desarrollo de IA personalizado – Cree aplicaciones inteligentes adaptadas a las necesidades de su negocio.
- Optimización de modelos de IA – Cambie sin problemas entre modelos de IA con comparaciones automatizadas de costos, precisión y rendimiento.
- Automatización de IA – Automatice tareas repetitivas y libere tiempo para el crecimiento estratégico.
- Seguridad avanzada y gobernanza de IA – Garantice el cumplimiento, la detección de fraudes y la implementación segura de modelos.
¿Quiere desbloquear el poder de la IA con seguridad y eficiencia de nivel empresarial? ¡Comience con la plataforma de IA de Avahi!
Programe una llamada de demostración
Preguntas frecuentes (FAQ)
1. ¿Qué es la privacidad de los datos en el sector minorista y por qué es importante?
La privacidad de los datos en el sector minorista se refiere a la protección de la información del cliente recopilada durante las transacciones, la actividad en línea y los programas de fidelización. Esto incluye datos personales como nombres, direcciones, información de pago y comportamiento de compra. Es esencial porque el manejo inadecuado de estos datos puede conducir a brechas de seguridad, sanciones legales y pérdida de la confianza del cliente.
2. ¿Qué tipos de datos de clientes deben proteger los minoristas?
Los minoristas deben proteger la información de identificación personal (PII), los datos de pago, el historial de compras, el comportamiento de navegación y los detalles de ubicación. Asegurar esta información es fundamental para mantener la privacidad de los datos en el sector minorista y cumplir con leyes como el RGPD y la CCPA.
3. ¿Cómo ayuda la IA a mejorar la privacidad de los datos en el sector minorista?
La IA ayuda a detectar actividades sospechosas en tiempo real, automatizar las verificaciones de cumplimiento y gestionar el acceso a datos sensibles. Por ejemplo, la IA puede señalar intentos de inicio de sesión inusuales o prevenir el acceso no autorizado a los registros de clientes, haciendo que la privacidad de los datos en el sector minorista sea más eficiente y escalable.
4. ¿Cuáles son los mayores desafíos en la gestión de la privacidad de los datos en el sector minorista?
Los desafíos significativos incluyen la gestión de grandes volúmenes de datos, el cumplimiento de múltiples regulaciones de privacidad, la detección de amenazas internas y la seguridad de los datos en diferentes plataformas. Sin las herramientas adecuadas, es difícil aplicar una protección de datos consistente en toda la empresa.
5. ¿Los minoristas pequeños y medianos también se ven afectados por las regulaciones de privacidad de datos?
Independientemente de su tamaño, cualquier minorista que recopile datos de clientes está sujeto a las leyes de privacidad. Los minoristas más pequeños a menudo dependen de plataformas en la nube, que también deben cumplir. Las herramientas impulsadas por IA pueden ayudar a las empresas más pequeñas a manejar la privacidad de los datos en el sector minorista sin necesidad de grandes equipos de TI.