


TL;DR:
|
El fraude en los pagos está aumentando en todo el mundo. McKinsey & Company prevé que las pérdidas por fraude con tarjetas de pago alcancen los 400.000 millones de dólares en la próxima década. Con el volumen de transacciones digitales aumentando diariamente, las expectativas de los clientes son más altas que nunca.
Las organizaciones están bajo más presión que nunca para proteger los datos de los clientes. La información del titular de la tarjeta se está moviendo a través de más sistemas, plataformas y herramientas, a menudo en tiempo real.
Cada vez que un cliente realiza una compra, envía datos personales o se pone en contacto con el servicio de asistencia, se intercambia información confidencial. Y a medida que aumenta el número de puntos de contacto digitales, también lo hace la superficie de ataque.
Un área que está atrayendo cada vez más atención son los chatbots impulsados por IA.
Una vez limitados a responder preguntas frecuentes, ahora ayudan a los usuarios a consultar los saldos de las cuentas, procesar pedidos e incluso ayudar con las transacciones, a menudo en tiempo real. Esa comodidad es poderosa, pero también significa que estas herramientas operan más cerca que nunca de los datos confidenciales.
Y cuando esos datos incluyen información de pago, las reglas cambian.
Cualquier sistema que toque los datos del titular de la tarjeta entra dentro del alcance del Estándar de seguridad de datos de la industria de tarjetas de pago(PCI DSS). Este marco no negociable tiene como objetivo proteger los datos del consumidor y reducir el fraude. El incumplimiento no solo significa problemas regulatorios, sino que puede significar daños a la reputación, demandas y fuertes sanciones financieras.
La realidad es que la mayoría de los chatbots no están construidos teniendo en cuenta el cumplimiento. Las configuraciones incorrectas, los controles de acceso débiles y las integraciones de API inseguras pueden introducir vulnerabilidades graves, a menudo sin que las empresas se den cuenta.
Este blog explicará el cumplimiento de PCI DSS, cómo encajan los chatbots de IA en la ecuación y qué deben hacer las organizaciones para proteger a sus clientes, sus datos y su credibilidad.
Cumplimiento de PCI DSS: Lo que toda organización necesita saber
El Estándar de seguridad de datos de la industria de tarjetas de pago (PCI DSS) es un conjunto de normas de seguridad desarrolladas por el Consejo de normas de seguridad de la industria de tarjetas de pago (PCI SSC). Su propósito es simple pero fundamental: garantizar que toda organización que procese, almacene o transmita datos de tarjetas de crédito o débito lo haga de forma segura.
PCI DSS protege los datos del titular de la tarjeta y reduce el riesgo de fraude con tarjetas de pago. Se aplica a todas las entidades que manejan datos de tarjetas, sin importar su tamaño o volumen de transacciones. Esto incluye:
- Comercios (por ejemplo, tiendas minoristas, negocios de comercio electrónico)
- Procesadores de pagos
- Instituciones financieras
- Proveedores de servicios que interactúan con datos de tarjetas de cualquier forma (por ejemplo, servicios en la nube, plataformas de chatbots)
Incluso si subcontratas los pagos a un proveedor externo, tu organización sigue siendo responsable de garantizar que dicho proveedor cumpla con PCI.
Requisitos de PCI DSS: Lo que importa para los chatbots y las interfaces digitales
La versión actual, PCI DSS v4.0.1, describe doce requisitos fundamentales bajo seis objetivos principales. A continuación, un desglose de las categorías más relevantes en lo que respecta a los chatbots de IA y los sistemas digitales:
| Objetivo | Requisito |
| Crear y mantener una red segura | Usar firewalls para proteger los datos del titular de la tarjetaEvitar contraseñas y configuraciones predeterminadas del proveedor |
| Proteger los datos del titular de la tarjeta | Cifrar los datos almacenados del titular de la tarjeta y minimizar su almacenamientoCifrar los datos en tránsito a través de redes públicas |
| Mantener un programa de gestión de vulnerabilidades | Mantener actualizado el software antivirusProteger todos los sistemas y aplicaciones, incluidos los chatbots |
| Implementar medidas sólidas de control de acceso | Restringir el acceso a los datos del titular de la tarjeta según la necesidad de conocerlosAplicar controles de autenticaciónControlar el acceso físico a los sistemas |
| Monitorear y probar las redes | Registrar y rastrear el acceso a sistemas y datosProbar regularmente las herramientas y configuraciones de seguridad |
| Mantener una política de seguridad de la información | Establecer y hacer cumplir políticas de seguridad para todo el personal |
El costo de ignorar el cumplimiento de PCI DSS
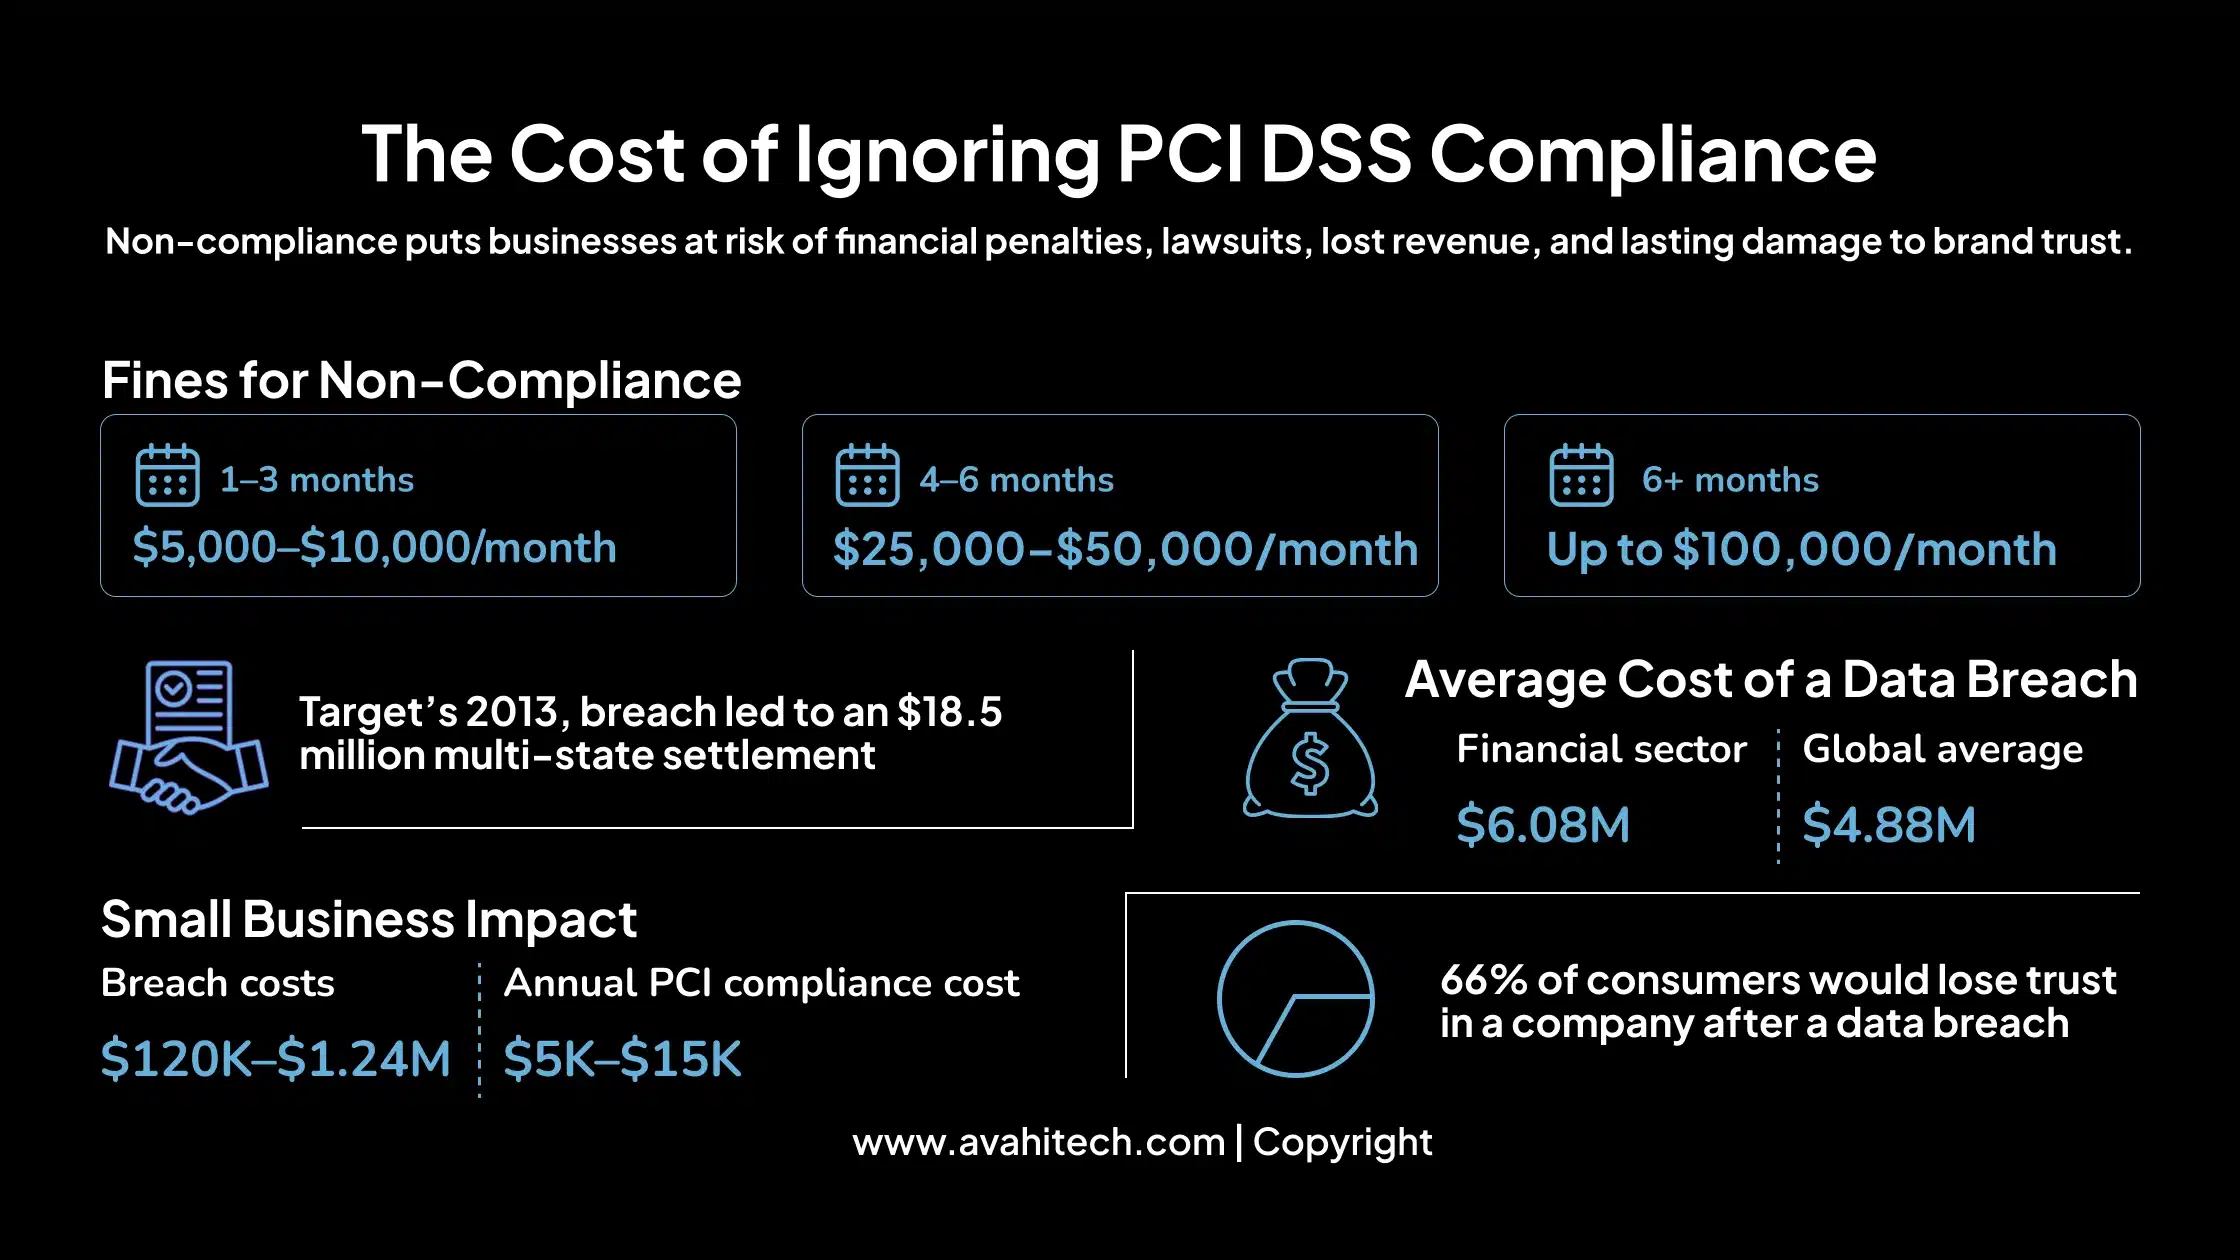
No cumplir con los requisitos de PCI DSS puede tener consecuencias graves en cuanto a multas regulatorias e impacto financiero y reputacional a largo plazo.
Multas por incumplimiento
Cuando las organizaciones dejan de cumplir, las multas pueden escalar rápidamente según cuánto tiempo pase sin resolverse el problema:
- Primeros 3 meses: de $5.000 a $10.000 por mes
- De 4 a 6 meses: de $25.000 a $50.000 por mes
- Más de 6 meses: hasta $100.000 por mes
Acuerdos por filtraciones y costos legales
El impacto financiero de una filtración de datos puede ser alarmante. En la ampliamente difundida filtración de Target en 2013, la empresa llegó a un acuerdo de 18,5 millones de dólares con 47 estados, un recordatorio de lo costoso que puede resultar el incumplimiento una vez que se compromete la información del titular de la tarjeta.
Costo promedio de una filtración de datos
El costo promedio de una filtración de datos en el sector financiero es de $6,08 millones, muy por encima del promedio global de $4,88 millones. Estas cifras reflejan las pérdidas directas y el costo de recuperación, honorarios legales y control de daños.
Impacto en pequeñas y medianas empresas
Las empresas más pequeñas son especialmente vulnerables. Los costos de una filtración de datos para pequeñas empresas suelen oscilar entre $120.000 y $1,24 millones, suficiente para amenazar el futuro de la empresa. Mientras tanto, el costo anual de mantener el cumplimiento de PCI DSS, incluidas auditorías, herramientas de seguridad y capacitación de empleados, generalmente se encuentra entre $5.000 y $15.000 para empresas medianas.
Pérdida de confianza del cliente
El daño no se detiene en la pérdida financiera. Según estudios, el 66% de los consumidores afirma que perdería la confianza en una empresa después de una filtración de datos. Ese tipo de erosión en la confianza del cliente puede generar caídas a largo plazo en los ingresos y la credibilidad en el mercado.
El rol de los chatbots de IA en los pagos y la atención al cliente
Estos son algunos de los casos de uso comunes en los que se utilizan estos chatbots:
1. Procesamiento de transacciones
Los chatbots de IA suelen integrarse en sitios web y aplicaciones para ayudar a los usuarios a completar compras. Pueden guiar a los clientes a través del proceso de pago, sugerir métodos de pago o informar sobre el estado del pago. Algunos bots avanzados incluso admiten enlaces de pago o integraciones de billeteras digitales.
2. Soporte de cuentas
Los chatbots gestionan tareas cotidianas relacionadas con las cuentas, como el restablecimiento de contraseñas, la consulta de saldos, la actualización de datos de contacto o la recuperación del historial de pedidos. Esto reduce la necesidad de agentes en vivo y mejora los tiempos de respuesta.
3. Manejo de información de pago
Algunos chatbots están configurados para recopilar o validar información de pago. Esto puede incluir solicitar a los usuarios que ingresen los datos de su tarjeta de crédito o verificar el estado del pago. Sin embargo, manejar este tipo de datos conlleva requisitos importantes de seguridad y cumplimiento.
Riesgos de seguridad en la implementación de chatbots de IA
Si bien los chatbots de IA ofrecen eficiencia y ahorro de costos, también introducen riesgos de seguridad y cumplimiento en entornos de pago. Sin controles adecuados, estos sistemas pueden crear vulnerabilidades que expongan los datos del titular de la tarjeta e incumplan los requisitos de PCI DSS. A continuación, tres áreas de riesgo críticas a considerar:
1. Exposición de datos
Los chatbots pueden recopilar datos de pago confidenciales cuando los usuarios ingresan los datos de su tarjeta en interfaces de chat no seguras, si estas entradas no se bloquean, filtran o redirigen a un canal seguro. Los datos pueden almacenarse o transmitirse sin el cifrado adecuado, aumentando el riesgo de interceptación, acceso no autorizado o filtraciones.
Un estudio del Informe de investigaciones de filtraciones de datos (DBIR) de Verizon destaca que los datos de pago siguen siendo uno de los tipos de datos comprometidos con mayor frecuencia en las filtraciones de aplicaciones web, a menudo debido al manejo deficiente de las entradas y al enmascaramiento débil de los datos.
2. Autenticación débil
Los chatbots que carecen de controles de autenticación sólidos son vulnerables al abuso. Sin mecanismos de verificación de identidad, como la autenticación de múltiples factores (MFA) o la validación de sesiones, usuarios maliciosos pueden suplantar a los clientes o lanzar ataques automatizados para recopilar datos confidenciales de cuentas. La autenticación débil en los sistemas de chatbot facilita que los atacantes exploten este vector.
3. Integraciones inseguras
Los chatbots de IA suelen depender de APIs para integrarse con sistemas backend, CRM, procesadores de pagos y bases de datos. Estas integraciones pueden crear nuevas superficies de ataque si no se diseñan y monitorean de forma segura. Las APIs vulnerables o mal configuradas pueden exponer endpoints confidenciales, permitir el acceso no autorizado a datos o convertirse en una vía para ataques de inyección.
Gartner prevé que, para 2025, más del 40% de las filtraciones de datos estarán vinculadas al uso indebido de la IA. Este riesgo es particularmente grave en un entorno regulado por PCI, ya que las configuraciones incorrectas de las APIs pueden generar un acceso descontrolado a los datos del titular de la tarjeta o a componentes del sistema.
Consideraciones de cumplimiento para los chatbots de IA
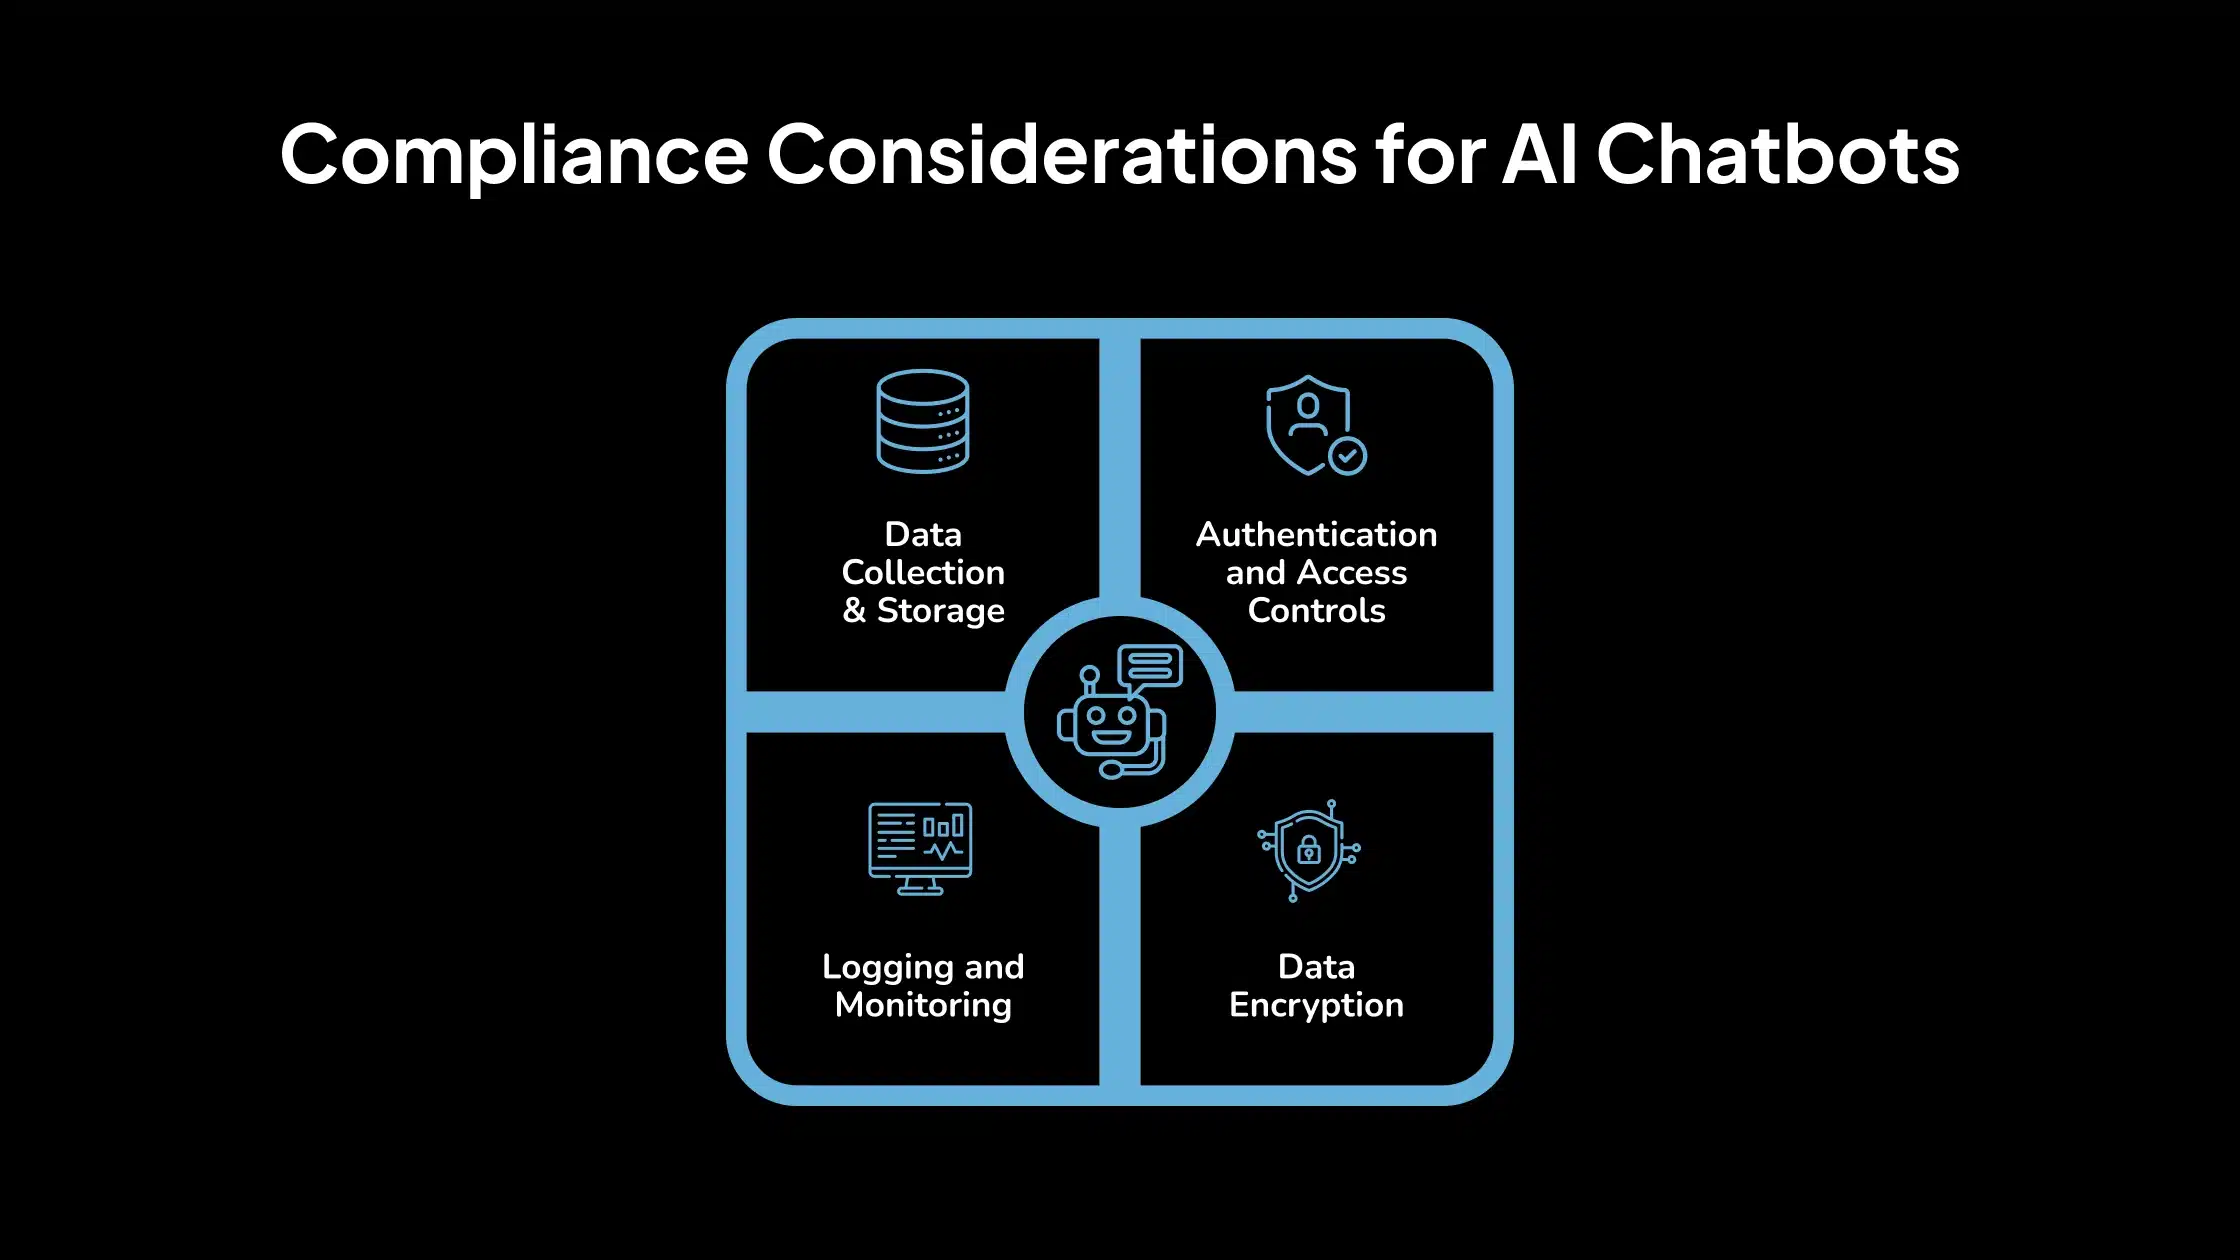
Chatbots Los chatbots de IA que interactúan con sistemas de pago deben alinearse con PCI DSS para evitar brechas de cumplimiento. A continuación, algunas consideraciones de cumplimiento que las organizaciones deben tener en cuenta al implementar chatbots de IA:
- Recopilación y almacenamiento de datos
Los chatbots de IA deben minimizar la recopilación de datos confidenciales del titular de la tarjeta. Deben recopilar únicamente la información necesaria para completar una transacción o prestar un servicio. La recopilación innecesaria de datos aumenta el riesgo de exposición y complica los esfuerzos de cumplimiento.
Debe evitarse el almacenamiento de datos del titular de la tarjeta a menos que sea esencial. Si el almacenamiento es necesario, implementa un cifrado y controles de acceso sólidos. La filtración de Equifax de 2017 expuso datos de 143 millones de cuentas, subrayando las consecuencias de una protección de datos débil y una gobernanza de seguridad deficiente. Este incidente, sospechado de ser patrocinado por un estado, sigue siendo una de las filtraciones de datos más dañinas de la historia, con impactos financieros y reputacionales a largo plazo que aún se siguen desarrollando.
- Autenticación y controles de acceso
El acceso a los sistemas de chatbot debe limitarse según las necesidades del negocio. Implementa controles de acceso basados en roles (RBAC) para garantizar que solo el personal autorizado pueda interactuar con componentes confidenciales. Revisa regularmente los registros de acceso para detectar intentos no autorizados. El Requisito 7 de PCI DSS enfatiza la restricción del acceso a los datos del titular de la tarjeta según la necesidad de conocerlos.
Implementar MFA agrega una capa adicional de seguridad al requerir múltiples formas de verificación antes de otorgar acceso. Esto reduce el riesgo de acceso no autorizado debido a credenciales comprometidas. El Requisito 8 de PCI DSS exige identificar y autenticar el acceso a los componentes del sistema.
- Registro y monitoreo
Mantén registros detallados de todas las interacciones del chatbot e intentos de acceso. Estos registros son fundamentales para detectar anomalías, investigar incidentes y demostrar el cumplimiento.
Integra los registros del chatbot en sistemas de gestión de información y eventos de seguridad (SIEM) para habilitar el análisis en tiempo real y la correlación con otros eventos de seguridad. Esta visión integral mejora la capacidad de detectar y responder a amenazas con rapidez.
- Cifrado de datos
Cifra los datos del titular de la tarjeta durante la transmisión a través de redes públicas abiertas y cuando estén almacenados. Utiliza protocolos criptográficos sólidos para proteger la integridad y confidencialidad de los datos. Los Requisitos 3 y 4 de PCI DSS abordan la protección de los datos almacenados del titular de la tarjeta y el cifrado durante la transmisión.
Al utilizar proveedores externos de chatbots, asegúrate de que cumplan con los estándares de PCI DSS. Realiza una debida diligencia exhaustiva, incluyendo la revisión de sus informes de cumplimiento y prácticas de seguridad. El Requisito 12.8 de PCI DSS enfatiza la gestión de riesgos asociados con proveedores de servicios externos.
Desafíos comunes para garantizar el cumplimiento de PCI DSS con
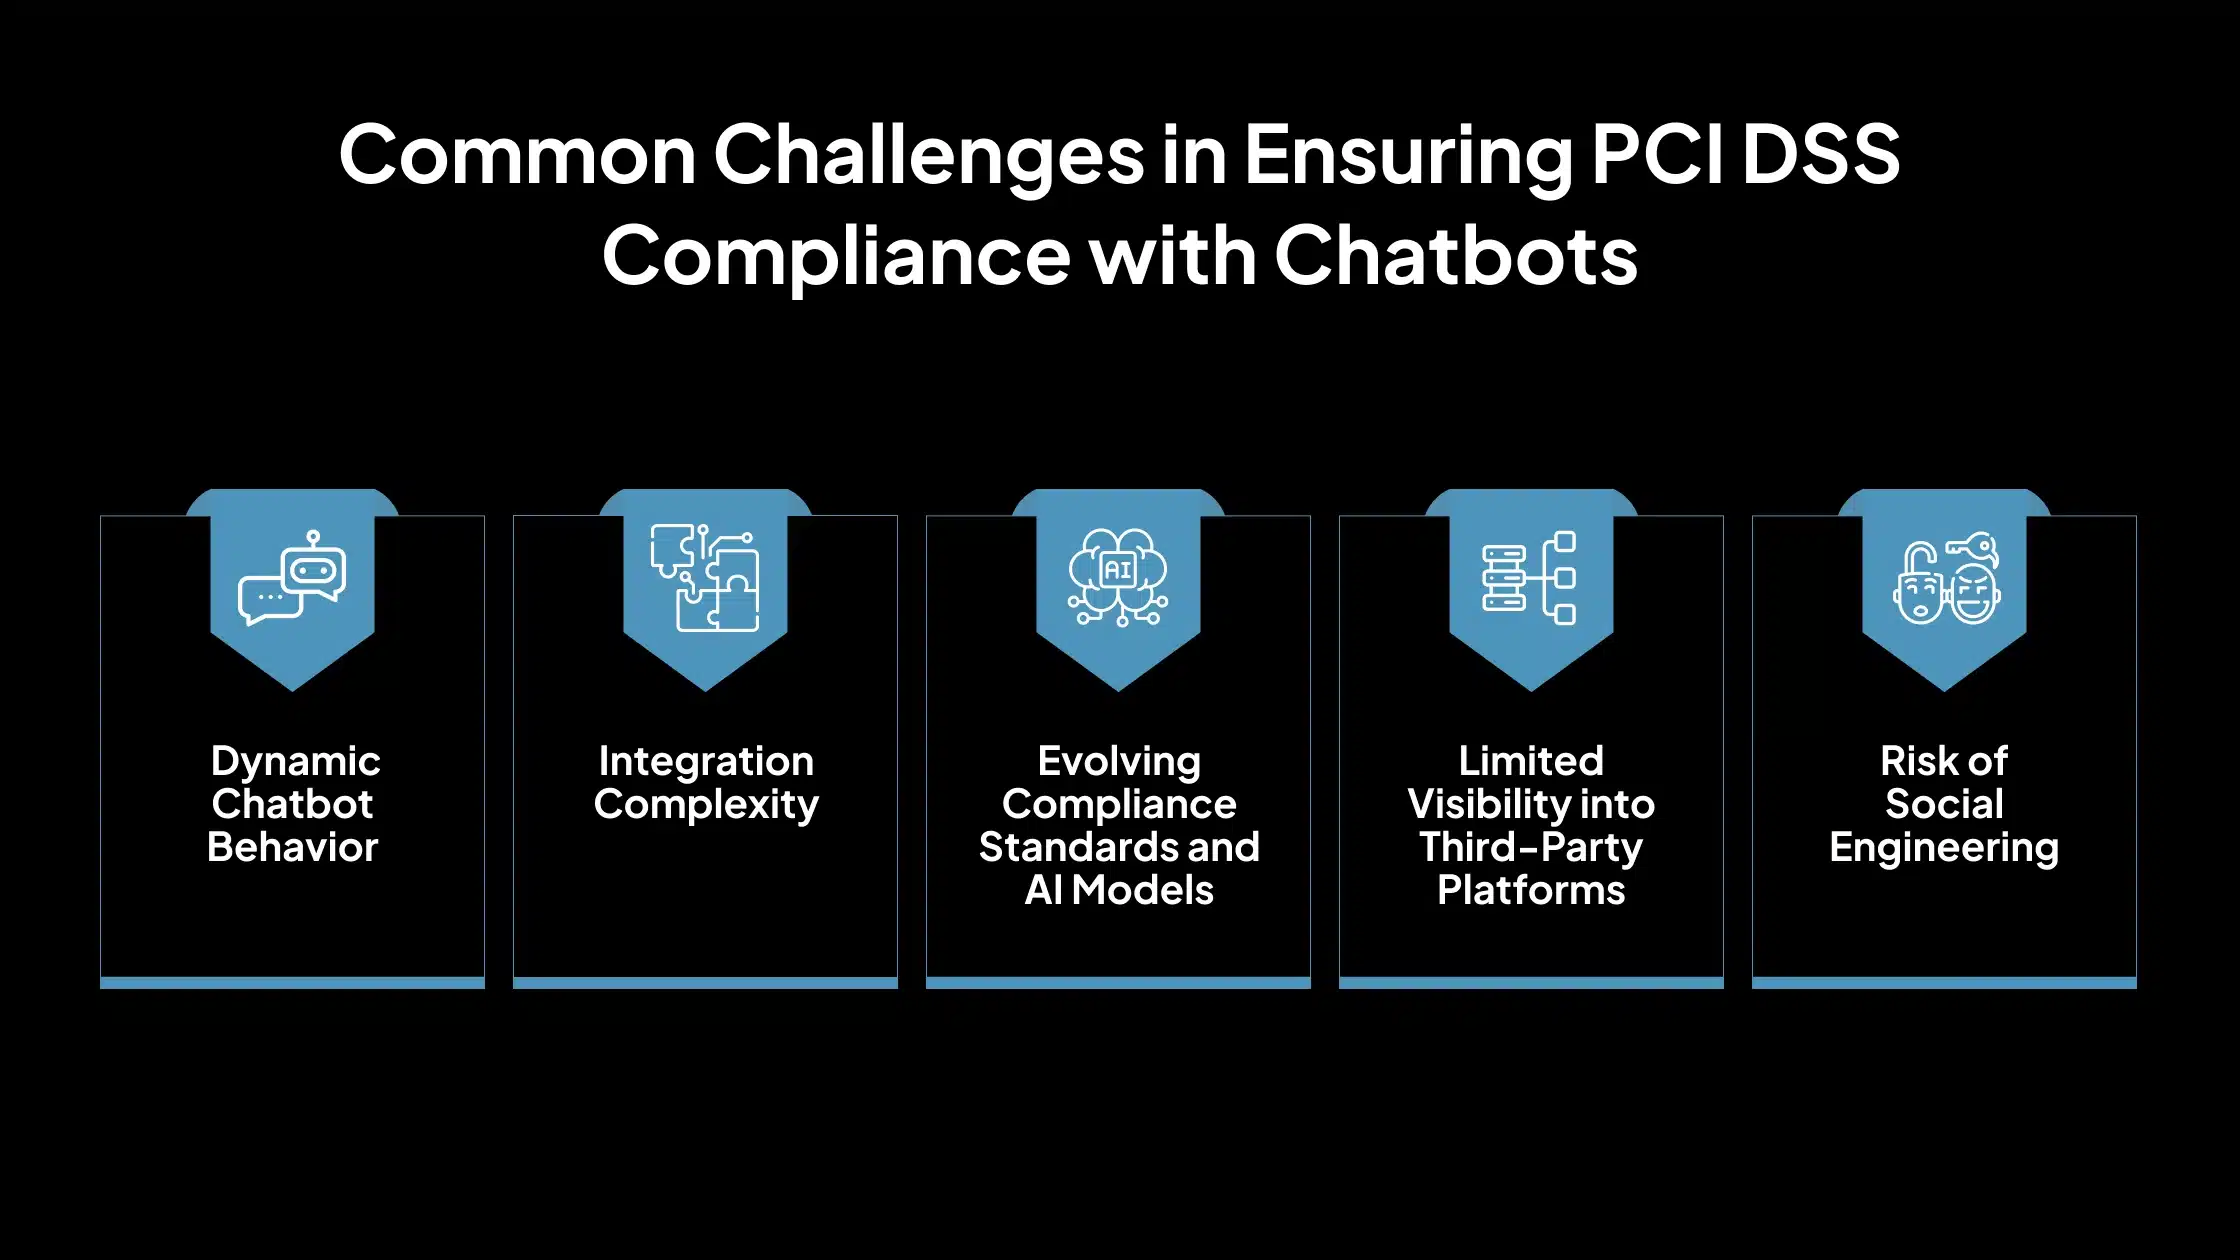
Implementar chatbots de IA en entornos de pago y atención al cliente introduce varios desafíos operativos y técnicos. Si no se abordan de forma proactiva, estos problemas pueden complicar el cumplimiento de PCI DSS.
1. Comportamiento dinámico del chatbot
Los chatbots de IA, especialmente aquellos impulsados por aprendizaje automático o procesamiento del lenguaje natural, pueden comportarse de manera impredecible. A diferencia de los bots basados en reglas, estos modelos pueden generar respuestas según la entrada del usuario de maneras que los desarrolladores no programaron explícitamente.
Esto representa un riesgo cuando los usuarios intentan ingresar datos del titular de la tarjeta, ya que el bot podría no bloquear ni redirigir dichas entradas. El cumplimiento requiere una validación estricta de las entradas, monitoreo de las salidas y salvaguardas para evitar la recopilación o divulgación no autorizada de datos.
2. Complejidad de la integración
Muchas organizaciones aún dependen de sistemas de pago heredados que no están diseñados para integrarse con APIs modernas o interfaces conversacionales. Conectar los chatbots a estos sistemas de forma segura requiere middleware personalizado, capas de traducción de datos y protocolos de autenticación cuidadosos.
Esta complejidad aumenta la probabilidad de errores de configuración o conexiones inseguras, lo que puede generar brechas de cumplimiento. Las pruebas exhaustivas y la segmentación de la red son esenciales para aislar los flujos de datos de pago de las interacciones del chatbot.
3. Evolución de los estándares de cumplimiento y los modelos de IA
Los estándares de PCI DSS se actualizan periódicamente, y las tecnologías de IA evolucionan aún más rápido. Garantizar el cumplimiento continuo requiere un monitoreo constante del panorama regulatorio y de los sistemas de IA subyacentes.
Por ejemplo, la versión 4.0.1 de PCI DSS introduce requisitos más detallados en torno a la autenticación, los controles de acceso y las pruebas continuas. Las organizaciones deben adaptar sus marcos de gobernanza de chatbots para cumplir con estos requisitos en evolución, mientras actualizan los modelos de IA para reflejar cambios en la lógica del negocio o el comportamiento de los usuarios.
4. Visibilidad limitada sobre plataformas de terceros
Las empresas que utilizan plataformas de chatbot externas (por ejemplo, proveedores SaaS) a menudo pierden visibilidad sobre cómo se manejan, almacenan o transmiten los datos en esas plataformas. Verificar el cumplimiento de PCI DSS es difícil sin una visión clara de la arquitectura y los controles de seguridad del tercero.
Para mitigar esto, las empresas deben realizar una debida diligencia, solicitar documentación detallada de cumplimiento (por ejemplo, PCI AOC—Declaración de cumplimiento) e incluir obligaciones de seguridad en los contratos con proveedores.
5. Riesgo de ingeniería social
Los chatbots son susceptibles a ataques de ingeniería social en los que usuarios maliciosos intentan manipular al bot para revelar datos confidenciales o eludir los pasos de verificación. A diferencia de los humanos, los chatbots carecen de criterio contextual, lo que los hace vulnerables a instrucciones cuidadosamente elaboradas.
Los atacantes pueden usar suplantación de identidad, relleno de credenciales o inyección de instrucciones (prompt injection) para explotar bots con seguridad débil. Para evitarlo, implementa controles de acceso estrictos, saneamiento de entradas, tiempos de espera de sesión y detección de anomalías para identificar patrones de interacción sospechosos.
Mejores prácticas para garantizar el cumplimiento de PCI DSS con chatbots
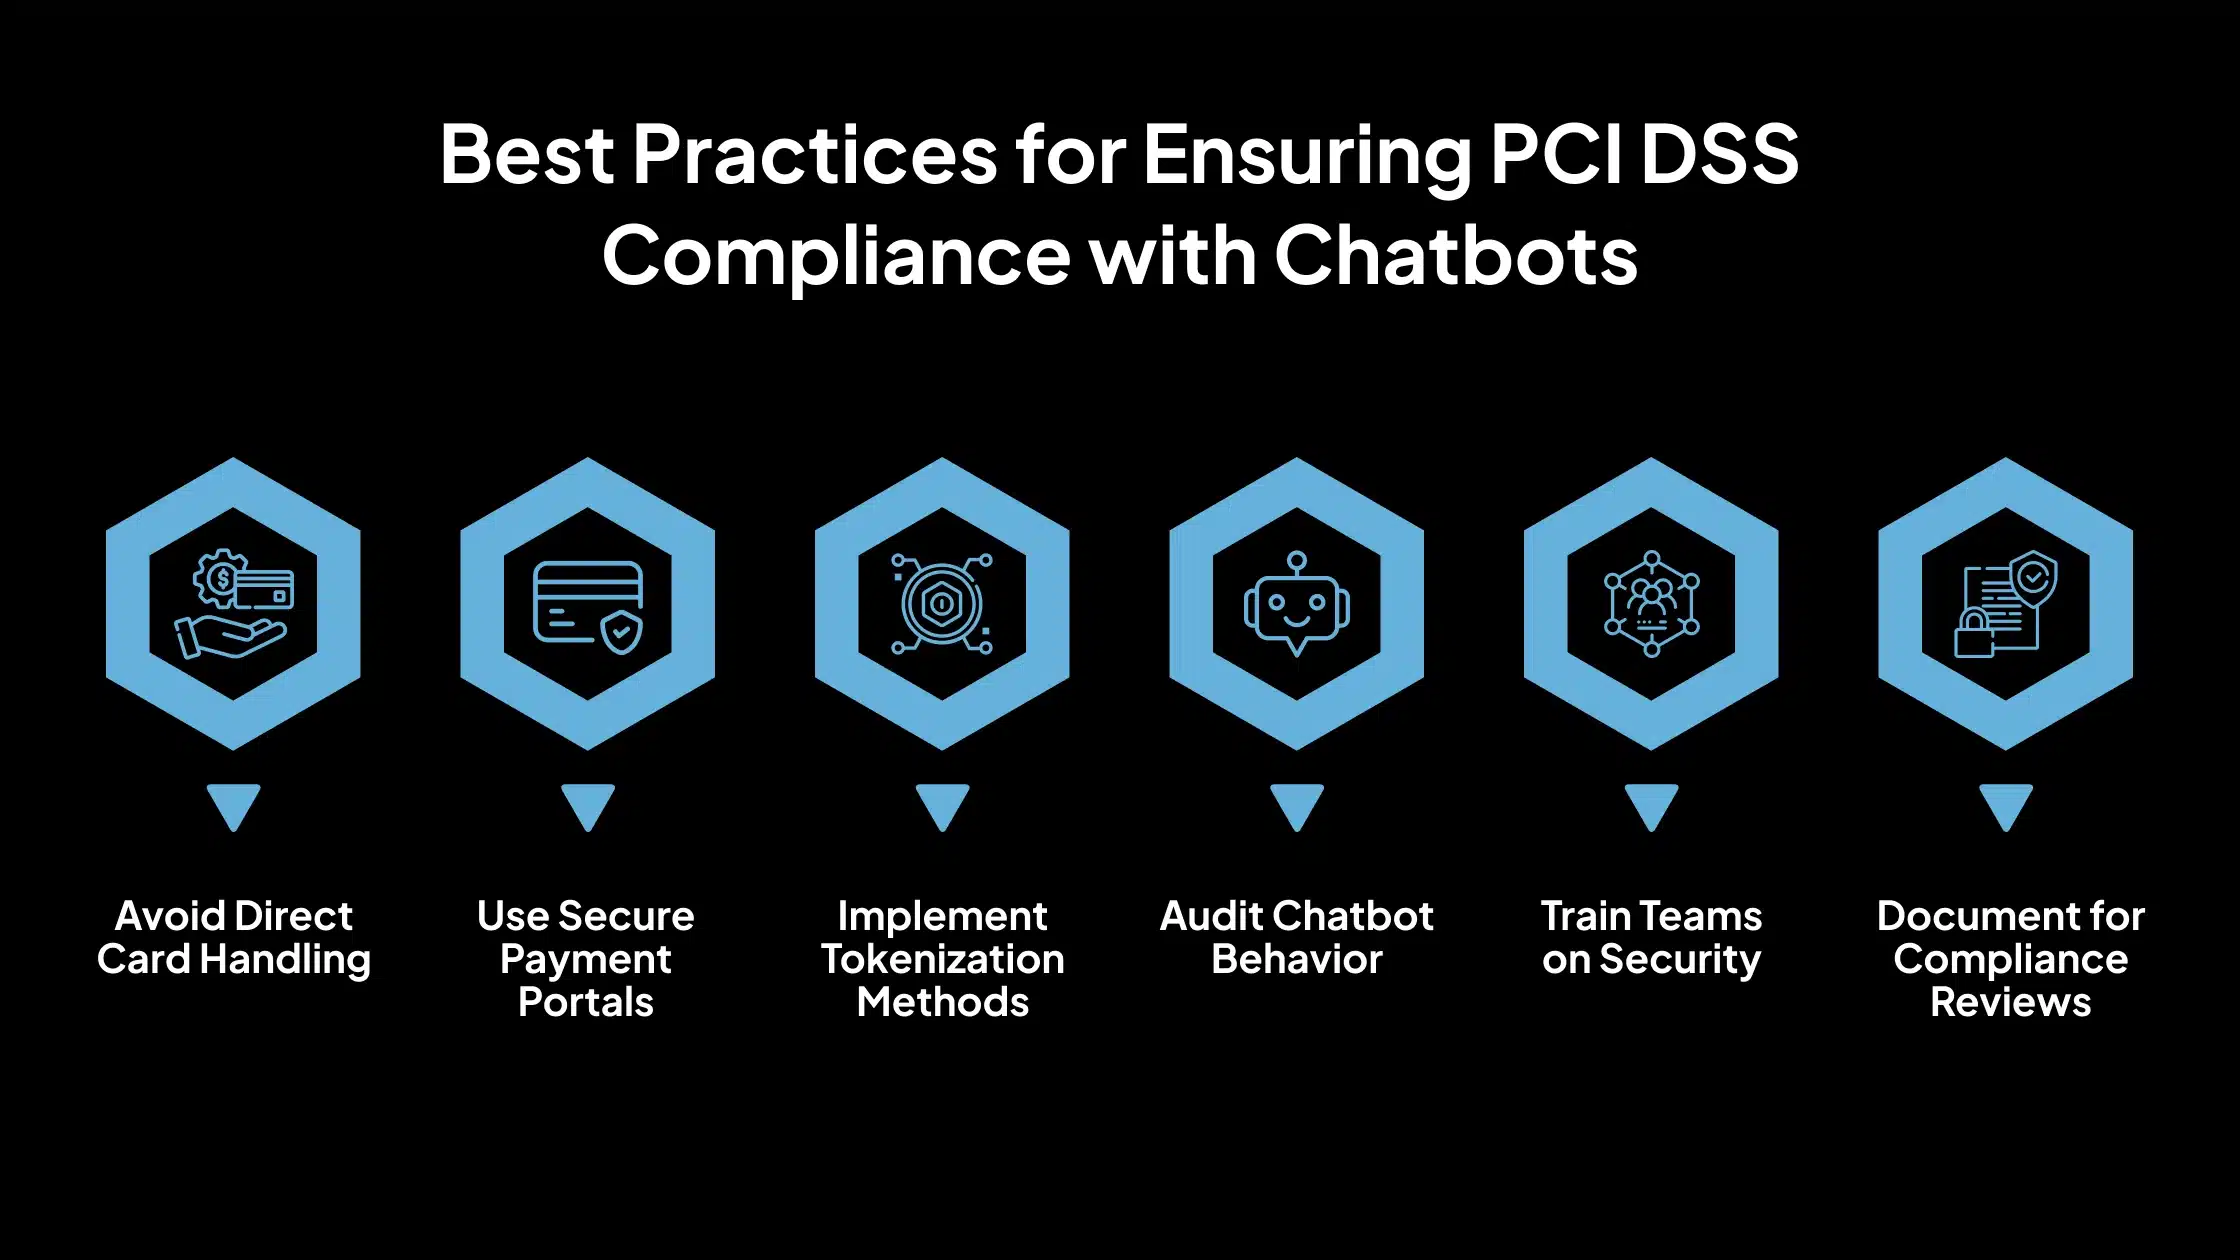
A continuación, las prácticas esenciales que ayudan a mantener el cumplimiento mientras se minimiza el riesgo.
1. Evitar el manejo directo de tarjetas
Los chatbots no deben usarse para recopilar, procesar o almacenar números de cuenta principales (PAN), fechas de vencimiento o códigos CVV. Permitir que los bots manejen estos datos aumenta la superficie de ataque y hace que toda la plataforma de chatbot entre dentro del alcance de PCI. Esto agrega una complejidad significativa al cumplimiento e introduce un riesgo innecesario.
En cambio, diseña los bots para evitar aceptar entradas confidenciales. Implementa filtros de validación de entradas que impidan a los usuarios ingresar números de tarjeta o patrones similares. Esto reduce la responsabilidad legal y simplifica el cumplimiento.
2. Usar portales de pago seguros
Cuando una interacción con el chatbot requiera un pago, redirige al usuario a una pasarela de pago segura y compatible con PCI, o a una página de pago alojada. Estos portales están diseñados para cumplir con los estándares de PCI DSS y transfieren la responsabilidad del manejo de datos de tarjetas al proveedor de pagos.
Usa HTTPS con cifrado TLS para todas las redirecciones y confirma que el destino esté certificado por PCI. Evita incorporar campos de pago directamente dentro de la interfaz del chatbot.
3. Implementar métodos de tokenización
La tokenización reemplaza los datos sensibles de la tarjeta con tokens no sensibles sin valor explotable si son interceptados. Si su chatbot necesita hacer referencia a transacciones pasadas o tarjetas guardadas, utilice identificadores tokenizados proporcionados por un procesador de pagos.
Esto reduce el alcance de PCI, ya que los datos de la tarjeta nunca se almacenan ni procesan dentro del chatbot o de sus sistemas internos. También mejora la resistencia a las filtraciones al garantizar que los tokens interceptados sean inútiles para los atacantes.
4. Auditar el comportamiento del chatbot
Realice pruebas de penetración periódicas y escaneos de vulnerabilidades en los sistemas de chatbot, especialmente aquellos integrados con cuentas de clientes o flujos de pago. Estas pruebas ayudan a identificar configuraciones incorrectas, componentes obsoletos y fallas explotables.
Siga el Requisito 11 de PCI DSS, que exige pruebas regulares de todos los componentes del sistema dentro del alcance. Las pruebas deben incluir las API del chatbot, los conectores de terceros y cualquier infraestructura de backend vinculada.
5. Capacitar a los equipos en seguridad
Asegúrese de que los desarrolladores que construyen o mantienen chatbots comprendan los riesgos de seguridad que implica el manejo de datos financieros y personales. La capacitación debe cubrir prácticas de codificación segura, saneamiento de entradas, control de acceso y principios de cumplimiento específicos de PCI DSS.
Los administradores de sistemas y los equipos de operaciones también deben ser capacitados para monitorear la actividad del chatbot, administrar credenciales y responder a incidentes de seguridad.
6. Documentar para revisiones de cumplimiento
Mantenga registros exhaustivos de todas las configuraciones del chatbot, cambios de código, registros de acceso, pruebas de cumplimiento y certificaciones de proveedores. Esta documentación respalda las auditorías internas y las evaluaciones externas de PCI DSS.
Una documentación bien mantenida también ayuda a identificar rápidamente las brechas de control y demuestra la debida diligencia en caso de una filtración o incidente de datos.
¿Cómo automatiza y aplica la plataforma Avahi GenAI los estándares de cumplimiento?
La Plataforma de IA de Avahi proporciona funciones impulsadas por IA para mejorar la seguridad de los datos, optimizar los flujos de trabajo de cumplimiento y ayudar a las organizaciones a cumplir con los requisitos de PCI DSS 4.0. A continuación, se desglosa cómo las características específicas se alinean con los requisitos relevantes.
Enmascaramiento de datos
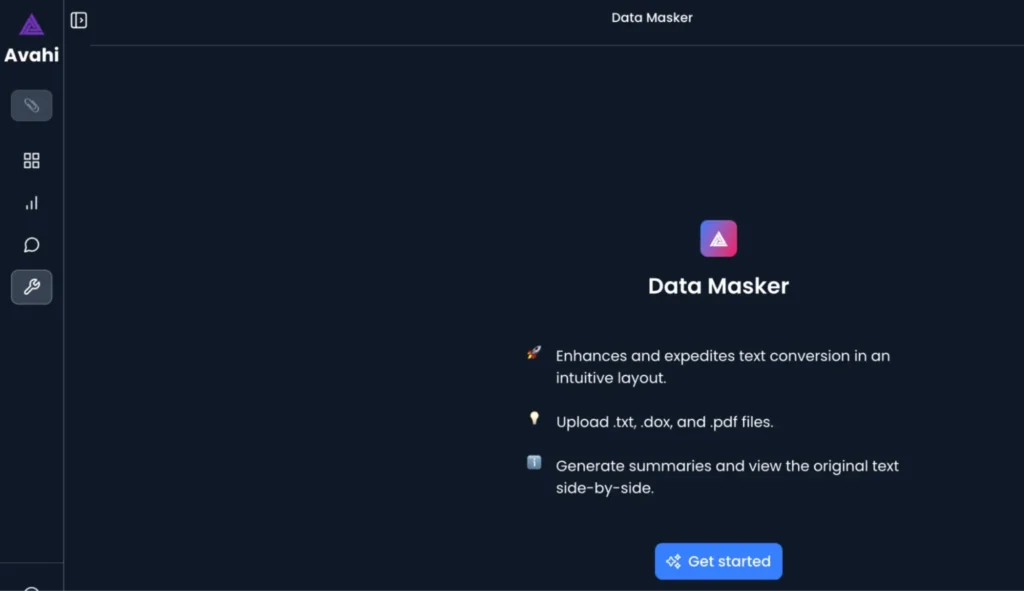
La herramienta Data Masker apoya el cumplimiento del Requisito 7 al enmascarar los datos sensibles de PCI de los usuarios que no necesitan acceso a la información completa del titular de la tarjeta.
Esto aplica el principio de privilegio mínimo, asegurando que los empleados o sistemas solo accedan a los datos necesarios para su función. Data Masker desidentifica la información en tiempo real y permite vistas de datos seguras basadas en roles sin comprometer la eficiencia operativa.
Resumidor inteligente
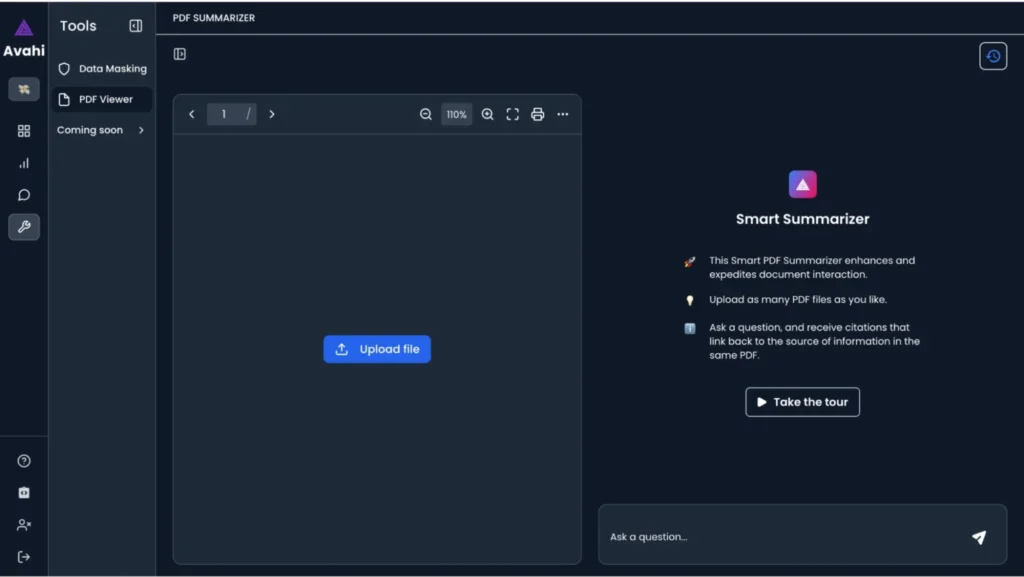
La capacidad de AvahiGen AI para procesar y extraer contenido de archivos .txt, .doc y .pdf apoya el descubrimiento de PAN (Números de Cuenta Primarios) desprotegidos en múltiples formatos de archivo.
Cuando se combina con funciones como Smart Summarizer, esta capacidad permite la revisión automatizada de contenido y ayuda a identificar datos de titulares de tarjetas no cifrados. Esta visibilidad proactiva de los datos ayuda a los equipos de seguridad a detectar y remediar prácticas de almacenamiento o transmisión no conformes.
Extracción Estructurada
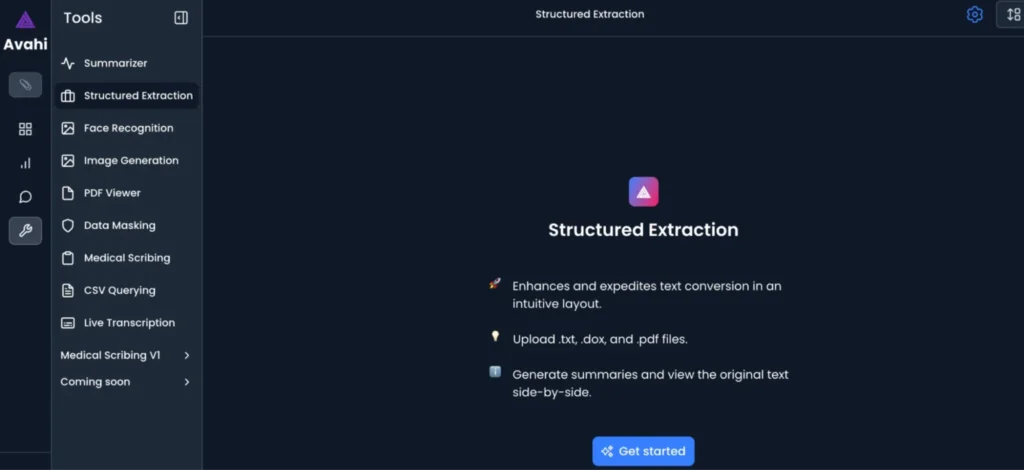
La capacidad de Extracción Estructurada de AvahiGen permite el procesamiento y la categorización rápidos de documentos como formularios KYC, solicitudes de préstamos y registros de cumplimiento. En caso de una sospecha de violación, esta herramienta apoya el proceso de respuesta a incidentes al mostrar rápidamente los datos relevantes para la investigación, reduciendo el tiempo de resolución y mejorando la trazabilidad de la auditoría.
Esto ayuda a cumplir con el requisito de un proceso de respuesta a incidentes bien documentado, comprobable y listo para implementar.
Control de acceso basado en roles
Funciones como Data Masker y Structured Data Extraction implican una gestión de acceso configurable, donde diferentes roles de usuario pueden realizar operaciones específicas sobre los datos (por ejemplo, ver resúmenes, consultar CSV o enmascarar elementos sensibles). Esto se alinea con las expectativas de PCI DSS 4.0 para un control de acceso granular y la rendición de cuentas en las operaciones del sistema.
Consulta de lenguaje natural para CSV
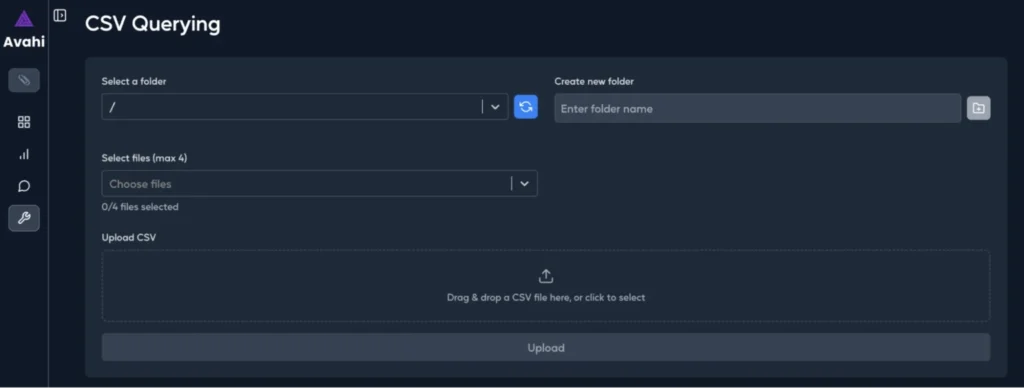
Con la consulta de CSV, los equipos de cumplimiento y riesgo pueden analizar datos transaccionales o registros de clientes utilizando una interfaz segura asistida por IA. Esto reduce la dependencia de scripts manuales o el acceso directo a la base de datos, que a menudo conllevan riesgos de seguridad.
La interfaz simplificada y controlada admite análisis seguros sin exponer datos sin procesar a usuarios innecesarios, reduciendo la sobrecarga de desarrollo y minimizando las vulnerabilidades de seguridad.
Descubra la plataforma de IA de Avahi en acción
En Avahi, ayudamos a las empresas a implementar IA generativa avanzada que optimiza operaciones, mejora la toma de decisiones y acelera la innovación, todo sin complejidad.
Como tu socio de confianza en consultoría de nube AWS, ayudamos a las organizaciones a aprovechar todo el potencial de la IA, garantizando seguridad, escalabilidad y cumplimiento con soluciones en la nube líderes en la industria.
Nuestras soluciones de IA incluyen
- Adopción e integración de IA – Utiliza Amazon Bedrock y GenAI para mejorar la automatización y la toma de decisiones.
- Desarrollo de IA a medida – Crea aplicaciones inteligentes adaptadas a las necesidades de tu negocio.
- Optimización de modelos de IA – Cambia sin fricciones entre modelos de IA con comparativas automatizadas de costo, precisión y rendimiento.
- Automatización con IA – Automatiza tareas repetitivas y libera tiempo para el crecimiento estratégico.
- Seguridad avanzada y gobernanza de IA – Garantiza cumplimiento, detección de fraude y despliegue de modelos seguro.
¿Quiere liberar el poder de la IA con seguridad y eficiencia de nivel empresarial? ¡Comience con la Plataforma de IA de Avahi!
Programe una llamada de demostración
Preguntas frecuentes
1. What is PCI DSS compliance, and why does it matter for AI chatbots?
PCI DSS (Estándar de seguridad de datos de la industria de tarjetas de pago) es un marco global que garantiza que las organizaciones manejen los datos de tarjetas de crédito y débito de forma segura. Es crucial para los chatbots de IA que procesan o acceden a información relacionada con pagos, ya que incluso la exposición indirecta a los datos del titular de la tarjeta puede someterlos a los requisitos de cumplimiento de PCI DSS.
2. Can AI chatbots be PCI DSS compliant?
Sí, pero solo si está diseñado pensando en la seguridad. Los chatbots de IA pueden cumplir con PCI DSS evitando el manejo directo de datos de tarjetas, cifrando los datos transmitidos, utilizando pasarelas de pago seguras e implementando controles de acceso robustos. El incumplimiento puede llevar a filtraciones de datos, sanciones legales y pérdida de confianza del cliente.
3. What kind of data do AI chatbots need to protect under PCI DSS?
Los chatbots de IA deben proteger todos los datos del titular de la tarjeta, incluyendo el Número de Cuenta Principal (PAN), el nombre del titular de la tarjeta, la fecha de vencimiento y los códigos CVV/CVC. Incluso cuando los chatbots no procesan pagos directamente, deben asegurarse de que no se registren, almacenen o transmitan datos de pago sensibles de manera insegura.
4. How can AI chatbot integrations with APIs impact PCI DSS compliance?
Las API son esenciales para la funcionalidad del chatbot; sin embargo, las API inseguras o mal configuradas pueden exponer datos de pago sensibles. Para mantener el cumplimiento, todas las integraciones de API de chatbot deben estar protegidas con cifrado, autenticación y monitoreo regular para evitar el acceso no autorizado o la intercepción de datos.
5. Are third-party chatbot platforms responsible for PCI DSS compliance?
Sí, pero también lo es su organización. Incluso al utilizar un proveedor de chatbot de terceros, su empresa sigue siendo responsable de garantizar el cumplimiento de PCI DSS. Siempre verifique que los proveedores tengan certificaciones PCI válidas, realicen auditorías de seguridad e incluyan cláusulas de cumplimiento en los contratos.